Saldırı sınıfı
TCP SYN Seli
Son güncelleme: Ağustos 2026 · Bir ucuz paket, saniyelerce tutulan bellek · Okuma süresi ~9 dk
SYN seli, el sıkışması hiç tamamlanmayacak TCP bağlantı istekleri gönderir ve hedefin yarı açık bağlantı tablosunu doldurur. Bant genişliği gerekmez; tablolar hattan çok daha küçüktür. Savunma daha çok bellek almak değil, istemci var olduğunu kanıtlayana kadar hiç bellek ayırmamaktır.
TCP el sıkışması üç mesajdır. İstemci SYN gönderir, sunucu SYN-ACK ile cevap verir, istemci ACK ile tamamlar.
Saldırı ikinci adımda durur. SYN gelir, sunucu cevap verir ve o konuşma için bir kayıt tutar, ve üçüncü mesaj hiç gelmez. Sunucu bekler, çünkü beklemek zorundadır.

Kısaca
| Cihaz | Taraf | Harcadığı | Süresi |
|---|---|---|---|
| Saldırgan | Tek küçük paket, sahte kaynakla | Gönderdiği anda biter | |
| Alıcı | Tablo kaydı, zamanlayıcı, bir cevap paketi | Zaman aşımına kadar, tipik olarak saniyeler |
Mekanizmanın tamamı bu iki satır arasındaki orandır. Saldırganın maliyeti sabit ve minicik, alıcının maliyeti kalıcı ve çarpılabilir.
Neyi tüketiyor
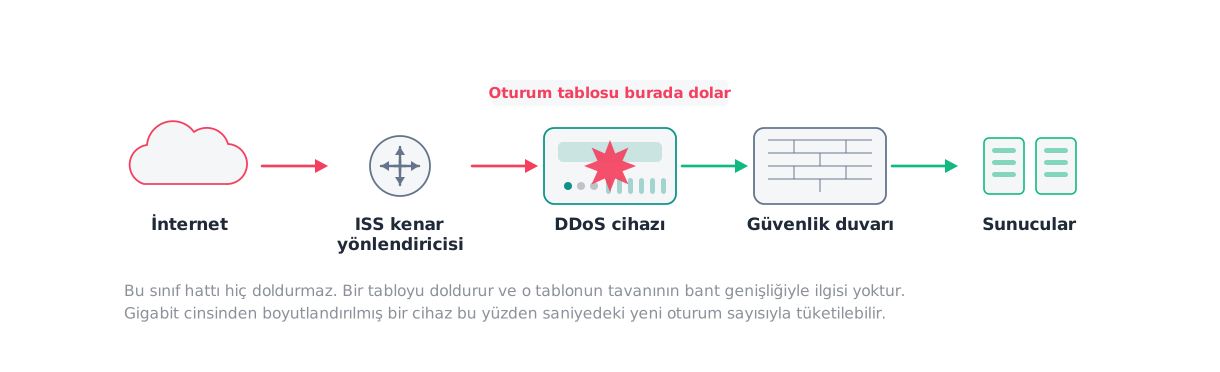
Yarı açık bağlantı tablosu. Sonlu, sunucu ya da cihaz başına, ve hattan çok daha küçük.
Cevap üretimi. Her SYN bir SYN-ACK üretir, yani giden kapasite de harcanır, ve kaynak sahte olduğu için o cevap olayla ilgisi olmayan bir yere gider.
Bant genişliği kaynak değil. Bu, saldırının en çok kaçırılan özelliğidir: bit hızı grafiği sıradan görünürken servis kapalı olabilir.
Benzer saldırılardan farkı
ACK seli var olan bir konuşmayı iddia eder ve arama bütçesini tüketir. SYN seli yeni bir konuşma başlatmayı iddia eder ve ayırma bütçesini tüketir. Aynı katman, ayrı kaynak, ayrı savunma.
Slowloris bağlantıları açar ve tamamlar, sonra onları açık tutar. SYN seli tamamlamaz. Biri eşzamanlılığı, diğeri kurulum hızını zorlar.
Ekranda görünenler
- El sıkışma tamamlanma oranının düşmesi: en teşhis edici sinyal.
- Yarı açık bağlantı sayısının tavana tırmanması.
- Düşük bit hızına karşı yüksek SYN hızı.
- Giden SYN-ACK hızının yükselmesi.
- Kaynak dağılımının ya çok geniş olması (sahte) ya çok dar olması (basit araç).
Yaygın yanlış pozitifler
Ağ kaybı. Paket kaybının yüksek olduğu bir yolda meşru el sıkışmalar da tamamlanmaz, ve oran saldırıya benzer.
Yavaş ya da uzak istemciler. Yüksek gecikmeli bağlantılarda üçüncü mesaj geç gelir, ve zaman aşımı kısaltılmışsa meşru istemciler kesilir.
Tarayıcı ve izleme sistemleri. Bağlantı açıp tamamlamadan kapatan araçlar aynı imzayı üretir.
Katman katman azaltma
SYN çerezleri ya da SYN proxy. Asıl cevap budur, çünkü asimetriyi kaldırır: istemci var olduğunu kanıtlayana kadar bellek ayrılmaz. Mekanizma ve takasları SYN proxy ve çerezleri sayfasında.
Kaynak başına SYN hız sınırı, kaynaklar sahte değilse. Sahteyse işe yaramaz.
Zaman aşımını kısaltmak, dikkatle. Tabloyu daha hızlı boşaltır ve uzak istemcileri keser.
Giriş filtreleme, ağ kenarlarında, sahteciliği azaltır. Sizi değil herkesi korur ve saldırının temelini zayıflatır.
Üst katman filtreleme, hacim hattı zorluyorsa. SYN seli genelde zorlamaz, ve zorladığında kategori değiştirir.
Operasyonel tuzaklar
Bant genişliğine bakmak. Grafik sakin, servis kapalı.
Tabloyu büyütmek. Tavanı yükseltir, ekonomiyi değiştirmez.
Zaman aşımını körlemesine kısaltmak. Uzak ve yavaş istemcileri kesersiniz, ve etki bir saldırı gibi görünmez, bir performans şikâyeti gibi görünür.
ACK selini kapsadığını varsaymak. Kapsamıyor.
Güvenli doğrulama
Laboratuvar hedefine karşı artan hızda sahte kaynaklı SYN üretin ve üç şeyi kaydedin: yarı açık bağlantı sayısı, el sıkışma tamamlanma oranı, ve meşru bir kontrol istemcisinin bağlanabilme süresi.
Sonra SYN çerezlerini ya da proxy’i açıp tekrarlayın. Aradaki fark, o tek mekanizmanın değeridir, ve genellikle iki ürün arasındaki farktan büyüktür.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde ve yetkili testte.
Sık sorulan sorular
- Bant genişliği gerekmiyor mu?
- Gerekmiyor, ve bunu kaçırmak yaygın bir hata. SYN paketleri küçüktür; hattı doldurmadan çok önce oturum tablosunu doldurabilirler. Bant genişliği grafiğine bakan bir kurum, servis kapalıyken sıradan bir gün görür. İzlenecek şey oturum tablosu doluluğu ve el sıkışma tamamlanma oranıdır.
- Kaynaklar hep sahte mi?
- Genellikle, çünkü saldırganın cevabı almasına gerek yok, ve sahtelemek kaynağa dayalı savunmaları da işlevsiz kılıyor. Sahte olmayan varyantlar da var; farkı el sıkışmaların tamamlanıp tamamlanmadığından anlarsınız, ve fark hangi karşı önlemin işe yarayacağını belirler.
- Oturum tablosunu büyütmek çözer mi?
- Tavanı yükseltir ve ekonomiyi değiştirmez. Saldırganın kayıt başına maliyeti hâlâ tek bir küçük pakettir, yani yeni tavana ulaşmak için yalnız biraz daha fazla göndermesi gerekir. Ekonomiyi değiştiren şey SYN çerezleri ya da SYN proxy'dir.
- SYN koruması taşıma katmanını halleder mi?
- Etmez, ve bu en pahalı varsayımlardan biri. [ACK seli](/tr/saldirilar/tcp-ack-seli/) hiç el sıkışma başlatmaz, dolayısıyla el sıkışma etrafına kurulmuş her savunmanın yanından geçer. İkisi ayrı kaynakları zorlar ve ayrı savunma ister.
Kaynaklar
- RFC 4987 — TCP SYN Flooding Attacks and Common Mitigations
IETF · 2007-08 · standart · erişim 2026-08-18
Saldırının ve her karşı önlemin maliyetinin kanonik anlatımı.
- RFC 9293 — Transmission Control Protocol (TCP)
IETF · standart · erişim 2026-08-18
- RFC 2827 / BCP 38 — Network Ingress Filtering
IETF · standart · erişim 2026-08-18
Saldırının dayandığı sahteciliği kaynağında azaltan önlem.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz