Temel başvuru
DDoS Koruması Nedir, Neyi Çözmez
Son güncelleme: Ağustos 2026 · Başvuru tanımı, aşama aşama · Okuma süresi ~30 dk
DDoS koruması, bir hizmet kasıtlı olarak taşkına uğratılırken erişilebilir kalmasını sağlama pratiğidir: anormal trafiği tespit eder, saldırının türünü sınıflandırır ve meşru isteklerin geçmeye devam edeceği kadar kaynağa yakın bir noktada karşılık uygular — düşürerek, hız sınırlayarak, doğrulatarak ya da devrederek. Tek bir ürün değil, birkaç katmandaki kontroller bütünüdür.
Dağıtık hizmet engelleme saldırısı hiçbir şeyi kırmaz. Hizmet ister; hem de çok yerden, çok miktarda ve aynı anda. Ardından gelen çöküş, hizmetin bir şeyi tüketene kadar tam da yapmak üzere kurulduğu işi yapmasıdır. Bant genişliği, saniyedeki paket, oturum tablosu girdisi, işçi iş parçacığı, veritabanı bağlantısı ya da neyi kapatacağına karar vermek zorunda kalan bir insanın bütçesi.
Savunmanın adının önleme değil azaltma olmasının sebebi budur. İsteklerin gönderilmesini engelleyemezsiniz. Hangilerini cevaplayacağınıza hızlı ve ölçekli biçimde karar verebilirsiniz.

Tanım ve onu taşıyan üç kelime
DDoS koruması, bir hizmet kasıtlı olarak taşkına uğratılırken erişilebilir kalmasını sağlama pratiğidir. Anormal trafiği tespit eder, saldırının türünü sınıflandırır ve meşru isteklerin geçmeye devam edeceği kadar kaynağa yakın bir noktada karşılık uygular.
Bu üç kelimenin her biri yük taşıyor ve her biri kendi biçiminde çöküyor.
Tespit bir zaman sorusudur. İlk saldırı paketiyle ilk azaltılmış paket arasındaki her saniye bozulmuş hizmet demektir. Saldırıyı kusursuz ama yavaş teşhis eden bir savunma, adli ayrıntısı mükemmel bir kesinti üretmiştir. Azaltmaya geçiş süresinin dipnot değil birinci sınıf ölçüt olmasının sebebi budur.
Sınıflandırma bir doğruluk sorusudur. Trafiğin anormal olduğuna karar vermek, onunla ne yapılacağına karar vermekle aynı şey değildir ve yanlış pozitifler tam bu iki karar arasındaki boşlukta yaşar. Sahte kaynaklardan gelen bir TCP SYN taşkını ile bir pazarlama kampanyasından gelen gerçek yükselme, bağlantı hızında aynı basamak değişimi olarak görünür; ikincisini birincisi sanmak kendi elinizle ürettiğiniz bir kesintidir.
Uygulama bir orantı sorusudur. Kaba cevaplar, yani bu hedefe giden her şeyi düşürmek ya da prefix’i kara deliğe almak, işini görür ve bunu savunduğunuz şeye mal olarak yapar. İnce cevaplar durum tutar, işlem gücü harcar ve atlatılabilir. Gerçek azaltmanın çoğu, kanıt güçlendikçe tırmanılan bu iki uç arasındaki merdivendir.
Azaltma aşama aşama ne yapar
Yaşam döngüsünü bir kez yürümeye değer, çünkü ürünler hakkındaki anlaşmazlıkların çoğu aslında hangi aşamanın konuşulduğu konusundaki anlaşmazlık çıkar.
Saldırı başlar. Bir şey size hizmet etmeyi istemediğiniz trafiği göndermeye başlar. Bu bir botnet olabilir, küçük istekleri büyük cevaplara çeviren yansıtıcılar olabilir ya da tek tek üretmesi ucuz cevaplaması pahalı istekler gönderen mütevazı sayıda makine olabilir.
Tespit. Savunma, görebildiğiyle fark eder: yönlendiricilerin dışa aktardığı akış kayıtları RFC 7011, paket sayaçları, bağlantı kurulum hızları ya da URL başına istek hızı gibi uygulama sinyalleri. Ne görebildiği neyi fark edebileceğini belirler. Yalnız akış kaydı okuyan bir savunmanın uygulama katmanı saldırısına yapısal olarak geç kalmasının sebebi budur.
Sınıflandırma. Savunma bunun hangi tür saldırı olduğuna ve kritik biçimde hangi hedefe karşı olduğuna karar verir. Halı bombardımanı kampanyaları tam da bu yüzden vardır: hacim bir prefix’in tamamına yayıldığında hedef başına eşik hiç tetiklenmez. Yalnız host düzeyinde toplayan bir sınıflandırma bunları göremez.
Uygulama. Bir şey yapılır: paketler düşürülür, hız sınırlanır, el sıkışma vekillenir, istemciler doğrulatılır ya da trafik daha çok kapasitesi olan bir yere devredilir. Hangi eylemin elinizde olduğu, tümüyle uygulama noktasının nerede durduğuna bağlıdır.
Temiz trafik. Meşru istekler hizmete ulaşır. Bu aşama hak ettiğinden çok daha az ilgi görür ve hibrit tasarımların en sık tökezlediği yer burasıdır: temizlenmiş trafiği kaynağa geri götürmek, temizlemenin ne kadar iyi olduğuyla hiç ilgisi olmayan tünel, asimetrik yönlendirme ve MTU sorularını beraberinde getirir.
Toparlanma. Azaltma geri alınır, olay incelenir, kanıt saklanır. Bu aşamayı atlamak o gün bedava, sonrasında pahalıdır; çünkü önemli bir olayın ardından gelen bildirim yükümlülüğü bir veri yükümlülüğüdür ve telemetriyi geriye dönük yakalayamazsınız.
Üç saldırı ailesi, üç farklı savunma
Operasyonel açıdan işe yarayan sınıflandırma tüketilen kaynağa göredir, OSI katmanına göre değil.
Hacimsel saldırılar bant genişliğini hedefler. Olağan mekanizma yansıtma ve büyütmedir: saldırgan sahte kaynak adresiyle küçük istekler gönderir, çok daha büyük cevap veren sunucular bulur ve cevaplar kurbana varır. Belirleyici özellik, trafiğin başka her şeyden önce büyük olmasıdır; savunma da saldırıdan çok kapasitesi olan bir yerde durmalıdır ki bu neredeyse hiçbir zaman sizin kabininiz değildir.
Protokol ve oturum tüketen saldırılar tabloları hedefler. SYN taşkını yarı açık bağlantı yuvalarını tüketir, ACK taşkını durum tutan bir cihaza var olmayan oturumları aratır, parçalanma saldırıları yeniden birleştirme tamponlarını doldurur. Bunların büyük olması gerekmez. İyi seçilmiş birkaç yüz megabit paket, onlarca gigabit verim ilan eden bir güvenlik duvarını tüketebilir, çünkü kısıt bant genişliği değil durumdur. Savunmasını Gbps üzerinden boyutlandıranları en sık şaşırtan aile budur.
Uygulama katmanı saldırıları işi hedefler. İstekler tek tek geçerlidir, el sıkışmayı tamamlar ve hizmetten pahalı bir şey ister: bir arama, bir rapor, bir oturum açma denemesi, önbelleği ıskalayan bir sorgu. Küçüktürler, uygulamanızı bilmeden gerçek kullanıcıdan ayırmak zordur ve “kaç gigabit kaldırıyor” sorusunun neden eksik olduğunun sebebidirler.
Gerçek bir kampanya genellikle bunlardan en az ikisini karıştırır ve çoğu zaman bilinçli olarak: hacimsel bileşen dikkati doldururken uygulama katmanı bileşeni zararı verir.
Burada tanımsız geçen terimler sözlükte toplu hâlde duruyor; hangi kontrolün hangi kaynağı tuttuğu ise sorumluluk sınırı sayfasında işleniyor.
L3, L4 ve L7 üç ayrı problemdir
Üçüncü ve dördüncü katmanda savunma trafiği anlamadan yargılayabilir. Bu kaynak makul mü? Bu paket var olan bir oturuma mı ait? Bu hız son dört haftayla tutarlı mı? Bu tür yargılar durum tutmadan, çok yüksek paket hızlarında ve arkasındaki uygulama hakkında hiçbir şey bilmeyen bir cihaz tarafından verilebilir.
Yedinci katmanda bu artık geçerli değildir. Bir isteğin kötüye kullanım olup olmadığına karar vermek, bu hizmetin normalde ne aldığını, hangi uçların pahalı olduğunu ve gerçek bir kullanıcı oturumunun neye benzediğini bilmeyi gerektirir. Bağlantıyı sonlandırmayı gerektirir ki bu durum maliyetidir. Çoğu zaman şifre çözmeyi de gerektirir ki bu işlem maliyeti ve özel anahtarlarla açık metnin nerede bulunmasına izin verildiği sorusudur.
Pratik sonuç şudur: bir katmandaki yetkinlik diğeri hakkında neredeyse hiçbir şey söylemez ve ikisi sıklıkla farklı bileşenlerce sağlanır. Tek bir kutunun ikisinde de eşit güçlü olduğunu varsayan bir tasarımın bunu çıkarsaması değil doğrulaması gerekir.
İnceleme nerede durur: hat üstü ve hat dışı
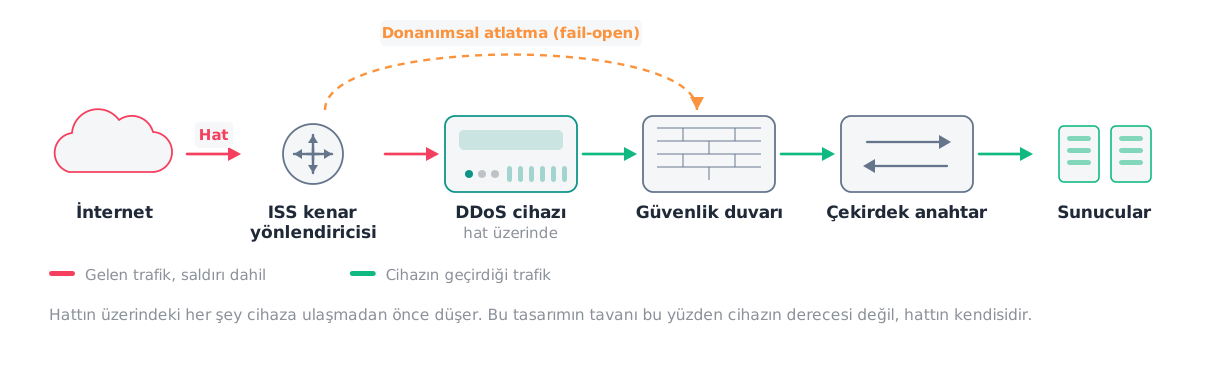
Hat üstü, cihazın trafik yolunda olması ve her paketin içinden geçmesi demektir. İlk kötü pakette işlem yapabilir, devretme gecikmesi yoktur ve oturumun iki yönünü birden görür; protokol durumu ve uygulama katmanı kararlarını mümkün kılan da budur. Bedeli, artık sizin erişilebilirliğinizin parçası olmasıdır. Arıza kipleri, bypass davranışı ve bakım pencereleri artık sizin arıza kipleriniz, bypass davranışınız ve bakım pencerelerinizdir.
Hat dışı, cihazın trafik kopyalarını ya da akış kayıtlarını alması, karar vermesi ve ardından trafiğin ona devredilmesi demektir. Devretme bir BGP duyurusuyla, bir FlowSpec kuralıyla RFC 8955 ya da DOTS gibi bir sinyalleşme protokolüyle RFC 8811 yapılır. Normal işleyişte yolda hiçbir şey yoktur ve bu bir risk sınıfını tümüyle ortadan kaldırır. Karşılığında her olayın başında zaman harcar, çünkü devretme bir yönlendirme değişikliğidir ve yönlendirme değişiklikleri kendi takvimlerinde yakınsar.
İkisinden biri genel olarak daha doğru cevap değildir. Seçim, saldırılarınızın ne kadar kısa olduğundan ve sürekli riski ne kadar taşımak istediğinizden çıkar.
Kapasite nerede durur: yerinde, bulut ve hibrit
Yerinde katman kendi kenarınızda, sunucuların önünde durur. Trafiğinizi tam görür, kararı yerelde verir, kendi telemetrisini tutar ve devredilecek bir şey olmadığı için protokol tüketimi ile uygulama katmanı saldırılarını anında cevaplar. Kendisini besleyen hattan büyük hacmi cevaplayamaz ve bunu hiçbir yapılandırma değiştirmez.
Bulut temizleme katmanı, sizinkinden çok daha fazla kapasitesi olan bir sağlayıcı ağında durur. Yapısal olarak kendiniz cevaplayamayacağınız kısmı, yani hacmi cevaplar; üstelik inşa etmenin saçma olacağı bir ölçekte. Doğal olarak tutmadığı şey sizin özel uygulamanızın geçmişidir ve doğal olarak vermediği şey kendi takviminizde telemetridir.
Hibrit tasarım ikisini birden kullanır ve asıl soru hangi kararın kimin elinde olduğu ve ikisinden biri erişilemez olduğunda ne olacağıdır; ikisinin birden olup olmayacağı değil. Tek tedarikçiden tek paket olarak alınan hibrit işletmesi daha basittir ve tasarımın yaymak istediği bağımlılığı tam olarak yoğunlaştırır. İki tedarikçiden kurulan hibrit ise bağımlılığı yayar ve artık sizin olan bir entegrasyona mal olur. İkisi de savunulabilir. İkisi de bedava değil.
Bulut, yerinde ve hibrit karşılaştırmasının tamamı tercihi ayrıntısıyla işliyor; çok markalı mimari sorusu ise yoğunlaşma argümanını buradaki yerin elverdiğinden ileri götürüyor.
Tespit telemetrisi: savunma aslında neyi okuyor
Her tespit kararı dört tür kanıttan biriyle verilir ve türü, görülebilecek saldırı sınıfını belirler.
Akış kayıtları, yani IPFIX, NetFlow ve sFlow RFC 7011, konuşmaları olup bittikten sonra özetler: kaynak, hedef, portlar, bayt ve paket sayıları. Ucuzdur, operatör ağlarına ölçeklenir ve örneklenir. Yani hacimde çok iyi, küçük olan her şeyde yapısal olarak kördür.
Paket düzeyi sayaçlar trafik geçerken hız ve boyları yakalar. Paket hızı saldırılarını görünür kılan şey budur ve testte paket boyunun neden bu kadar önemli olduğunun sebebi de budur: 1518 baytlık çerçevelerde 100 Gbps kaldıran bir cihaz, 64 baytlık paketlerde bunun bir kesrinde çökebilir, çünkü kısıt bit değil saniyedeki pakettir.
Oturum durumu, yani yarı açık sayıları, oturum tablosu doluluğu ve el sıkışma tamamlama oranları, tüketim saldırılarını tablo dolduktan sonra değil dolmadan önce görünür kılan şeydir.
Uygulama sinyalleri, yani uç başına saniyedeki istek, yanıt kodları, gecikme dağılımları ve önbellek isabet oranları, pahalı ama meşru bir isteği pahalı ve kötücül olandan ayıran tek kanıttır. Yalnız bağlantıyı sonlandıran bir şeyin bulunduğu yerde vardır.
Bir savunma, telemetrisinin tarif edebildiği saldırıları görür. Bunu açıkça söylemeye değer, çünkü ürün kalitesine hiç değinmeden akış tabanlı bir tespitçinin yavaş bir uygulama katmanı saldırısına neden geç kaldığını açıklar: okuduğu kanıt olayı içermediği için; kötü kurulduğu için değil.
Yanlış pozitif, goodput ve kimsenin yazmadığı sayı
Saldırı sırasında önemli olan ölçüt goodput’tur: azaltma etkinken hizmete ulaşmayı sürdüren meşru trafik. Verimle aynı şey değildir ve bir veri sayfasında bulunmama ihtimali en yüksek sayıdır.
Bulunmamasının sebebi, cihazın değil kurulumun özelliği olmasıdır. Goodput, temel ölçülerin trafiğinizi ne kadar iyi tarif ettiğine, meşru trafiğinizin ne kadarının saldırıya benzediğine ve ne kadar sert ayarladığınıza bağlıdır. Her şeyi düşüren bir savunma kusursuz azaltma ve sıfır goodput üretir. Bu ayrım yalnız işletmeyi ilgilendirir, grafiği değil.
Bu da yanlış pozitif testini kabul planında isteğe bağlı bir ek değil zorunluluk yapar. Gerçek trafiği saldırının yanında yeniden oynatın. Gerçek trafiğin ne kadarının hayatta kaldığını ölçün. Bunu gerçek iş yoğunluğunuzda tekrarlayın, çünkü sabahın üçünde rahat duran bir eşik çeyreğin en yoğun saatinde başka bir eşiktir.
Kapasite etkinlik değildir
İki ürün de büyük bir sayı ilan edip onunla tümüyle farklı şeyler kastedebilir; o yüzden birbirine karışan iddiaları ayırmaya değer.
Kapasite, bir cihazın kendisi darboğaz olmadan ne kadar trafik işleyebildiğidir; genelde saniyedeki bit olarak, üretici yardımcı olmak istiyorsa belirtilmiş bir paket boyunda saniyedeki paket olarak da yazılır. Bir tavandır ve normalde size teklif edilecek modelin değil ailenin en büyük modelinin tavanıdır.
Etkinlik, ne kadar doğru karar verdiğidir; tümüyle başka bir eksen ve yazması çok daha zor. Tespit süresi, gerçekçi trafik altında yanlış pozitif oranı, saldırı sınıfları arasında kapsama ve daha önce görmediği vektörlerdeki davranış olarak ortaya çıkar.
Devasa kapasitesi ve zayıf sınıflandırması olan bir cihaz saldırıyı çok hızlı iletir. Mükemmel sınıflandırması ve yetersiz kapasitesi olan bir cihaz, ezilene kadar doğru kararlar verir. İki çöküş de yaygındır ve yalnız biri şartname sayfasında görünür. Deneme kurulumunun diğerini ölçmesi gerektiğinin tüm gerekçesi budur.
Temiz trafiğin geri dönmesi gerekir
Devretmeli tasarımda trafik normal yolundan çekilir, temizlenir ve kaynağa teslim edilmesi gerekir. O dönüş yolu, tesisat sanıp geçenleri düzenli olarak şaşırtan sonuçları olan bir tasarım kararıdır.
Normalde bir tüneldir: GRE, ayrılmış bir devre ya da bir bulut ara bağlantısı. Tünel de kullanılabilir MTU’yu düşürür, yani yol MTU keşfi ile TCP MSS kırpma erişilebilirliğinizin parçası hâline gelir. Ayrıca yönlendirmeyi asimetrik yapar: trafik temizleme sağlayıcısı üzerinden gelir ve doğrudan çıkar, bu da yolda oturumun iki yönünü görmeyi bekleyen her şeyi bozar. Tünel ucu ile sunucular arasında duran durum tutan cihazlar olağan kayıptır.
Bunların hiçbiri devretmeye karşı bir argüman değil. Dönüş yolunun olay sırasında değil olaydan önce yük altında test edilmesi ve sorunun tasarımı hâlâ değiştirebileceği satın alma aşamasında sorulması için bir argüman.
Koruma tek bir kontrol değildir
Erken yapılacak en yararlı düzeltme şudur: DDoS koruması bir kez satın alınan bir ürün kategorisi değildir. Yolun farklı yerlerinde duran, her biri diğerlerinin yapamadığını cevaplayan kontroller bütünüdür.
Ağ sınırlarında giriş filtrelemesi RFC 2827 RFC 3704 yansıtma saldırılarını mümkün kılan sahte kaynakları sınırlar. Ağınızı başkalarından değil başkalarını ağınızdan korur; rekabetçi bir özellik değil ortak bir yükümlülük olmasının ve yaygınlığının hâlâ dengesiz kalmasının sebebi budur.
Kaba yukarı akış araçları, yani uzaktan tetiklenen kara delik filtrelemesi RFC 5635 ve FlowSpec kuralları, doygunluğun size ulaşmasını engeller. Bedeli, bir hedefe giden trafiğin bir kısmının ya da tamamının düşmesidir. Son çare araçlarıdır ve bunların tatbik edilmiş olması belgelenmiş olmasından önemlidir.
Adanmış azaltma, nerede duruyorsa dursun, iyiyi kötüden ayırma işini yapar.
Sunucu ve platform ayarı hepsinin altındaki tabanı yükseltir: çekirdek ve ağ yığını sınırları, web sunucusu zaman aşımları, uygulama sunucusu connector ayarları. Sıkılaştırma bölümünün kapsadığı katman budur ve dürüst rolü, orta ölçekli bir taşkının olay mı grafik mi olacağına karar vermektir. Doygunluğu asla soğurmaz.
Operasyonel hazırlık, yani kimin hangi kanıtla, hangi saatte ve hangi tırmandırma yoluyla karar verdiği, eksik olma ihtimali en yüksek ve bütçelenme ihtimali en düşük kontroldür. NIST’in olay yönetimi rehberi NIST SP 800 61R3 bunu kurmak için olağan dış referanstır; CSF NIST CSF 2 ise kanıt setini düzenlemek için işe yarar bir çerçevedir.
DDoS koruması neyi çözmez
Sınırlar konusunda kesin olmak, yetenekler konusunda güven verici olmaktan daha yararlıdır.
Doygunluğu geri almaz. Transit hattınıza gelen hacim hattın taşıyabileceğini aştığında paketler zaten sizin denetlediğiniz her şeyin yukarısında atılıyordur. Yerel yeteneğin hiç değiştiremediği tek kısıt budur ve yukarı akış kapasitesinin tasarımın alternatifi değil parçası olmasının sebebi de budur.
Yük altında devrilen bir uygulamayı onarmaz. Tek bir istek sekiz saniye boyunca bir veritabanı bağlantısını tutabiliyorsa saldırganın şaşırtıcı derecede az trafiğe ihtiyacı var demektir. Hız sınırlama zaman kazandırır ama altta yatan ekonomiyi düzeltmez.
Hedefli sömürüyü durdurmaz. Erişilebilirlik savunması ile zafiyet savunması, aynı çevriti paylaşan iki ayrı disiplindir. Bir DDoS cihazı kimlik doğrulama atlatmayı fark etmez.
Uyum üretmez. Düzenleyici rejimler yükümlülüğü kuruma yükler: riski yönet, şu süre içinde bildir, tedarikçilerini değerlendir. Bu yükümlülükler tedarikçiye devredilemez, satın almayla kapatılamaz. İyi seçilmiş bir mimarinin yaptığı şey cevapları kısa ve kanıtlı hâle getirmektir. Mevzuat bölümü belirli rejimlerin gerçekte ne istediğini işliyor.
Karar verme ihtiyacını ortadan kaldırmaz. Her azaltma duruşu, baskı altında neyin feda edileceğine dair önceden verilmiş bir karardır. O kararı önceden ve yazılı olarak vermek, hiçbir ürünün sizin yerinize yapmadığı kısımdır.
Bir şekil seçmek
| Cihaz | İncelemenin yapıldığı yer | İyi cevapladığı | Cevaplayamadığı | Kime uygun |
|---|---|---|---|---|
| Yukarı akış ya da operatör filtresi | Transit sağlayıcınızın ağında | Hattınızı dolduracak hacim | Meşru görünen uygulama katmanı istekleri | Hattı olası bir saldırıdan küçük olan herkes |
| Bulut temizleme | Sağlayıcının temizleme merkezlerinde | Büyük hacimsel ve protokol taşkınları | Kendi trafik geçmişinizi gerektiren her yargı | Devretme gecikmesini kaldırabilen ya da sürekli açık çalışan hizmetler |
| Yerinde cihaz | Kendi kenarınızda, sunucuların önünde | Oturum tüketimi ve uygulama katmanı, anında | Kendisini besleyen hattan büyük hacim | Kanıtı kendi elinde tutan ve L7 derinliği gereken kurumlar |
| Sunucu ve platform ayarı | Sunucuların üzerinde | Orta yükte tabanı yükseltmek | Doygunluk olarak gelen her şey | Savunma olarak değil taban olarak herkes |
Bunlar alternatif değil katmandır. İşleyen tasarımların neredeyse tamamı en az ikisini birleştirir; soru hangisinin kazandığı değil, hangi kararın kimin elinde olduğudur.
İzlenecek sıra gösterişsiz ve güvenilirdir: neyin ayakta kalması gerektiğini ve ne kadar gecikme kaldırdığını belirleyin; normal zirvenizi hem bit hem paket olarak ölçün. Yoldaki en küçük hattı bulun, çünkü tavanınız odur. Hangi kanıtı ne kadar hızlı üretebilmeniz gerektiğine karar verin ve ürünlere ancak ondan sonra bakın. Böyle kurulan kısa liste gerçekten kısadır. Veri sayfalarından kurulan liste uzundur ve yakınsamaz.
İlgili standartlar ve birincil kaynaklar
Aşağıdaki standartlar bu sayfanın arkasındaki birincil kaynaklardır. Hiçbiri bir ürün şart koşmaz. Bir standardın belirli bir mimariyi zorunlu kıldığı yönündeki üretici iddiası metne karşı kontrol edilmelidir.
Sık sorulan sorular
- DDoS koruması tek cümleyle nedir?
- Bir hizmet kasıtlı olarak taşkına uğratılırken erişilebilir kalmasını sağlama pratiğidir: anormal trafiği tespit eder, türünü belirler ve meşru isteklerin geçmeye devam edeceği kadar kaynağa yakın bir noktada karşılık uygular. Buradaki "koruma" kelimesi biraz iyimserdir; trafik gelmeyi bırakmaz, önemli olmayı bırakır.
- DDoS koruması güvenlik duvarı ya da WAF ile aynı şey mi?
- Hayır ve fark özellik farkı değil yapısal farktır. Güvenlik duvarı izin verdiği her oturum için durum tutar; oturum tüketen saldırının hedefi tam olarak bu kaynaktır, dolayısıyla o saldırı sınıfı altında güvenlik duvarı savunma değil hedeftir. Web uygulaması güvenlik duvarı ise zaten kabul edip sonlandırdığı istekleri inceler; bu onu uygulama katmanı kötüye kullanımına karşı işe yarar, el sıkışmayı hiç tamamlamayan bir taşkına karşı işlevsiz kılar. Adanmış azaltma, trafiğe kaynak ayırmadan önce karar verebilmek üzere kurulur.
- DDoS koruması her saldırıyı durdurabilir mi?
- Hayır. Transit hattınıza gelen hacim hattın taşıyabileceğini aştığı anda zarar sizin sahip olduğunuz hiçbir şeyin yukarısında oluşmuştur ve kabinizdeki hiçbir cihaz bunu geri alamaz. Yukarı akış kapasitesini tasarımın parçası yapan tek kısıt budur. Doygunluğun altındaki her şey gerçekten ele alınabilir.
- L3, L4 ve L7 saldırıları arasındaki fark ne?
- Tükettikleri şey farklıdır. Üçüncü ve dördüncü katman saldırıları — paket taşkınları, sahte el sıkışmalar, yansıtılmış cevaplar — bant genişliğini, paket işleme bütçesini ya da oturum tablosu girdilerini tüketir ve genellikle uygulamayı anlamadan yargılanabilir. Yedinci katman saldırıları tek tek geçerli ve sunulması pahalı istekler gönderir; bunları yargılamak sizin hizmetiniz için normalin ne olduğunu bilmeyi gerektirir. Birinde güçlü olan bir savunma diğerinde kendiliğinden yetkin değildir.
- Goodput nedir, neden verimden önemli?
- Goodput, azaltma sürerken hizmete ulaşmayı sürdüren meşru trafiktir. Verim cihazın ne kadarını işleyebildiğini söyler; goodput verdiği kararın ardından işinizin ne kadarının ayakta kaldığını söyler. Saldırıyı tümüyle kesip yanında gerçek müşterilerin yüzde onunu da götüren bir savunma, grafikleri daha güzel bir kesinti üretmiştir. Yanlış pozitif oranının kabul testinde kapasitenin yanında durmasının sebebi budur.
- Hat üstü ve hat dışı azaltma arasındaki fark nedir?
- Hat üstü cihaz trafik yolunun içindedir ve ilk kötü pakette işlem yapabilir; karşılığında her iyi paketin de yolundadır, yani arıza kipleri ve bypass davranışı sizin erişilebilirlik tasarımınızın parçası hâline gelir. Hat dışı cihaz kopya ya da akış kaydı alır, karar verir ve sonra trafik ona devredilir — sürekli bir risk eklemez ama olayın başında zaman harcar, çünkü devretme bir talimat değil yönlendirme değişikliğidir.
- Sağlayıcım zaten koruma veriyorsa yerinde donanıma ihtiyacım var mı?
- Neyi kanıtlayabilmeniz gerektiğine ve ne kadar hızlı tepki vermeniz gerektiğine bağlı. Yukarı akış hizmeti hacmi cevaplar; zaten kendiniz cevaplayamayacağınız kısım odur. Uygulama katmanı kararlarınızın dayandığı istek geçmişini genelde tutmaz ve ondan gelen telemetri sizin değil sağlayıcının dışa aktarma takvimiyle gelir. Bir düzenleyici ya da bir müşteri size ne olduğunu soracaksa, o kanıtın nerede durduğu satın alma ayrıntısı değil mimari sorudur.
- DDoS koruması dürüstçe nasıl test edilir?
- Kendi altyapınıza karşı, yazılı yetkiyle ve yalnız hacim testi değil yanlış pozitif testi de içeren bir planla. Saldırının yanında kendi uygulama trafiğinizi yeniden oynatın ve ne kadarının hayatta kaldığını ölçün; bunu bit hızını değil paket hızını zorlayan paket boylarında yapın. Ne kadar saldırı trafiğinin engellendiğini ölçüp ne kadar meşru trafiğin onunla birlikte engellendiğini ölçmeyen bir test, ürünün yarısını ölçmüştür.
- Bu alanı hangi standartlar düzenliyor?
- Hiçbiri bir ürün şart koşmuyor. RFC 4732 sorun sınıfını çerçeveler; BCP 38 ve BCP 84 sahte kaynakları sınırlayan giriş filtrelemesini tanımlar; RFC 5635 uzaktan tetiklenen kara delik filtrelemesini, RFC 8955 BGP FlowSpec'i anlatır; DOTS belgeleri bir işletmeci ile yukarı akış azaltıcısı arasındaki standart tabanlı sinyalleşmeyi tanımlar; IPFIX ise telemetrinizin büyük olasılıkla konuştuğu akış dışa aktarma standardıdır. Düzenleyici rejimler erişilebilirlik ve bildirim yükümlülüğü koyar, mimariyi size bırakır.
Kaynaklar
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-15
Sorun sınıfının en açık tarifi; bir kısmının neden onarılabilir değil yapısal olduğunu da burada anlatır.
- RFC 2827 (BCP 38) — Network Ingress Filtering
IETF · 2000-05 · standart · erişim 2026-08-15
- RFC 3704 (BCP 84) — Ingress Filtering for Multihomed Networks
IETF · 2004-03 · standart · erişim 2026-08-15
- RFC 5635 — Remote Triggered Black Hole Filtering with uRPF
IETF · 2009-08 · standart · erişim 2026-08-15
- RFC 8955 — Dissemination of Flow Specification Rules
IETF · 2020-12 · standart · erişim 2026-08-15
- RFC 8811 — DDoS Open Threat Signaling (DOTS) Architecture
IETF · 2020-08 · standart · erişim 2026-08-15
- RFC 7011 (IPFIX) — Specification of the IP Flow Information Export Protocol
IETF · 2013-09 · standart · erişim 2026-08-15
- The NIST Cybersecurity Framework (CSF) 2.0
NIST · standart · erişim 2026-08-15
- SP 800-61 Rev. 3 — Incident Response Recommendations and Considerations for Cybersecurity Risk Management
NIST · standart · erişim 2026-08-15
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz