Mimari kararı
Bulut, Yerinde ve Hibrit DDoS Koruması: Maliyet, Gecikme ve Egemenlik
Son güncelleme: Ağustos 2026 · Üç mimari karşılaştırması · Okuma süresi ~16 dk
Saldırı riskiniz ağırlıklı olarak hacimselse, trafiğiniz düzenlemeye tabi değilse ve donanım yatırımı yapamıyorsanız bulut temizleme doğru tercihtir. Gecikme sizin için bir ürün gereksinimiyse, asıl tehdidiniz uygulama katmanı saldırılarıysa ya da mevzuat sınır ötesi incelemeyi bir uyum sorununa dönüştürüyorsa yerinde cihaz seçilmelidir. İkisine birden ihtiyacınız varsa cevap hibrittir: sürekli devrede çalışan inline bir cihaz, üzerine yalnızca hat kapasiteniz aşıldığında devreye giren bir yukarı akış katmanı. 2026'da birkaç yüz Mbps'nin üzerinde gerçek trafiği olan kurumların çoğu bu üçüncü gruba giriyor. Karar, hangi katmanın daha güçlü olduğu kararı değildir; kapasite sınırının nerede başladığı ve incelemeye hangi ülkenin hukukunun uygulandığı kararıdır. Hibritin alt katmanında aranan iki özellik, L3–L7 kapsamanın tek cihazda toplanması ve tespitin dışarıya bağlanmadan çalışmasıdır.
DDoS konuşmalarının neredeyse tamamı yanlış yerden başlar. Tartışma çoğunlukla “hangi ürün daha güçlü” sorusuyla açılır. Oysa sonucu asıl belirleyen karar mimaridir. İnceleme nerede yapılıyor, incelemeyi yapan donanımın sahibi kim ve trafik incelenirken hangi hukuk rejimi geçerli? Bu kısmı yanlış kurarsanız piyasanın en güçlü ürünü bile işe yaramaz. Yanlış yerde güçlü olur, o kadar.
Bu makale üç mimariyi, gerçek satın alma kararlarını belirleyen dört eksende karşılaştırıyor: her biri pratikte ne kadar sürede azaltmaya geçiyor, her biri hangi noktada aşılamayan bir sınıra çarpıyor, beş yıllık maliyeti ne oluyor ve kullanıcılarınızın trafiğini hangi ülkenin hukuku altında kim inceliyor.

Üç mimari
Terminoloji olması gerekenden bulanık, o yüzden karşılaştırmaya geçmeden önce terimleri yerine oturtmakta fayda var.
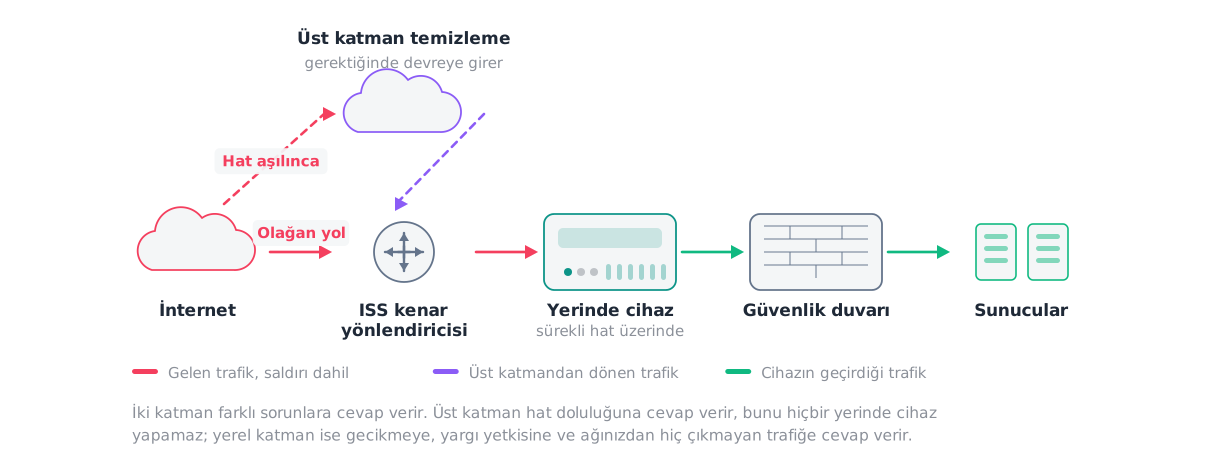
Bulut temizleme, trafiğinizi sağlayıcının küresel ağı üzerinden geçirir. Saldırı trafiği sağlayıcının temizleme merkezlerinde filtrelenir, temiz trafik genellikle bir tünel üzerinden size iletilir. Devreye girme biçimi ikiye ayrılır. Sürekli devrede modda tüm trafik kalıcı olarak sağlayıcı üzerinden akar. Talebe bağlı modda ise yalnızca saldırı tespit ettiğinizde devredersiniz; bu genellikle ön eklerinizi sağlayıcı üzerinden BGP ile duyurmak anlamına gelir.
Yerinde azaltma, bu iş için tasarlanmış bir cihazı ağ sınırınıza, sınır yönlendiricinizle servisleriniz arasına inline olarak yerleştirir. Cihaz her paketi hat hızında inceler, oturum durumunu tutar ve hiçbir şeyi yeniden yönlendirmeden yerelde azaltır.
Hibrit mimaride cihaz sürekli devrededir; hattınızın taşıyamayacağı büyüklükteki saldırılar için de bir yukarı akış katmanı yedekte bekler. Bu katman ya operatörünüzün temizleme hizmetidir ya da bir bulut sağlayıcısıdır.
Şemanın açıkça gösterdiği ama pazarlama malzemelerinin genellikle atladığı bir nokta var: yalnızca bulut mimarisinde trafiğinizin tamamı, yani sadece saldırı trafiği değil meşru kullanıcı oturumları da, saldırı olsun olmasın her gün yargı alanınızın dışında inceleniyor. Bu bir eleştiri değildir. Mimarinin yapısal bir özelliğidir, ve düzenleyicilerin sorduğu soru da tam olarak bununla ilgilidir.
Gecikme: “sürekli devrede” olmak size ne kazandırır
Bu kararda en sık rastlanan yanılgı, sağlayıcı daha büyük olduğu için bulut temizlemenin daha hızlı olduğunu sanmaktır. Büyüklük kapasiteyi belirler, hızı değil. Hızı belirleyen şey başka bir şeydir. Saldırı başladığında azaltma yolunun trafiğinizi zaten taşıyor olup olmadığıdır.
Talebe bağlı bir devretmede tek bir kötü niyetli paket düşürülmeden önce dört adımın tamamlanması gerekir: saldırının tespiti, devretme kararı, değişikliğin duyurulması ve internetin yönlendirme tablosunun yeni yol üzerinde yakınsaması. İlk ikisi saniyeler mertebesine kadar otomatikleştirilebilir. Sonuncusu hiçbir şekilde otomatikleştirilemez; BGP yakınsaması ne kadar sürüyorsa o kadar sürer.
İki dürüst kayıt düşmek gerekir. Birincisi, sürekli devrede bulut temizleme bu farkın büyük kısmını kapatır: trafiğiniz zaten sağlayıcı üzerinden akıyorsa devredilecek bir şey yoktur. İkincisi, bu mod ekonomiyi baştan aşağı değiştirir. Artık sürekli akan temiz bant genişliği için ödeme yaparsınız, ara sıra devreye giren bir koruma için değil. Üstelik yukarıda anlatılan kalıcı sınır ötesi incelemeyi de kabul etmiş olursunuz. Bulutun “hızlı” seçeneğiyle “ucuz” seçeneği aynı seçenek değildir.
Normal koşullarda ise karşılaştırma tersine döner. Sürekli devrede bir bulut katmanı, her isteğe en yakın temizleme merkezine bir gidiş-dönüş ekler. Şehrinizde bir PoP varsa bu tek haneli milisaniyelerdir; en yakın merkez başka bir kıtadaysa 40–120 ms’ye çıkar. Bir içerik sitesi için bu fark görünmez. Bir alım satım platformu, gerçek zamanlı reklam borsası, telekom sinyalleşme yolu ya da etkileşimli bir oyun içinse çalışabilir bir mimariyle hiç başlanmaması gereken bir mimari arasındaki farktır.
Kapasite: mühendislikle aşılamayan sınır
Diğer bütün başlıklardan daha fazla mimari kararı belirleyen kısıt burasıdır ve cihaz üreticilerinin yumuşatmak için en çok nedeni olan kısıt da budur: yerinde bir cihaz, kendisine trafiği taşıyan hattı zaten doyurmuş bir saldırıyı filtreleyemez.
10 Gbps erişim hattınız varsa ve 25 Gbps geliyorsa, cihaza sıra gelmeden hat dolar. Cihazın 20 Gbps için mi 200 Gbps için mi derecelendirildiği hiçbir şey değiştirmez. Darboğaz, ondan önceki hattır. Cihazın kendisi değil.
“Yalnızca yerinde” mimarinin dar bir kurum grubu için savunulabilir, geri kalan herkes için eksik olmasının sebebi budur. Riskiniz gerçekten hacimsel değilse savunulabilir: iç kullanıma açık bir servis, zaten korunan bir çevrenin arkasındaki bir ağ segmenti, tehdit modeli bant genişliği tüketmek değil uygulama katmanını kötüye kullanmak olan bir ortam. İnternete açık bir servis, abonelik fiyatına birkaç yüz gigabit sunabilen bir booter servisinin ilgisini çekebiliyorsa mimari o anda eksik hale gelir.
Alıcı için dürüst çerçeve şudur: cihaz, hat çizginizin altındaki alanı korur; o çizginin üstünde yapacağınız her şeyi sizden daha kalın bir borusu olan birinden satın almanız gerekir. Bu cümleden kaçınan her üretici görüşmesi bir uyarı işareti sayılmalıdır.
Tespit: her katmanın gördüğü ve göremediği
İki katman birbirinin tersi yönde zayıftır ve bunun nedenini anlamak hibrit gerekçesinin büyük kısmını açıklar.
Bir bulut temizleme katmanının gördüğü alan çok geniştir. Binlerce müşteriye yönelen saldırı kampanyalarını izler; bir bölgede bir oyun sağlayıcısına karşı ilk kez kullanılan bir yansıtma vektörü, aynı hafta başka bir ülkede bir bankaya karşı çıktığında tanınabilir. Sahip olmadığı şey sizin hakkınızdaki derinliktir. Ödeme akışınızda normalde oturum başına 40 istek görüldüğünü, API istemcilerinizin belirli bir bekleme aralığıyla üç kez yeniden denediğini ya da gece 03.00’te tek bir ASN’den gelen kimlik doğrulama yığınının normal olduğunu bilmez. Oysa bunun sebebi basittir. İş ortağınız toplu işini o saatte çalıştırıyordur.
Yerinde cihaz tam tersidir. Her paketi hat hızında görür, tam oturum durumunu tutar ve gerçek uygulamanızın davranış profilini çıkarır. Eksik olan tarafı dış dünyadır: yalnızca sizin trafiğinizden öğrenir.
Bu asimetri hibrit lehine en güçlü teknik gerekçedir ve kapasite gerekçesinden ayrıdır. Hattı hiçbir zaman doyurulamayacak bir kurum bile hem küresel hem yerel bir görüşe sahip olmaktan kazançlı çıkar. İki katmanın farklı ayarlanması gerektiğinin sebebi de budur. Yukarı akış katmanı temkinli olmalı ve hacimsel eşiklerde durmalıdır. İnce ayrıntı gerektiren kararlar ise uygulamayı tanıyan katmana bırakılır.
Egemenlik: incelemeyi hangi hukuk yönetiyor
Bir temizleme katmanı kişisel veri işlemeden işini yapamaz. Meşru kullanıcıyı saldırgandan ayırabilmek için kaynak IP adreslerini, istek başlıklarını, tarayıcı bilgisini ve uygulama katmanı senaryolarının çoğunda oturum çerezlerini ya da jetonlarını incelemek zorundadır. Sağlayıcı L7 incelemesi için TLS’i sonlandırıyorsa istek gövdelerini de işler. Anlamlı bir HTTP flood koruması zaten bunu gerektirir.
GDPR, Türkiye’de KVKK, Suudi Arabistan’da PDPL ve birkaç Orta Asya ülkesinin veri yerelliği mevzuatı açısından bunların tamamı kişisel veridir; başka bir ülkedeki altyapıya taşınması da hukuki dayanak gerektiren bir sınır ötesi aktarımdır. Bu, bulut temizlemenin hukuka aykırı olduğu anlamına gelmez; doğru sözleşme araçları ve aktarım mekanizmalarıyla rutin olarak hukuka uygun biçimde yapılır. Anlamı şudur: bir düzenleyici ya da bir müşteri sormadan önce bu soruyu yazılı olarak cevaplayabiliyor olmanız gerekir.
Her şartnamede yer alması gereken üç soru:
- Trafiğimizi hangi ülkelerdeki temizleme merkezleri işleyecek? Ön eklerinizin yönlendirileceği somut PoP’ları isteyin, sağlayıcının küresel listesini değil.
- TLS sonlandırılıyor mu, sonlandırılıyorsa nerede ve kim tarafından? Uygulama katmanı trafiğini TLS’i sonlandırmadan inceleyen bir sağlayıcı üstveriyle sınırlı kalır; sonlandıran sağlayıcı ise kullanıcılarınızın istek içeriğini elinde tutar.
- Ne, ne kadar süreyle ve hangi ülkede saklanıyor? Saldırı telemetrisi, örneklenmiş paketler ve loglar için cevaplar farklıdır; üreticiler de bunları nadiren aynı belgede kendiliğinden verir.
Yerinde katman bu soruları daha iyi cevaplamaz. Onları ortadan kaldırır. İnceleme sizin sahip olduğunuz donanımda, sizin kontrol ettiğiniz bir tesiste ve tek bir hukuk rejimi altında yapılır. Bu sitenin ilgilendiği pazarlardaki düzenlemeye tabi alıcılar için karar çoğu zaman burada verilir. “Egemenlik” kelimesinin gecikmeden ya da paket oranlarından hiç söz etmeyen ihale şartnamelerinde geçmesinin sebebi de budur.
Maliyet: birinci yılın değil beş yılın hesabı
Üç mimarinin maliyet yapısı gerçekten farklıdır ve karşılaştırmayı birinci yılın fiyatı üzerinden yapmak sistematik olarak yanıltır.
Bulut temizleme, iki değişkenle birlikte büyüyen bir opex kalemidir: sağlayıcı üzerinden geçirdiğiniz temiz bant genişliği ve pek çok sözleşmede saldırı hacmi ya da olay sayısı. Birinci yıl rakamı neredeyse her zaman üçünün en düşüğüdür; beş yıllık rakamı ise en az öngörülebilir olanıdır, çünkü hem sizin büyümenizle hem de saldırganların size ne göndermeye karar verdiğiyle birlikte hareket eder. Manşet fiyattan önce aşım (overage) maddelerini okuyun; bulut koruma bütçeleri tam olarak ikisinin arasındaki farkta patlar.
Cihaz ise capex artı yıllık bir destek yenilemesidir. Yenilemenin liste fiyatına oranını varsaymayın, teklifte yazılı olarak isteyin; çünkü o oran beş yıl boyunca üst üste biner. Beş yıllık rakamı yüksektir ama ilk günden bilinebilir; düzenlemeye tabi bir satın alma sürecinin istediği şey de tam olarak budur. Riski öbür taraftadır: bugünün hattına göre alırsanız hattı yükselttiğinizde yeniden alırsınız. Bu yüzden boyutlandırmayı üçüncü yılda sahip olmayı beklediğiniz hatta göre yapın ve kapasitenin fiziksel mi yoksa lisanslı mı olduğunu kontrol edin. Lisans yükseltmesi bir satın alma emridir, donanım yükseltmesi bir projedir.
Hibrit, ancak bulut katmanı sürekli akan trafiğe göre değil zirvelere göre boyutlandırılırsa parçalarının toplamından ucuza gelir. Kaçınılması gereken maliyet hatası, tüm temiz bant genişliğiniz için sürekli devrede bulut koruması alıp bir de cihaz işletmektir: bu durumda aynı gündelik trafik için iki kez ödersiniz ve yalnızca bulut tasarımına kıyasla hiçbir kazanç elde etmezsiniz.
| Cihaz | Bulut temizleme | Yerinde cihaz | Hibrit |
|---|---|---|---|
| Kapasite sınırı | Sağlayıcının omurgası, pratikte terabit düzeyinde | Erişim hattınız; hattın üstündeki hiçbir trafik filtrelenemez | Gündelik trafikte hat, sel geldiğinde sağlayıcının omurgası |
| Azaltmaya geçiş süresi | Sürekli devredeyse saniyeler, talebe bağlı devretmede dakikalar | Saldırı başladığı anda saniyeler içinde, yeniden yönlendirme yok | Yerelde saniyeler; yukarı akış yalnızca gerektiğinde devreye girer |
| Uygulama katmanı (L7) derinliği | İyi, ama yalnızca sağlayıcının TLS sonlandırdığı yerde | Güçlü: tam oturum durumu ve uygulamaya özel davranış profili | Yerelde güçlü, hacimsel kısmı yukarı akış üstlenir |
| Normal koşullarda gecikme | En yakın temizleme merkezine bir gidiş-dönüş ekler | Cihazın işleme süresi dışında ek gecikme yok | Devretme olmadığı sürece ek gecikme yok |
| Trafiğin yargı alanı | Sağlayıcının PoP'ları neredeyse orada incelenir | Tesisinizden hiç çıkmaz | Varsayılan olarak yurt içinde, yalnızca devretme sırasında dışarı çıkar |
| Maliyet yapısı | Opex; temiz bant genişliği ve saldırı büyüklüğüyle birlikte artar | Capex artı yıllık destek yenilemesi; sabit ve öngörülebilir | İkisi birden, bulut katmanı yalnızca zirveler için boyutlandırılır |
| Operasyon yükü | En düşük: ayarları sağlayıcı yapar | En yüksek: eşikler ve politika sizin sorumluluğunuzda | Orta; ayrıca devretme prosedürü ve tatbikat gerekir |
Her satır bir ürün sınıfı için yapılmış genellemedir; tek tek ürünler farklılık gösterir. Kararınızı belirleyen iki satırı, yani kapasite sınırı ile trafiğin yargı alanını, her zaman ürün broşürüne değil imzalanacak sözleşmeye bakarak doğrulayın.
Hangi mimari ne zaman doğru cevap
Yalnızca bulut doğru tercihtir: riskiniz ağırlıklı olarak hacimsel saldırılardan oluşuyorsa, trafiğiniz düzenlemeye tabi kişisel veri taşımıyorsa ya da aktarımlar zaten hukuki dayanağa bağlanmışsa, gecikme bütçeniz genişse ve cihaz işletecek bir ekibiniz yoksa. Küçük bir e-ticaret işletmesi, bir pazarlama sitesi, ağ mühendisi olmayan bir girişim: bu alıcılar için yalnızca bulut doğru cevaptır, bir taviz değil.
Yalnızca yerinde doğru tercihtir: trafiğin yargı alanınızdan çıkmaması gerekiyorsa, gecikme bir ürün gereksinimiyse, asıl tehdidiniz hacimsel değil uygulama katmanıysa ya da ortam terabitlik selleri çekecek biçimde internete açık değilse. Kamu sistemleri, bankaların iç altyapıları, endüstriyel ağlar ve zaten korunan bir çevrenin arkasındaki segmentler bu gruba girer.
Hibrit ise geri kalan hemen herkes için doğrudur ve tetikleyici koşul basittir: size yönelebilecek makul bir saldırı erişim hattınızı aşabiliyorsa ve bir devretme yakınsarken dakikalarca kesinti yaşamayı kaldıramıyorsanız, iki katmana birden ihtiyacınız var.
Gerçekten çalışan bir hibrit nasıl tasarlanır
Sahada başarısız olan hibrit mimarilerin çoğu kapasite yüzünden başarısız olmaz. Katmanlar arasındaki devir teslimin hiç tasarlanmamış, yalnızca varsayılmış olması yüzünden başarısız olur. Farkı yaratan dört şey var.
Tek tetik yetmez, üç tetik gerekir. Cihaz tarafında otomatik bir eşik (hat doluluk yüzdesi ya da belirli bir vektör imzası); yukarı akış tarafında bağımsız çalışan ikinci bir otomatik eşik, çünkü hat dolduğunda sizin sinyalleşme kanalınız da etkilenmiş olabilir; ve operasyon ekibinizin her koşulda kullanabileceği manuel bir tetik.
O manuel tetik için hat dışı bir yol. Sağlayıcınıza ulaşmanın tek yolu saldırı altındaki hattın üzerinden geçiyorsa, elinizde bir eskalasyon prosedürü değil bir temenni vardır. Ayrı bir bağlantı ya da önceden mutabık kalınmış bir acil durum kanalı, olaydan önce kurulmuş olmalıdır.
Yazılı bir geri dönüş planı. Devretmek işin kolay yarısıdır. Trafiği ikinci bir kesinti yaşatmadan normal yola döndürmek ise tanımlı koşullar, tanımlı bir sorumlu ve test edilmiş bir sıra gerektirir. Gerçek bir olay yaşamış kurumların çoğu bunu olayın ortasında fark etmiştir.
Asimetrik ayar. Yukarı akış katmanını temkinli ayarlayın; onun işi hacmi yakalamaktır, inceliği değil. İnce ayrıntı gerektiren kararları, uygulamanızın sıradan bir salı günü nasıl göründüğünü bilen cihaza bırakın. Aynı şekilde ayarlanmış iki katman, ek bir kapsama sağlamadan yanlış pozitifleri ikiye katlar.
Satın alma kontrol listesi
- Hattınıza göre boyutlandırın, zirve trafiğinize göre değil. Hangi katmanın neyi üstleneceğini belirleyen çizgi hattır.
- Beş yıllık rakamı yazılı isteyin. Birinci yıldan beşinci yıla kadar, destek yenilemesi ve aşım maddeleri dahil.
- Temizleme PoP’larının adını alın. Ülke düzeyinde, bölge düzeyinde değil. Yargı alanı sizin için önemliyse bunu sözleşmeye yazdırın.
- Devretmeyi, geri dönüş dahil, baştan sona test edin. Süreyi kabul kriteri yapın, bir demo unsuru değil.
- L7’yi kendi trafiğinizle doğrulayın. Gerçek uygulamanızın yeniden oynatılması, üretici laboratuvarındaki her sentetik selden daha çok şey söyler.
- Kapasite lisans mı, şasi mi, kontrol edin. Bir sonraki yükseltmenizin satın alma emri mi yoksa proje mi olacağını bu belirler.
Kaynaklar ve ileri okuma
Ücretli analist raporlarının içeriğini aktarmıyor, rakam atfetmiyoruz. Aşağıdaki liste, okunması ve gerektiğinde üreticiden talep edilmesi gereken kaynakların listesidir. Başkasının otoritesine dayandırılmış bir iddia seti değildir.
Kategoriye ilişkin analist yayınları. Gartner bu pazarı Market Guide for DDoS Mitigation Solutions raporunda ele alıyor; Forrester The Forrester Wave: DDoS Mitigation Solutions yayınını çıkardı; IDC’nin de segment için bir IDC MarketScape yayını var. Analist tanınırlığı iddia eden bir üreticiden ekran görüntüsü değil güncel baskının kendisini isteyin; konumlar baskılar arasında değişir ve iki yıllık bir grafik kanıt değil pazarlama malzemesidir. Ayrıca Gartner, araştırmasının kamuya açık alıntılanmasını sınırlar: kamuya açık bir web sayfasında Gartner alıntılayan üreticinin reprint hakkına sahip olması gerekir ve bu hakkı görmek istemek makul bir taleptir.
Standartlar ve kamuya açık teknik rehberler. Yönlendirme dayanıklılığı için NIST SP 800-189; BGP FlowSpec için IETF RFC 8955 ve RFC 8956; kurumlar arası azaltma taleplerinin standart sinyalleşmesi için DOTS (RFC 9132 ve RFC 8811). Cihazınızla yukarı akış katmanı arasındaki arayüzün tescilli değil açık olmasını istiyorsanız bakmanız gereken standart DOTS’tur. Avrupa’daki düzenleyici bağlam için ENISA Threat Landscape.
Kamuya açık olay ve hacim verisi. Cloudflare ve Akamai’nin üç aylık DDoS raporları, saldırı hacimleri ve vektör dağılımı için en yaygın atıf yapılan açık kaynaklardır; her ikisi de kendi müşteri tabanlarından derlenir ve dağılımları okurken bunu akılda tutmak gerekir. CVE-2023-44487 (HTTP/2 Rapid Reset), hiçbir mimari tercihin izole edemeyeceği protokol düzeyindeki bir kusurun en net kamuya açık örneği olmayı sürdürüyor.
Mevzuat metinleri. Uluslararası aktarımlar için GDPR’ın V. Bölümü; Türkiye’de KVKK’nın 9. maddesi; Suudi Arabistan’da PDPL’in sınır ötesi aktarıma ilişkin uygulama yönetmeliği; risk yönetimi tedbirleri için NIS2’nin 21. maddesi.
Kararı kapasite satırı değil yargı alanı satırı belirleyen alıcılar için pratik kurgu şudur: hat çizgisinin altındaki her şeyi sürekli devrede çalışan inline bir cihaz üstlenir, çizginin üstü ise sözleşmeyle tanımlanmış koşullarda devreye giren bir yukarı akış katmanına bırakılır. Tek cihazda tam L3–L7 kapsama sunacak biçimde tasarlanmış cihazlar tam olarak bu konum için üretiliyor. Bu kurgu, nadir görülen hacimsel olaya karşı bir cevabı elde tutarken gündelik trafiği ve gündelik kişisel veriyi tek bir hukuk rejiminin içinde bırakır.
Sık sorulan sorular
- Bulut temizlemenin devreye alınması her zaman cihazdan daha hızlı mıdır?
- Devreye alma açısından evet: bir DNS ya da BGP değişikliğiyle donanım tedarik süreci karşılaştırılamaz bile. Azaltma açısından ise mutlaka değil. Sürekli devrede çalışan inline bir cihaz, saldırı başladıktan saniyeler sonra ve hiçbir yeniden yönlendirme yapmadan azaltmaya başlar. Talebe bağlı bulut devretmesinde ise önce tespit, sonra karar, sonra duyuru, en sonunda da BGP yakınsaması beklenir. Sürekli devrede bulut modları bu farkın büyük kısmını kapatır; ama aynı zamanda talebe bağlı modeli cazip kılan "yalnızca saldırı anında öde" ekonomisini de ortadan kaldırır.
- Yerinde bir cihaz terabitlik bir saldırıyı karşılayabilir mi?
- Hayır, ve hiçbir üretici aksini iddia etmemelidir. Saldırı erişim hattınızı aşıyorsa cihaz trafiği görmeden hat dolar. Bu eşiğin üzerinde cihazın işleme kapasitesi anlamsızdır. Hacimsel saldırı riski olan her kurum için hibriti varsayılan cevap haline getiren şey tam olarak bu tek kısıttır.
- Bulut temizleme bir veri koruma sorunu yaratır mı?
- Cevaplanması zorunlu bir veri koruma sorusu yaratır, kendiliğinden bir ihlal değil. Bir temizleme katmanı, kaynak IP adreslerini, istek başlıklarını ve çoğu zaman oturum tanımlayıcılarını işlemeden trafiği sınıflandıramaz; bunların hepsi GDPR, KVKK ve PDPL kapsamında kişisel veridir. Bu PoP'lar sizin yargı alanınızın dışındaysa hukuki bir aktarım dayanağına, yazılı bir veri işleyen sözleşmesine ve bazı sektörlerde düzenleyicinin açık görüşüne ihtiyacınız olur. Yerinde azaltma bu soruyu cevaplamaz, ortadan kaldırır.
- Hibrit, tek katmanlı bir mimariye göre ne kadara mal olur?
- Bulut katmanı sürekli akan temiz trafiğe göre değil zirvelere göre boyutlandırılırsa, ikisinin toplamından daha ucuza gelir. Maliyetlendirmede en sık yapılan hata, bir yandan cihaz işletirken bir yandan da tüm trafik hacmi için sürekli devrede bulut koruması satın almaktır. Doğru kurgu, hatta göre boyutlandırılmış bir cihazın üzerine, nadiren gelen terabitlik olay için fiyatlanmış bir yukarı akış katmanı koymaktır.
- Hibrit için iki üretici şart mı, tek üreticiden de olur mu?
- Hibrit tek üreticiyle de kurulur ve işletmesi bu şekilde daha kolaydır. Tek üreticinin veremeyeceği şey arıza bağımsızlığıdır: ortak kod tabanı, ortak tespit mantığı ve ortak yönetim düzlemi, iki katmanın aynı sebeple birden çökebilmesi demektir. Bunun sizin için ne kadar önemli olduğu, bir kesintinin size neye mal olduğuna bağlıdır.
- Bir PoC'de gerçekte ne test edilmeli?
- Kendi uygulama trafiğinizin yeniden oynatılması, sentetik sel testleri değil. Yukarı akış katmanıyla baştan sona süre tutularak yapılan tam bir devretme ve geri dönüş döngüsü; hat sağlıklıyken oturum tablosunu tüketen bir saldırı altındaki davranış; ve normal bir iş yoğunluğu zirvesinde ölçülen yanlış pozitif oranı. Bir üreticinin kendi trafiği üzerinde gösterdiği hiçbir şey sizin ağınız hakkında bilgi vermez, yalnızca kendi laboratuvarı hakkında bilgi verir.
- Hibrite geçerken hangi katmanı önce almalıyım?
- Sırayı kurumun asıl tehdidi belirler, bütçe takvimi değil. Kaybınız ağırlıklı olarak uygulama katmanı ve oturum saldırılarından geliyorsa, hat çizgisinin altındaki her şeyi üstlenen yerinde katmanla başlamak daha çabuk sonuç verir; kapsamayı bölmeden tek gövdede veren HARPP DDoS Mitigator ve benzerleri bu ilk adım için değerlendirilir. Geçmişinizde hattı doyuran seller varsa sıra terstir: önce yukarı akış katmanının kapsamını yazılı hale getirmek, gerekiyorsa tüm prefixi soğuran Cloudflare Magic Transit gibi bir katmanı devreye almak gerekir. O tarafta kapasiteyi ve devreye alma hızını yerinde eşlemek gerçekten zordur. Hangi sırayı seçerseniz seçin, devretme eşiğini ve dönüş yolunu ikinci katmanı almadan önce tanımlayın ve tatbikatla sınayın.
Yayım: Ağustos 2026
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz