Mimari
Güvenlik Duvarı, IPS, WAF ya da DDoS Cihazı: Hangi Kontrol Hangi Çöküşün Sahibi
Son güncelleme: Ağustos 2026 · Hangi kontrol hangi çöküşün sahibi · Okuma süresi ~13 dk
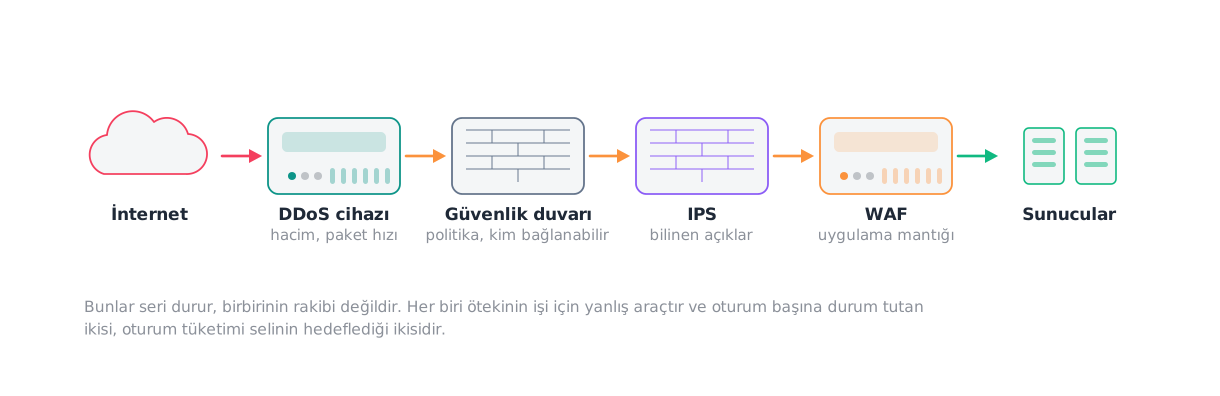
Güvenlik duvarı izin verdiği her oturum için durum tutar; oturum tüketen saldırının tüketmeye çalıştığı kaynak tam olarak budur, yani o sınıf altında güvenlik duvarı savunma değil hedeftir. WAF zaten kabul ettiği istekleri inceler, bu yüzden uygulama katmanı kötüye kullanımıyla gerçekten örtüşür ve el sıkışmayı hiç tamamlamayan taşkınlarla hiç örtüşmez. Adanmış azaltma ise trafiğe kaynak ayırmadan önce karar verir.
Güvenlik duvarının “DDoS yapıp yapamayacağına” dair tartışmaların çoğu aslında bir saldırının hangi kaynağı tükettiğine dair tartışmadır ve bu soru açıkça sorulduğu anda çözülür. Hizmet engelleme kaynak tüketimidir RFC 4732 ve yoldaki her kontrol farklı bir kaynağı tutar. Saldırı altındaki kaynağın sahibi olan kontrol, çöken kontroldür.

Sınır tek tabloda
| Cihaz | Oturum başına durum tutar mı | Hacimsel taşkını cevaplar mı | Oturum tüketimini cevaplar mı | Uygulama katmanı taşkınını cevaplar mı |
|---|---|---|---|---|
| Yönlendirici ya da yukarı akış filtresi | Hayır | Evet, hattınızdan önce | Kısmen, kabaca | Hayır |
| Güvenlik duvarı | Evet — hedef budur | Hayır | Hayır — çöken odur | Vekillik yapıyorsa kısmen |
| IPS | Evet | Hayır | Hayır | Yalnız bilinen imzalar |
| WAF | Evet, sonlandırmadan sonra | Hayır | Hayır | Evet, kabul edilen istekler için |
| Adanmış DDoS azaltma | Bilinçli olarak asgari | Kendi kapasitesine kadar | Evet — tasarım merkezi budur | Ürüne bağlı |
İkinci sütunu yukarıdan aşağı okuyun: doygunluğu yalnız bir satır cevaplıyor ve o satır sizin binanızda değil. Hiçbir satın almanın kaldırmadığı kısıt budur.
Güvenlik duvarı neden hedef hâline gelir
Durum tutan bir güvenlik duvarı hatırlamak için vardır. İzin verdiği her oturum için bir girdi tutar: adresler, portlar, sıra durumu, sayaçlar. Ve o tablo sonludur. Oturum tüketen bir saldırının doldurmak üzere tasarlandığı şey de odur.
Kapasite rakamlarının bu kadar düzenli yanıltmasının sebebi budur. Onlarca gigabit verimle derecelendirilmiş bir güvenlik duvarı, iyi seçilmiş birkaç yüz megabitle devrilebilir; çünkü saldırılan kısıt bant genişliği değildir. Yarı açık bağlantılar hiç tamamlanmadan yuva tüketir, ACK taşkınları cihaza var olmayan oturumları aratır, parçalanma yeniden birleştirme tamponlarını doldurur. Bunların hiçbirinin hacme ihtiyacı yok.
Güvenlik duvarının flood savunmaları gerçektir ve açılmaya değer: SYN cookie istemci orada olduğunu kanıtlayana kadar girdi ayırmaz, agresif oturum yaşlandırma yuvaları daha hızlı geri alır, kaynak başına bağlantı sınırı tek bir kaynağın payını sınırlar. Hiçbirinin değiştirmediği şey, savunmayla hedefin aynı cihaz olması ve yeterli baskı altında cihazın meşru trafiği de iletmeyi bırakmasıdır.
Adanmış bir azaltma katmanı tam bu eksende ayrılır: trafiğe önce oturum başına durum ayırmadan karar verebilmek üzere kurulur. Mimari argümanın tamamı budur ve söz değil, denetlenebilir bir iddiadır.
IPS ne içindir, ne için değildir
Saldırı önleme sistemi trafikte bilinen kötücül desenleri arar. Erişilebilirliği değil sömürüyü ele alır ve bunu yapmak için durum tutar; yani güvenlik duvarının tükenmeye açık yanını paylaşır.
Sistemde yeri vardır. Bu konuşmada ise yalnız önüne bir şey gerektiren bir durum tutan cihaz olarak yeri vardır.
WAF gerçekte neyle örtüşür
Web uygulaması güvenlik duvarı ile uygulama katmanı DDoS savunması arasındaki örtüşme gerçektir ve iki taraf da bunu sıklıkla küçümser.
WAF, TCP el sıkışmasından ve TLS sonlandırmasından sonra oturur ve tamamlanmış istekleri inceler. Bu konum ona hiçbir ağ katmanı cihazının yapamayacağı şeyleri yaptırır: pahalı bir ucun dövüldüğünü fark etmek, uygulama bağlamıyla istemci başına hız sınırı uygulamak, şüpheli bir istemciyi doğrulatmak, bir kazıyıcıyı tarayıcıdan ayırmak.
Aynı konum, onu SYN taşkınına karşı ilgisiz kılan şeydir. El sıkışmayı hiç tamamlamayan bir istek zaten istek hâline gelmez ve WAF yalnız istekleri görür. Ondan önce bağlantı tablosunu tüketen trafik, WAF’ın bir görüşü olmadan kesintiyi zaten üretmiştir.
Dürüst özet şudur: WAF ile adanmış azaltma katmanı yedinci katmanda örtüşür ve altında hiç örtüşmez; büyük sistemlerde ikisinin birden bulunmasının sebebi de tam olarak budur.
Yönlendirici ve yukarı akış
Sunucularınızdan en uzaktaki kontroller, fiziğe en yakın çöküşü ele alan tek kontrollerdir.
Ağ sınırlarında giriş filtrelemesi RFC 2827 yansıtmayı mümkün kılan sahte kaynakları sınırlar. Ağınızı başkalarından değil başkalarını ağınızdan korur; hâlâ dengesiz yaygınlıkta olmasının ve bir ürün özelliği değil ortak bir yükümlülük olmasının sebebi budur.
Kaba yukarı akış araçları, yani uzaktan tetiklenen kara delik filtrelemesi RFC 5635 ve FlowSpec kuralları, doygunluğun hattınıza ulaşmasını keser; bedeli bir hedefe giden trafiğin bir kısmının ya da tamamının düşmesidir. Son çare araçlarıdır ve tatbik edilmiş olmaları belgelenmiş olmalarından önemlidir.
Kendi kabininize koyduğunuz hiçbir şey bu ikisinin yerine geçmez.
Flood koruması özelliği ne zaman yeter
Burada gerçek bir cevap var ve her zaman “cihazı al” değil.
Mevcut bir cihazdaki özellik şu durumlarda yeter: karşılaştığınız saldırılar hedefli değil orta ölçekliyse, gerçekten gördüğünüz saldırılar hacimselse ve yukarı akışınız onları karşılıyorsa, uygulama katmanınız kaynağı gizlenmiş bir CDN’in arkasındaysa ya da hattınız ciddi olan her şeyin arkada ne olursa olsun onu dolduracağı kadar küçükse.
Yetmemeye başladığı yer, saldırıların büyük değil şekilli olduğu yerdir: oturum tüketimi, yavaş ve düşük hızlı kampanyalar, tek tek geçerli uygulama katmanı istekleri. Çünkü bunlar, özelliğin üzerinde çalıştığı kaynağa nişan alır.
Adanmış cihaz ne zaman yanlış satın almadır
Kategori bunu nadiren söylediği için açıkça söylemeye değer.
Tümüyle tek bir hiperölçek bulutunda yaşayan bir sistemde yerel kontroller trafiği görür, cihaz çoğunlukla görmez; almak, hiç karar veremeyecek bir katmana sermaye harcamanın yolu olur.
Açık yüzeyinin tamamı bir CDN’in arkasında olan ve kaynağı düzgün gizlenmiş küçük bir kurumda azaltma zaten CDN’dir; ikinci katman kapsama eklemeden işletme yükü ekler.
İşletecek kapasitesi olmayan bir kurumda varsayılan yapılandırmadaki bir cihaz, olayı önleyen değil olaydan sonra suçlanan cihazdır.
Cihaz konuşması, trafik sizin işlettiğiniz altyapıya ulaştığında, kararın yerelde verilmesi gerektiğinde, kanıtı elinizde tutmanız gerektiğinde ya da asıl açık yüzeyiniz uygulama katmanı olduğunda doğru hâle gelir.
Katmanlama, çöküşlerin geliş sırasına göre
- Yukarı akış kapasitesi doygunluğu cevaplar. Başka hiçbir şey cevaplamaz.
- Adanmış azaltma oturum tüketimini ve ürüne bağlı olarak uygulama katmanını cevaplar.
- WAF kabul edilmiş istekler arasındaki uygulama katmanı kötüye kullanımını cevaplar.
- Güvenlik duvarı ve IPS kendi işlerini yapar; bu sınıfa karşı savunmakla değil üstteki katmanlarca korunmakla ilgilidirler.
- Sunucu ve platform ayarı hepsinin altındaki tabanı yükseltir — sıkılaştırma bölümünün kapsadığı katman ve bu listedeki en ucuz şey.
Birinci seviyeyi atlayıp ikinciyi alan bir tasarım, hat dolana kadar doğru kararlar verecek bir cihaz almıştır. Birinci seviyesi olup başka hiçbir şeyi olmayan bir tasarım hacmi soğurur ve iyi şekillenmiş yüz megabite yenilir.
Karar öncesi belirlenecekler
Hangi saldırı sınıfları size gerçekten ulaştı ve her biri hangi kaynağı tüketti. Yoldaki en küçük hattınız hangisi. Güvenlik duvarınızın oturum tablosu hiç kısıt oldu mu? Uygulama katmanınız doğrudan mı açık, yoksa bir şeyin arkasında mı? Ve yeni bir katmanı sabahın üçünde, ikinci yılda kim işletecek.
Deneme kurulumu metodolojisi bunları ölçüme çevirir. Bulut, yerinde ve hibrit karşılaştırması ölçümleri bir şekle çevirir.
Kaynaklar
Sık sorulan sorular
- Güvenlik duvarımızın veri sayfasında DDoS koruması yazıyor. Bu yeterli mi?
- Tümüyle hangi saldırı sınıfından endişe ettiğinize bağlı ve cevap kalite meselesi değil yapısaldır. Güvenlik duvarının flood savunmaları — SYN cookie, agresif oturum yaşlandırma, kaynak başına bağlantı sınırı — orta ölçekli taşkınlara karşı gerçekten yardımcı olur. Değiştiremediği şey, güvenlik duvarının izin verdiği her oturum için durum tutmasıdır; yani o tabloyu doldurmak için tasarlanmış bir saldırı, savunmanın üzerinde çalıştığı kaynağa saldırır. Karşınızdaki şey oturum tüketimiyse, özellik önündeki bir savunma değil hedefin üzerindeki bir azaltmadır.
- WAF DDoS'a karşı korur mu?
- Kendisine ulaşan kısmına karşı. WAF, oturum kabul edilip sonlandırıldıktan sonra istekleri inceler; bu onu uygulama katmanı kötüye kullanımına karşı yararlı, el sıkışmayı hiç tamamlamayan taşkınlara karşı yapısal olarak ilgisiz kılar, çünkü o taşkınlar ondan önce bir şeyi tüketir. Uygulama katmanındaki değerini küçümsemek de onu DDoS savunması saymak kadar hatadır.
- Adanmış DDoS cihazı ne zaman gereksizdir?
- Kategorinin kabul ettiğinden daha sık. Tüm sisteminiz tek bir hiperölçek bulutunda yaşıyorsa yerel kontroller cihazın hiç göremeyeceği trafiği görür ve cihaz çoğu zaman yanlış satın almadır. Açık yüzeyiniz kaynağı düzgün gizlenmiş bir CDN'in arkasındaki küçük bir siteyse işi CDN yapıyordur. Hattınız her ciddi saldırının onu zaten dolduracağı kadar küçükse para yukarı akışa aittir. Cihaz, trafik sizin işlettiğiniz altyapıya ulaştığında ve kararı, kanıtı ya da gecikmeyi yerelde istediğinizde yerini hak eder.
- IPS bu tabloda nerede?
- Büyük ölçüde bu problemin dışında. IPS işlediği trafikte bilinen kötücül desenleri arar; bu erişilebilirliği değil sömürüyü ele alır. Üstelik durum tutar, yani güvenlik duvarının tükenmeye açık yanını paylaşır. Yararlı bir kontrol, farklı bir çöküş.
- DDoS cihazı alırsak sunucu ayarlarını bırakabilir miyiz?
- Hayır ve sebebini kesin söylemeye değer: sunucu ayarı, orta ölçekli bir taşkının olay mı grafik mi olacağına karar verir ve saldırıların çoğu tam o aralığa düşer. Cihaz tavanı yükseltir; çekirdek, web sunucusu ve uygulama sunucusu sınırları tabanı yükseltir. İkisi birbirinin yerine geçmez ve sıkılaştırma katmanı ucuzdur.
Kaynaklar
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-15
Hizmet engellemenin kaynak tüketimi olarak çerçevelenmesi; güvenlik duvarının oturum tablosunu varlık değil hedef yapan şey budur.
- RFC 2827 (BCP 38) — Network Ingress Filtering
IETF · 2000-05 · standart · erişim 2026-08-15
- RFC 5635 — Remote Triggered Black Hole Filtering with uRPF
IETF · 2009-08 · standart · erişim 2026-08-15
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz