Saldırı sınıfı
TCP ACK Seli
Son güncelleme: Ağustos 2026 · Hiç var olmamış bir konuşma için arama · Okuma süresi ~8 dk
ACK seli, ACK bayrağı taşıyan ve hiçbir konuşmaya ait olmayan TCP paketleri gönderir. Her biri gönderene tek bir pakete, alana bir oturum tablosu aramasına ve bazı tasarımlarda bir cevaba mal olur. Etkili olmasının sebebi şu: el sıkışmaya dayalı savunmalar burada geçerli değildir. Doğrulanacak bir el sıkışma yoktur, yalnızca hiç var olmamış bir bağlantıyı iddia eden bir paket vardır.
ACK seli bakıldığında sıradan görünür. Paketler iyi biçimlenmiş TCP segmentleridir, ACK bayrağı taşırlar, olağan boydadırlar ve yüksek hızla gelirler. Onları düşmanca yapan şey, hiçbirinin alıcının kaydı bulunan bir konuşmaya ait olmamasıdır.

Kısaca
| Cihaz | Özellik | ACK seli | SYN seli |
|---|---|---|---|
| Paketin iddiası | Var olan bir konuşmaya ait olduğu | Yeni bir konuşma başlattığı | |
| Tüketilen kaynak | Arama bütçesi, ve cevap üretimi | Yarı açık bağlantı tablosu | |
| El sıkışma savunmaları | Uygulanmaz, ortada el sıkışma yok | Doğrudan uygulanır, SYN çerezi maliyeti kaldırır | |
| Tipik tespit sinyali | Eşleşen oturum olmadan yüksek ACK hızı | Düşük tamamlanmayla yüksek SYN hızı |
Üçüncü satır, bir kurumun SYN sellerine karşı iyi savunulmuş ve buna karşı tamamen açık olabilmesinin sebebi.
Neyi tüketiyor
İki kaynak, ve insanların hafife aldığı birincisi.
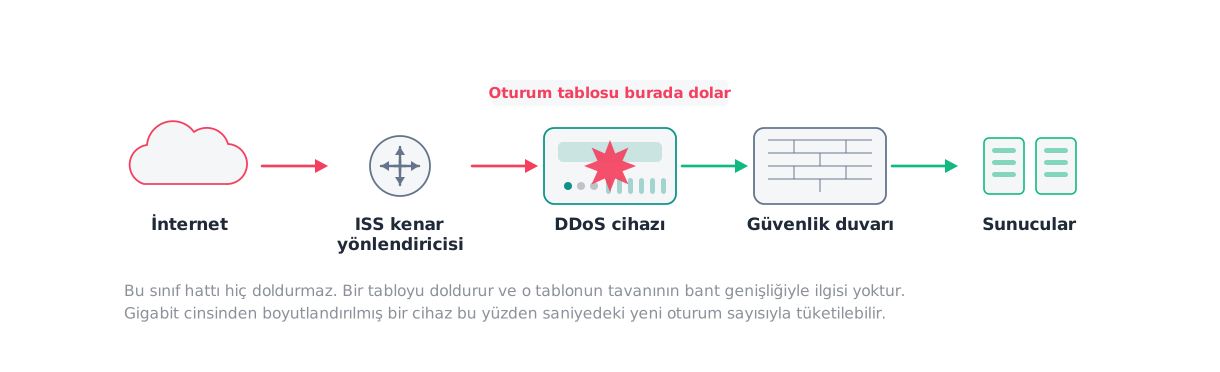
Arama bütçesi. Gelen her TCP segmenti, herhangi bir karar verilmeden önce oturum tablosuyla eşleştirilmek zorundadır. Bir şeyi düşürmeye karar vermek yine de o aramaya mal olur, yani cihaz verdiği karardan bağımsız olarak saldırganın seçtiği hızda paket başına iş yapıyordur.
Cevap üretimi. Bir cihaz ya da sunucu eşleşmeyen segmente sıfırlamayla cevap veriyorsa her saldırı paketi bir de giden paket üretir. Bu işi ikiye katlar, ve kaynak genellikle sahte olduğu için sıfırlama olayla ilgisi olmayan birine gider.
İki kaynak da bant genişliği değil. ACK seli, hattı zorlayacak hızın çok altında durum tutan bir cihazı tüketebilir.
Benzer saldırılardan farkı
SYN seli yeni durum ayrılmasına saldırır. ACK seli var olan durumun aranmasına saldırır. Bu fark hangi savunmanın geçerli olduğunu belirler.
SYN koruması, istemci var olduğunu kanıtlayana kadar bellek ayırmayı reddederek çalışır. ACK seli hiç ayırma talep etmez. Paket, işin zaten yapıldığını iddia eder, ve cihaz aksini öğrenmek için bakmak zorundadır.
RST ve FIN selleri aynı biçimde davranır ve sık sık bu vektörle birlikte anılır. Mekanizma aynı: var olan bir konuşmayı ima eden bir bayrak, kontrol etmek zorunda olan bir cihaza gönderiliyor.
Ekranda görünenler
- Eşleşmeyen segment hızı keskin yükselir, ve çoğu kurum bunu grafiklemiyor.
- ACK-oturum oranı olağan bandından çıkar.
- Eşleşmeyene cevap veren cihazlarda giden sıfırlama hızı yükselir.
- Durum tutan cihazlarda işlemci yükselirken oturum sayısı artmaz. Bunu gerçek bir trafik yükselişinden ayıran imza budur.
- Bit hızı çoğu zaman sıradan görünür, çünkü paketler küçüktür.
Yaygın yanlış pozitifler
Asimetrik yönlendirme. Cihaz bir konuşmanın tek yönünü görüyorsa meşru ACK’ler gerçekten hiçbir oturumla eşleşmez. Bu tam olarak saldırı gibi görünen bir yapılandırma sorunudur ve bir şeyi sıkmadan önce elenmelidir.
Yük dengeleyici ya da güvenlik duvarı devralması. Devralmış bir cihazın henüz oturum tablosu yoktur, yani bir süre boyunca kurulu her konuşmadan gelen her paket eşleşmez.
Uzun süre boşta kalan oturumlar. Kaydı cihazda düşen ama uçlarda düşmeyen bir konuşma, hiçbir şeyle eşleşmeyen bir segmentle devam eder.
Üçü de eşleşmeyen segment hızına otomatik düşürme kurmak yerine alarm kurmak için sebeptir.
Katman katman azaltma
Durum tutan aşamanın önünde durumsuz filtreleme. Ucuz işi önce yapan ve yalnız hayatta kalana bellek ayıran ilke burada birebir geçerli: sabit maliyetle paket özelliklerine göre eleyen bir aşama, arkasındaki arama bütçesini korur.
ACK’leri genel olarak değil eşleşmeyen segmentleri hız sınırlayın, böylece olağan trafik etkilenmez ve saldırının karakteristiği sınırlanır.
Sıfırlama üretimini bastırın ya da sınırlayın. İşi yarıya indirir ve sahte adreslere sıfırlama göndermenizi durdurur.
Üst katman filtreleme, kaynaklar tarif edilebilecek kadar yoğunsa. Bayrak ve hız eşleşmesi ifade edilebilir ve hattınızın üstüne itilebilir.
Operasyonel tuzaklar
SYN korumasının bunu kapsadığını varsaymak. Bu alandaki en yaygın ve en pahalı varsayım.
ACK trafiğini geniş biçimde engellemek. ACK, TCP’nin çoğudur. Kaba bir kural kurumdaki her kurulu konuşmayı bozar.
Önce asimetrik yönlendirmeyi elememek. Asimetrik yönlendiren bir kurumda eşleşmeyen segment işlemesini sıkmak, saldırının başarılı olması gibi görünen bir kesinti üretir.
Güvenli doğrulama
Seli, oturum tablosunu izleyebildiğiniz bir laboratuvar hedefine karşı üretin ve üç şeyi kaydedin: eşleşmeyen segment hızı, cihaz işlemcisi ve giden sıfırlama hızı. İşe yarayan ölçüm işlemcinin doyduğu paket hızıdır, ki bu genellikle cihazın duyurduğu throughput’un çok altındadır ve datasheet rakamıyla karşılaştırılacak sayı odur.
Ortam ve yalıtım gereklilikleri test laboratuvarı rehberinde, yetki zemini yetkili testte.
Sık sorulan sorular
- Paketler düşürülüyorsa ACK seli niçin işe yarıyor?
- Çünkü düşürme bedava değil. Cihaz düşürmeye karar vermeden önce paketi oturum tablosunda aramak zorundadır, ve yüksek paket hızlarında tükenen kaynak arama bütçesidir. Eşleşmeyen segmente sıfırlamayla cevap veren tasarımlarda maliyet üretilen bir paketi de içerir, ki bu hem işi ikiye katlar hem de sahte bir adrese trafik gönderir.
- SYN çerezleri burada yardım eder mi?
- Hayır, ve en çok atlanan nokta bu. SYN çerezleri tamamlanmamış bir el sıkışmanın bellek maliyetini kaldırır, ACK seli ise hiçbir el sıkışma başlatmaz. SYN koruması kuran ve taşıma katmanı sellerini halledilmiş sayan bir kurum bu vektöre tamamen açıktır.
- Kaynak genellikle sahte mi?
- Sık sık, çünkü saldırının hiçbir aşaması cevabın alınmasını gerektirmez. Bu da kaynağa dayalı önlemleri güvenilmez kılar. Etkili denetimler durum tutan aşamanın önündeki durumsuz filtreleme ve eşleşmeyen segmentlere uygulanan hız sınırıdır.
- Meşru bir trafik sıçramasından nasıl ayrılır?
- Hacimden değil orandan. Meşru ACK trafiği ezici çoğunlukla cihazın zaten bildiği oturumlara aittir, saldırı ACK'leri hiçbir şeyle eşleşmez. Alarm kurulacak sinyal ACK hızı değil eşleşmeyen segment hızıdır, ve çoğu kurum ikisini de izlemiyor.
Kaynaklar
- RFC 9293 — Transmission Control Protocol (TCP)
IETF · standart · erişim 2026-08-18
Bağlantı durum makinesini ve hiçbir bağlantıyla eşleşmeyen bir segmente verilmesi gereken cevabı tanımlar.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz