Teknik derinlik
Durum Tutan ve Tutmayan DDoS Savunması: Önce Ne Tükenir
Son güncelleme: Ağustos 2026 · Sıralamayı belirleyen asimetri · Okuma süresi ~14 dk
Durum tutan bir cihaz, gördüğü her konuşma için bellek ayırmak zorundadır. Bu da saldırganın en ucuz eylemini sizin en pahalı eyleminize çevirir. Sahte tek bir SYN gönderene hiçbir şeye, güvenlik duvarına saniyelerce tutulan bir tablo kaydına mal olur. Yalnız paket özelliklerine bakıp düşüren durumsuz filtrelemede böyle bir asimetri yoktur, ve önde durması gerekmesinin sebebi budur.
Trafik yolundaki her güvenlik cihazı ne kadar hatırlayacağına karar vermek zorundadır. Bu karar bir gerçekleme ayrıntısı gibi görünür ve aslında cihazın en kötü gününde nasıl davranacağını belirleyen özelliktir.
Sebep bir asimetri. Bir konuşmayı takip etmek için cihaz, konuşma başlıyor göründüğü anda bellek ayırmak zorundadır. Yani konuşmanın gerçek olup olmadığını bilmeden önce.

Kısaca
| Cihaz | Özellik | Durumsuz filtreleme | Durum tutan inceleme |
|---|---|---|---|
| Paket başına maliyet | Sabit ve küçük | Değişken, ve kalıcı bellek içeriyor | |
| Saldırganın harcaması gereken | Sizin harcadığınız kadar | Sizin harcadığınızdan çok daha az | |
| Neye karar verebilir | Başlık özellikleri, hızlar, kaynak ve protokol | Paketin meşru bir konuşmaya ait olup olmadığı | |
| Yük altında arıza kipi | Hat hızında düşürür, davranışı öngörülebilir kalır | Tablo dolar, sonra kabul durur ya da bozulur | |
| Yeri | Önde, internete bakan taraf | Arkada, azalmış trafiği gören taraf |
İki sütundan biri daha iyi teknoloji değil. Doğru okuma şu: farklı biçimde arızalanıyorlar, ve yerleştirildikleri sıra hangi arızayı alacağınızı belirliyor.
Asimetri, tek bir alışverişte
Saldırgan sahte kaynak adresli bir TCP SYN gönderir. Kendisine küçük bir pakete ve hiç belleğe mal olur, çünkü sonucu hiç takip etmeyecektir.
Onu alan güvenlik duvarı bir oturum tablosu kaydı oluşturmak zorundadır: kaynak, hedef, portlar, sıra numaraları, bir zamanlayıcı. O kayıt süresi dolana kadar bellek işgal eder, ki bu genellikle saniyelerdir.
Onların tarafında bir ucuz eylem, sizin tarafınızda bir pahalı ve kalıcı ayırma. Bunu mütevazı bir hattın taşıyabileceği paket hızıyla çarpın; tablo, bant genişliği grafiği tuhaflaşmadan çok önce dolar. Mekanizmanın tamamı bu, ve RFC 4987 bunu onlarca yıl önce yazdı.
Tablo dolduğunda ne olduğu ürüne göre değişen bir tasarım kararıdır: bazıları yeni oturumları reddeder, ki meşru kullanıcıya hizmeti keser; bazıları en eski kayıtların üstüne yazar, ki canlı konuşmaları bozar; bazıları ayakta kalmak için trafiği incelemeden geçirir. Üçü de savunulabilir mühendislik tercihidir ve üçü de denetimin artık işini yapmadığı anlamına gelir.
Bu, güvenlik duvarını niçin kötü bir ilk hat yapıyor
Güvenlik duvarı kötü yapılmış değil. Mimarisinin yasakladığı bir şeyi yapması isteniyor.
Güvenlik duvarının değeri konuşmaları anlamasından gelir, ki kör filtreleme yerine politika uygulamasını sağlayan budur. Konuşmaları anlamak durum ister. Durum istemek yukarıdaki asimetriyi yaratır. Yetenek ile açık aynı özelliktir.
Panelde değil faturada görünen ikinci bir etki var. Güvenlik duvarı, fiilen yaptığı politika işine göre değil kendisine ulaşabilecek en kötü paket hızına göre boyutlandırılmak zorunda olduğu için, kurumlar kural setlerinin ihtiyaç duyduğundan çok daha büyük güvenlik duvarları alır.
Durumsuz filtrelemenin yapabildiği ve yapamadığı
Durumsuz filtreleme pakette görünene bakarak karar verir: kaynak adres, protokol, portlar, bayraklar, uzunluk ve hız. Paketler arasında hiçbir şey tutmaz, yani paket başına maliyeti sabit ve yük altındaki davranışı öngörülebilirdir. Hat hızında düşürür ve düşürmeyi sürdürür.
O öngörülebilirlik asıl mesele. Durumsuz bir aşama, bir tablonun tükendiği gibi tükenemez, çünkü tüketilecek bir şey yoktur.
Yapamadığı şey, iyi biçimlenmiş bir paketin meşru bir konuşmaya ait olup olmadığını bilmektir. Gerçek bir kullanıcının HTTP isteğini, birebir aynı görünen düşmanca bir istekten ayıramaz. Bu yargıyı gerektiren her şey durum ister ya da uygulama katmanı ister, ve ikisi de bedava değildir.
Yerleşik mekanizmaların birkaçı bu durumsuz kategoride yaşar: giriş filtreleme sahte kaynakları kenarda kaldırır, hız sınırlama herhangi bir kaynağın tüketebileceğini sınırlar, ve FlowSpec paket özelliği filtrelerini daha çok yerin olduğu üst katmana iter.
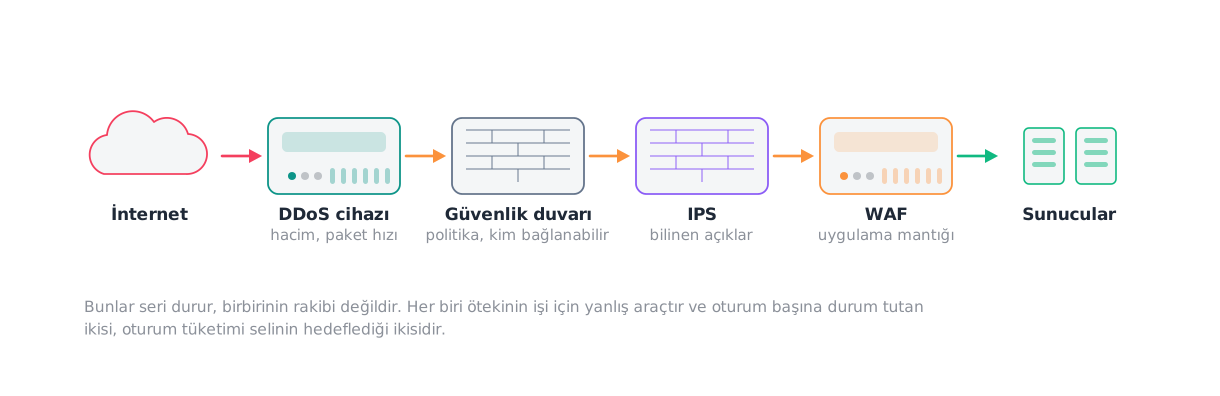
Sıralama, yani asıl tasarım kararı
İşe yarayan ilke durumsuz daha iyidir değil. Şudur:
Ucuz işi önce yap, ve yalnız hayatta kalana durum ayır.
Böyle sıralanmış bir yol, sizin pahalı kaynağınıza dokunulmadan önce saldırgana bedelini ödetir. Bozuk paketler, sahte kaynaklar ve hizmet vermediğiniz protokollerden gelen trafik sabit maliyetle kaldırılır. Hız sınırları herhangi bir kaynağın sunabileceğini sınırlar. Geriye kalan, yani çok daha küçük ve en azından meşru görünen bir hacim, durum tutan aşamaya ulaşır. O aşamanın artık iyi olduğu işi yapacak yeri vardır.
Sırayı tersine çevirin, durum tutan aşama saldırının tamamıyla karşılaşır. Kurumların çoğunda varsayılan düzen budur, çünkü güvenlik duvarı önce kurulmuş ve azaltma katmanı sonradan arkasına eklenmiştir.
Durumun kaçınılmaz olduğu tek yer
Uygulama katmanı saldırıları durumsuz savunmayı tasarımı gereği yener. Gerçek sunuculardan gelen iyi biçimlenmiş HTTP isteklerinden oluşan bir sel, paket başına bakıldığında popülerlikten ayırt edilemez. Ayırmak, oturum hakkında bir şey bilmeyi, istemcinin zaman içindeki davranışını ya da uygulamanın kendi anlamlarını bilmeyi gerektirir.
Yani katmanlı cevap her yerde durumsuz olmak değildir. Hacimde durumsuz, yargı gerektiren yerde durum tutan, ve ikinci aşamanın birincinin trafiğini görmek zorunda kalmaması. SYN proxy ve çerezleri klasik melezdir: ön aşama, bağlantı başına bellek ayırmadan el sıkışmayı tamamlar ve bağlantıyı ancak istemci var olduğunu kanıtladıktan sonra devreder.
Kendi sayılarınızı belirlemek
Üç ölçüm, hiçbiri üretici gerektirmiyor:
- Gerçek tepede oturum tablosu doluluğu, yoldaki durum tutan her cihazda. Onunla tavan arasındaki boşluk saldırganın hareket alanıdır.
- Tepede oturum kurma hızı. Üreticinin beyan ettiği azami değerle karşılaştırın, ki bu sık sık eşzamanlı oturum sayısının ima ettiğinden çok daha yakındır.
- Tavandaki davranış, dokümantasyondan ya da testten: reddet, üstüne yaz, ya da geçir.
Üçüncüsünde yazılı cevap istemeye değer. Bozulmuş hizmetle açık bir çevre arasındaki farktır, ve nadiren bir datasheet’te yer alır — ihale listesinin ikinci bölümünde tam olarak bu yüzden duruyor.
Sık sorulan sorular
- Güvenlik duvarı DDoS'a karşı işe yaramaz mı?
- İşe yaramaz değil, yeri yanlış. Durum tutan bir güvenlik duvarı politikayı iyi uygular ve neyin neyle konuşabileceğine karar vermek için doğru denetimdir. Yapamadığı şey, oturum tablosunu tüketmek için tasarlanmış bir seli emmektir, çünkü saldırı tam olarak güvenlik duvarının işini yapmak için ayırmak zorunda olduğu kaynağı hedefler. Arıza mimaridir, belirli bir üründeki kusur değil.
- DDoS cihazı durum tutar mı?
- Çoğu bazı işlevler için tutar, ve bu bir çelişki değil. Ayrım neyin önce olduğudur: hat hızında durumsuz eleyip ancak hayatta kalan için durum ayıran bir tasarım, pahalı kaynağa dokunulmadan önce saldırgana bedelini ödetmiştir. Her tedarikçiye hangi karşı önlemlerinin durum ayırdığını ve hangi sırayla çalıştıklarını sorun.
- SYN çerezleri sorunu tamamen ortadan kaldırıyor mu?
- Yarı açık bağlantıların bellek maliyetini, durumu sıra numarasına gömerek kaldırıyor, ki bu tek bir saldırıya verilmiş gerçek ve zarif bir cevap. Takas gerçek: bazı TCP seçenekleri değişim boyunca taşınamıyor ve paket başına kriptografik iş bedava değil. Yararlı, sınırlı, evrensel değil.
- Kendi sınırlarımı saldırıdan önce nasıl bulurum?
- Gerçek tepenizde, yoldaki her cihazda oturum tablosu doluluğunu ve oturum kurma hızını okuyup üreticinin beyan ettiği azami değerlerle karşılaştırın. Olağan tepenizle tablo tavanı arasındaki oran, saldırganın hareket alanıdır, ve kurumların çoğu bunun sandığından küçük olduğunu fark eder.
Kaynaklar
- RFC 4987 — TCP SYN Flooding Attacks and Common Mitigations
IETF · 2007-08 · standart · erişim 2026-08-18
Yarı açık durumun niçin saldırılan kaynak olduğunun ve her karşı önlemin neye mal olduğunun kanonik anlatımı.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
- RFC 2827 / BCP 38 — Network Ingress Filtering
IETF · standart · erişim 2026-08-18
Ağ kenarında durumsuz filtreleme, ve uygulanmadığı yerde sahteciliğin niçin ucuz kaldığı.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz