Saldırı sınıfı
Slowloris ve Yavaş HTTP Saldırıları
Son güncelleme: Ağustos 2026 · Bant genişliği değil eşzamanlılık · Okuma süresi ~8 dk
Slowloris çok sayıda HTTP bağlantısı açar ve her birini kasten tamamlanmamış tutar, böylece sunucunun eşzamanlılık sınırını tüketir. Bant genişliği neredeyse sıfırdır, ki hacme bakan her eşiği yenmesinin sebebi budur. Savunması tamamlanmamış isteklere konan bir zaman aşımıdır, ve birçok varsayılan yapılandırmada o zaman aşımı yoktur.
Bu saldırının anlatılmaya değer tek özelliği şu: hiçbir şey yapmıyor gibi görünmesi. Bağlantı açılır, bir istek başlar, ve hiç bitmez. Sunucu bekler, çünkü isteğin devamının gelmediğini bilemez.
Yeterince bağlantı böyle tutulduğunda sunucunun yeni istemci kabul edecek yeri kalmaz.

Kısaca
| Cihaz | Varyant | Nasıl yavaşlatıyor | Tükettiği |
|---|---|---|---|
| Yavaş başlık | Başlıkları bayt bayt gönderiyor, hiç bitirmiyor | İstek okuyan iş parçacığı ya da yuva | |
| Yavaş gövde | Uzunluğu bildiriyor, gövdeyi damla damla gönderiyor | Aynısı, daha uzun süre | |
| Yavaş okuma | İsteği tamamlıyor, cevabı çok yavaş okuyor | Gönderim tamponu ve bağlantı yuvası |
Üçü de aynı kaynağı zorluyor ve üçü de farklı bir zaman aşımıyla karşılanıyor. Yalnız birini ayarlamak diğer ikisini açık bırakır.
Neyi tüketiyor
Eşzamanlılık. Sunucunun aynı anda kaç isteği açık tutabildiği sonlu bir sayıdır, ve genellikle bant genişliği kapasitesinden çok daha küçüktür. Tüketilen şey odur.
İstek başına iş parçacığı ayıran bir mimaride her yavaş bağlantı bir iş parçacığı tutar ve havuz hızla biter. Olay güdümlü bir mimaride yalnız bir yuva ve biraz durum tutar, ve o da sonludur.
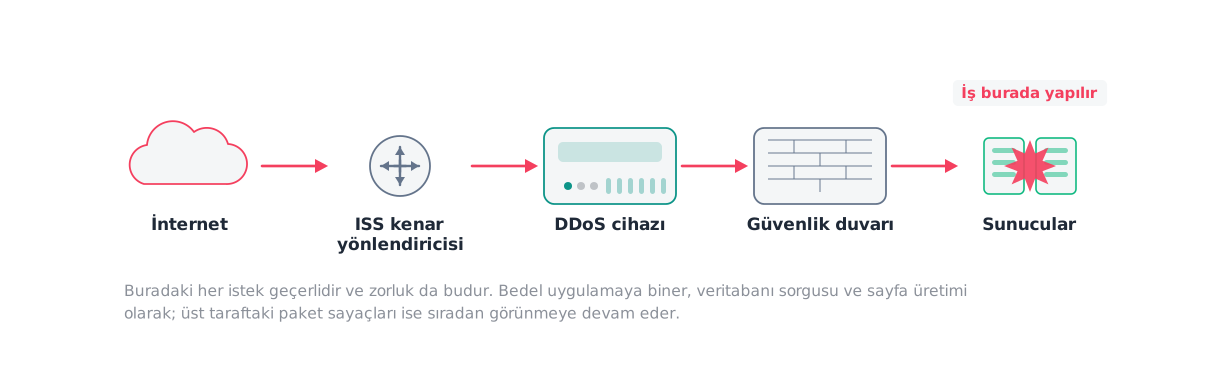
Ara katmanlar. Yük dengeleyiciler, ters vekiller ve WAF’lar da bağlantı başına kaynak tutar, ve sık sık asıl tükenen onlardır.
Bant genişliği hiçbir noktada kaynak değildir. Saldırgan saniyede birkaç bayt gönderir.
Benzer saldırılardan farkı
HTTP seli tam tersini yapar: istekleri olabildiğince hızlı tamamlar ve arka ucu tüketir. Slowloris hiç tamamlamaz ve ön ucu tüketir.
HTTP/2 Rapid Reset de tersidir: akışları hızla açıp iptal eder. İkisi birbirinin zıddı savunmaları yener, ve bu yüzden bir kurumun birine karşı iyi korunmuşken diğerine tamamen açık olması mümkündür.
SYN seli bir katman aşağıda benzer bir şey yapar: bağlantıyı başlatır ve tamamlamaz. Slowloris bağlantıyı tamamlar, isteği tamamlamaz.
Ekranda görünenler
- Açık ve tamamlanmamış bağlantı sayısının tırmanması: en teşhis edici sinyal.
- Bağlantı süresi dağılımının çok uzun değerlere kayması.
- Bit hızı, paket hızı ve istek hızının sıradan görünmesi.
- Yeni istemcilerin bağlanamaması, ve sunucunun kendi ölçümlerinde her şeyin normal görünmesi.
- Az sayıda kaynak adresten çok sayıda bağlantı.
Yaygın yanlış pozitifler
Yavaş ağlar. Kötü mobil bağlantıdaki gerçek kullanıcılar isteklerini gerçekten yavaş gönderir, ve agresif bir zaman aşımı onları keser.
Büyük dosya yüklemeleri. Meşru bir yükleme uzun süren bir gövde gönderimidir, ve gövde zaman aşımı ona göre ayarlanmazsa kesilir.
Uzun yoklama (long polling) ve akış. Tasarımı gereği uzun süre açık kalan meşru bağlantılar. Bunların ayrı ele alınması gerekir.
Katman katman azaltma
Tamamlanmamış isteğe zaman aşımı. Asıl cevap budur ve üç ayrı ayar ister: başlık okuma süresi, gövde okuma süresi, ve cevap yazma süresi. Üçü de konmalıdır.
Asgari veri hızı. Bazı sunucular, bir bağlantının saniyede belirli bir bayttan az göndermesi durumunda kapatabilir. Bu, saldırıyı doğrudan hedefleyen bir ayardır.
Kaynak başına eşzamanlı bağlantı sınırı. Kaynak sayısı az olduğu için burada etkilidir, ve paylaşılan adresler yüzünden dikkatli ayarlanmalıdır.
Bağlantıyı önde sonlandırmak. İstekleri tamponlayıp arka uca ancak tamamlandığında ileten bir ters vekil, arka ucu tamamen korur. Bu, HAProxy ve benzeri katmanların en net faydalarından biridir.
Operasyonel tuzaklar
Hacme bakmak. Grafikler sakin, servis kapalı.
Tek bir zaman aşımı koymak. Üç varyant var; biri kapanır, ikisi açık kalır.
Zaman aşımını körlemesine kısaltmak. Yavaş ağlardaki gerçek kullanıcıları ve meşru yüklemeleri kesersiniz, ve şikâyet bir saldırı gibi değil bir uygulama hatası gibi gelir.
Uzun yoklama servislerini unutmak. Onlar için ayrı bir profil gerekir.
Güvenli doğrulama
Laboratuvar hedefine artan sayıda yavaş bağlantı açın ve üç şeyi ölçün: sunucunun yeni istemci kabul etmeyi bıraktığı bağlantı sayısı, o sırada bit hızı, ve meşru bir kontrol istemcisinin bağlanma süresi.
İkinci ölçüm asıl dersi verir: sunucu tükenmişken bant genişliği neredeyse sıfırdır. Bunu kendi grafiklerinizde bir kez görmek, bu saldırı sınıfının niçin kaçırıldığını kalıcı olarak anlatır.
Sonra zaman aşımlarını koyup tekrarlayın, ve meşru yavaş bir istemcinin hâlâ geçtiğini doğrulayın.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde.
Sık sorulan sorular
- Niçin bu kadar az kaynak yetiyor?
- Çünkü tüketilen şey bant genişliği değil eşzamanlılık. Sunucunun aynı anda kaç isteği açık tutabildiği sonlu bir sayıdır ve genellikle küçüktür. Bir dizüstü bilgisayardan açılan birkaç bin yavaş bağlantı, varsayılan yapılandırmadaki bir web sunucusunu doldurabilir.
- Hacim alarmlarımız niçin görmüyor?
- Görecek bir şey yok. Saldırı saniyede birkaç bayt gönderiyor. Bit hızı, paket hızı ve istek hızı grafiklerinin hepsi sakin görünür. İzlenecek şey açık ve tamamlanmamış bağlantı sayısı ile bağlantı süresi dağılımıdır.
- Tek bir ayar çözüyor mu?
- Tamamlanmamış isteğe konan bir zaman aşımı işin çoğunu yapar, ve üç varyant üç ayrı zaman aşımı ister: başlık okuma, gövde okuma, ve cevap yazma. Yalnız birini koymak diğer ikisini açık bırakır.
- Olay güdümlü sunucular bağışık mı?
- Daha dirençliler, bağışık değiller. İstek başına iş parçacığı ayıran bir mimari çok daha çabuk tükenir; olay güdümlü bir mimari her bağlantı için yalnız bir yuva ve biraz durum tutar ve o da sonludur. Mimari eşiği yükseltir, kaldırmaz.
Kaynaklar
- RFC 9110 — HTTP Semantics
IETF · standart · erişim 2026-08-18
İsteğin ne zaman tamamlanmış sayıldığı; saldırı tam olarak o eşiğin altında kalıyor.
- RFC 9112 — HTTP/1.1
IETF · standart · erişim 2026-08-18
Başlık bloğunun ve gövdenin nasıl ayrıştırıldığı; yavaş gönderim burada mümkün oluyor.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz