Saldırı sınıfı
HTTP Seli ve Uygulama Katmanı Saldırıları
Son güncelleme: Ağustos 2026 · Geçerli istekler, dayanılmaz maliyet · Okuma süresi ~9 dk
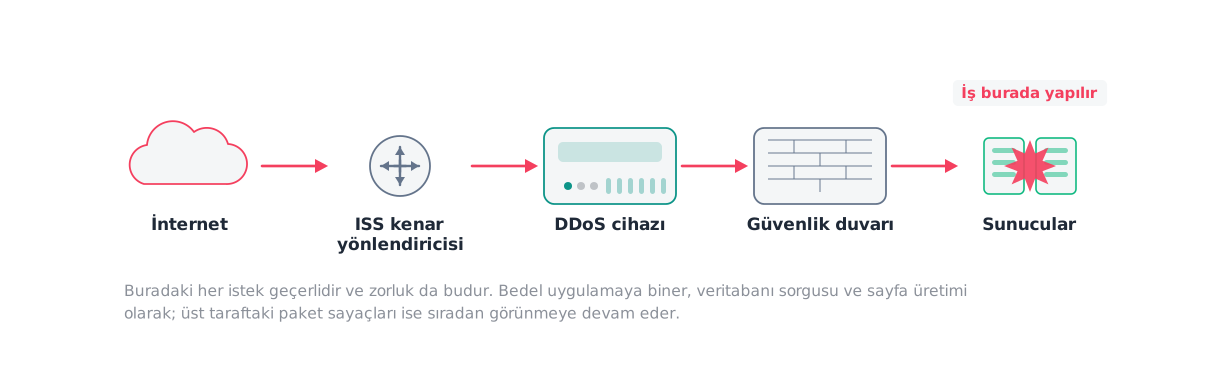
HTTP seli tamamen iyi biçimlenmiş isteklerden oluşur. Onları düşmanca yapan şey maliyet oranıdır: istemcinin göndermesi bir mikrosaniye süren istek, sunucuya bir veritabanı sorgusuna mal olur. Paket katmanında hiçbir şey onu popülerlikten ayırmaz, ki savunmanın oturum davranışını, istemci özelliklerini ya da uygulamanın kendi anlamlarını bilmek zorunda olmasının sebebi budur.
Ağ katmanı saldırılarında düşmanca olan şey paketin kendisidir: bozuktur, sahtedir, ya da imkânsızdır. Uygulama katmanında böyle bir işaret yoktur.
İstek geçerlidir. TCP konuşması tamamlanır. HTTP doğrudur. Sunucu isteği alır, anlar ve cevaplar. Düşmanca olan tek şey, kaç tane geldiği ve her birinin ne kadara mal olduğudur.

Kısaca
| Cihaz | Karşı önlem | Ne zamana kadar işe yarıyor | Sonra ne oluyor |
|---|---|---|---|
| Kaynak başına hız sınırı | Kaynaklar dağıtılana kadar | Her kaynak sınırın altında kalır, toplam yine devirir | |
| Meydan okuma | Saldırgan gerçek tarayıcı kullanana kadar | Meydan okuma geçilir, gecikme meşru kullanıcıda kalır | |
| Davranışsal analiz | Saldırı olağan biçimden saptığı sürece | Yeterince yavaş ve gerçekçi bir sel görünmez | |
| İsteği ucuzlatmak | Her zaman | Bir güvenlik ürünü değil; bu yüzden en az konuşulan |
En güvenilir satır sonuncusu ve bir savunma ürünü değil. Pahalı isteği ucuzlatmak, henüz kimsenin adlandırmadığı vektörlere karşı da işe yarar.
Neyi tüketiyor
Arka uç kapasitesi. İşlemci, veritabanı bağlantıları, önbellek, disk. İstek başına yapılan iş neyse o.
Maliyet oranı mekanizmanın tamamıdır. İstemcinin göndermesi bir mikrosaniye süren bir istek, sunucuya bir veritabanı sorgusuna, bir şablon üretimine ve bir önbellek ıskasına mal olur. Oran binlere çıkabilir.
Bant genişliği neredeyse hiç kaynak değildir. Bu, saldırının hacim izlemesinden kaçmasının sebebidir: ağ katmanı sakin görünürken arka uç doymuş olabilir.
Benzer saldırılardan farkı
Slowloris tam tersini yapar: istekleri hiç tamamlamaz ve ön ucun eşzamanlılığını tüketir. HTTP seli tamamlar ve arka ucu tüketir.
HTTP/2 Rapid Reset aynı arka ucu tüketir, çok daha az bağlantıyla, ve bağlantı sayısına bakan her denetimin yanından geçer.
Ağ katmanı selleri hattı ya da paket işleme bütçesini tüketir, ve ikisi de burada tükenmez.
Ekranda görünenler
- Arka uç gecikmesi ve hata oranının yükselmesi, ağ katmanı hacmi sıradan görünürken.
- Veritabanı bağlantı havuzunun dolması, sorgu kuyruğunun uzaması.
- İsteklerin pahalı bir uç noktada yoğunlaşması.
- Tamamlanan iş işlemi oranının düşmesi, ki asıl ölçüt budur.
- İstemci özelliklerinin olağandışı biçimde tekdüze ya da olağandışı biçimde çeşitli olması.
Yaygın yanlış pozitifler
Gerçek bir trafik olayı. Bir kampanya açılışı, viral bir bağlantı ya da bir haber, birebir aynı grafikleri üretir. Ardından gelen döngü klasiktir: eşikler yılın en yoğun meşru saatinde sıkılır.
Arama motoru ve tarayıcı botları. Meşru, yoğun, ve pahalı uç noktalara gidebilirler.
Bozuk bir istemci sürümü. Yeniden deneme döngüsü olan bir mobil uygulama sürümü, tamamen meşru kullanıcılardan saldırı biçiminde trafik üretir.
Katman katman azaltma
İsteği ucuzlatın. En güvenilir önlem ve bir güvenlik ürünü değil. Önbellekleme, sorgu sınırları, sayfalama, ve pahalı uç noktaların tanımlanıp korunması. Henüz adlandırılmamış vektörlere karşı da işe yarar.
Kaynak başına hız sınırı, kaynaklar dağıtılana kadar. Paylaşılan adresler yüzünden dikkatli ayarlanmalı.
Meydan okuma, istemcinin gerçek olduğunu kanıtlaması. Saldırgan gerçek tarayıcı kullanana kadar işe yarar, ve gecikmeye duyarlı yollarda bedeli vardır.
Davranışsal analiz, oturum biçimi üzerinden. Uygulamanızı öğrenmiş olması gerekir.
Uç nokta başına ayrı sınır. Pahalı uç noktalar için ayrı ve daha sıkı sınırlar, ucuz olanları serbest bırakır. Bu, tek bir genel sınırdan belirgin biçimde daha az yanlış pozitif üretir.
Operasyonel tuzaklar
Ağ hacmine bakmak. Sakin grafikler, doymuş arka uç.
Genel bir sınır koymak. Pahalı ve ucuz uç noktalar aynı tavana tabi olduğunda, tavan ya pahalıyı koruyamaz ya ucuzu boğar.
Gerçek tepede sıkmak. En pahalı hata, ve konsoldan bakınca doğru eylem gibi görünür.
Sınırlanan istemciye bir şey söylememek. 429 ve yeniden deneme bilgisi verilmezse istemci daha agresif tekrarlar.
Güvenli doğrulama
Gerçekten pahalı bir uç noktaya karşı artan hızda geçerli istekler üretin ve şunları kaydedin: arka ucun doyduğu istek hızı, o sırada ağ katmanı hacmi, ve meşru bir kontrol istemcisinin işlem tamamlama oranı.
İkinci ölçüm asıl bulgudur. Ağ hacminin ne kadar sıradan göründüğünü kendi grafiklerinizde görmek, bu saldırı sınıfı için ayrı bir izleme kurmanın gerekçesidir.
Ölçüm disiplini yanlış pozitif testi sayfasında, yalıtım ve yetki test laboratuvarı rehberinde.
Sık sorulan sorular
- Bunu WAF karşılamaz mı?
- Kısmen ve tesadüfen. Web uygulama güvenlik duvarı istekleri sömürü girişimlerine karşı inceler, ki bu enjeksiyon için doğru denetimdir ve hacme karşı ancak dolaylı yardım eder. Ayrıca durum tutar ve istek başına pahalıdır, yani hacim yükseldiğinde savunma değil hedef hâline gelir.
- Kaç istek yeter?
- Sanıldığından çok daha az, çünkü önemli olan istek sayısı değil isteğin maliyeti. Büyük bir tabloyu tarayan bir arama uç noktası, saniyede birkaç yüz istekle doyabilir. Bunun bir sonucu da şudur: hacim eşikleri bu saldırıyı gördüğünde arka uç çoktan tükenmiştir.
- Önbellekleme çözer mi?
- Önbelleklenebilir istekler için evet, ve bu, en ucuz ve en kalıcı önlemdir. Saldırganlar bu yüzden önbelleklenemeyen uç noktaları seçer: arama, filtreleme, kişiselleştirilmiş sayfalar. Yine de önbelleklenebilir olanı önbelleklemek, savunmanın yoğunlaşacağı alanı daraltır.
- Meşru bir trafik sıçramasından nasıl ayırırım?
- Tek bir sinyalle ayıramazsınız. Gerçek kullanıcılar geldiğinde tamamlanan işlem oranı korunur; saldırı geldiğinde düşer. İstemci özelliklerinin dağılımı, oturum derinliği ve istek çeşitliliği de ayrışır. Ayrım özelliklerin birlikte hareketinden gelir, ve bu da [davranışsal tespitin](/tr/azaltma-teknikleri/davranissal-temel-olcum/) konusudur.
Kaynaklar
- RFC 9110 — HTTP Semantics
IETF · standart · erişim 2026-08-18
- RFC 6585 — Additional HTTP Status Codes
IETF · standart · erişim 2026-08-18
429 Too Many Requests; sınırlanan istemciye ne söyleneceği.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz