Saldırı sınıfı
HTTP/2 Rapid Reset
Son güncelleme: Ağustos 2026 · İptal edilen akış sayılmayı bırakıyor · Okuma süresi ~9 dk
HTTP/2 Rapid Reset akışları açıp hemen iptal eder. Sunucu hiç teslim etmeyeceği işe başlar ve eşzamanlı akış limitine hiç ulaşılmaz, çünkü iptal edilen akış sayılmayı bırakır. Böylece tek bir bağlantı, protokolün kendi limitinin ima ettiğinden kat kat fazla istek üretebilir. CVE-2023-44487 ile takip ediliyor ve bir gerçekleme hatası değil bir tasarım sonucu.
HTTP/2 bir istemcinin tek bağlantı üzerinde çok sayıda isteği eşzamanlı yürütmesine izin verir ve bunu eşzamanlı akış sayısına konan bir limitle sınırlar. İstemci ayrıca herhangi bir noktada bir sıfırlama çerçevesi göndererek akışı iptal edebilir.
Rapid Reset ikisini birleştirir. Akışı aç, isteği gönder, hemen iptal et. Sunucu işe başlamıştır, akış artık eşzamanlılık limitine sayılmaz, sıradaki akış hemen açılır.

Kısaca
| Cihaz | Özellik | Klasik HTTP seli | Rapid Reset |
|---|---|---|---|
| Gereken bağlantı | Çok sayıda, her biri birkaç istek | Çok az; tek bağlantı binlerce istek taşır | |
| Saldırganı sınırlayan | Bağlantı kurma maliyeti | Bağlantı varken neredeyse hiçbir şey | |
| Eşzamanlılık limiti | Konuyla ilgisiz | Geçerli, ve hiç ulaşılmıyor | |
| Bağlantı sayısında görünürlük | Bariz | Neredeyse görünmez |
Son satır operasyonel sorunun kendisi. Bağlantı sayısını izleyen bir kurum, arka uçları doyarken sakin bir öğleden sonra görüyor.
Neyi tüketiyor
Bant genişliğini ya da bağlantı durumunu değil, arka uç kapasitesini.
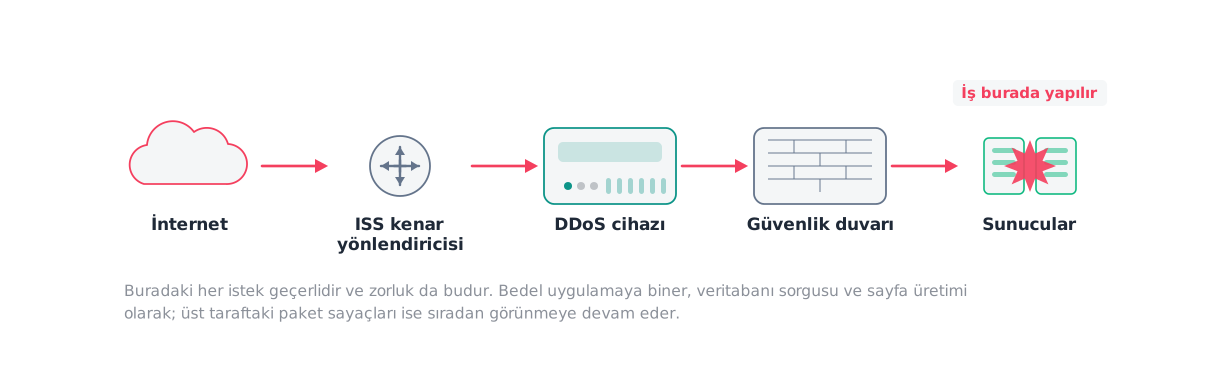
Sunucu isteği kabul eder ve onunla bir şey yapmaya başlar: yönlendirme, yetkilendirme, veritabanı sorgusu, şablon üretimi. İptal, o iş bitmeden önce gelir, ve gerçeklemeye bağlı olarak iş sonuca kadar sürüp çıktısı atılabilir. Her hâlükârda kaynak harcanmıştır.
Bu sırada saldırganın maliyeti istek başına iki küçük çerçevedir, üstelik bir kez kurulmuş bir bağlantı üzerinden. Asimetri uç noktada, ve 2023 sonundaki saniyedeki istek rekorlarını üreten de bu.
Benzer saldırılardan farkı
Klasik bir HTTP seli çok sayıda bağlantı ister, çünkü her biri mütevazı sayıda istek taşır. Dolayısıyla bağlantı sayısı kullanılabilir bir sinyaldir ve bağlantı düzeyinde hız sınırı kullanılabilir bir denetimdir.
Rapid Reset neredeyse hiç bağlantı istemez. Bir avuç bağlantı çok büyük bir istek hızı sürebilir, yani bağlantı üzerinden akıl yürüten her denetim ve her gösterge yanlış sayıya bakıyordur.
Bağlantıları açık tutan slowloris’ten de farklıdır. Bu, tam tersini yapar: akışları olabildiğince hızlı tüketir. İkisi bu yüzden birbirinin zıddı savunmaları yener.
Ekranda görünenler
- Bağlantı sayısının ima edeceğinden kat kat yüksek saniyedeki istek. En teşhis edici oran.
- Sıfırlama çerçevesi hızı yükselir, bağlantı başına ve toplamda.
- Arka uç gecikmesi ve hata oranları yükselirken ağ katmanı hacmi sıradan görünür.
- Uygulama logunda çok sayıda iptal edilmiş ya da yarıda kesilmiş istek.
- Bağlantı sayısı düz ya da düşük kalır, ki bunu kaçırmayı kolaylaştıran şey budur.
Yaygın yanlış pozitifler
Sabırsız gerçek istemciler. Sayfadan ayrılan, sekme kapatan ya da yeni bir arama tetikleyen kullanıcılar akışları meşru olarak iptal eder. Ön yükleme yapıp vazgeçen bir tarayıcı da aynısını yapar.
İstemci tarafı zaman aşımları. Agresif zaman aşımı olan bir uygulama, yavaş bir dönemde ölçekli iptal üretir, ki bu bir saldırıdan çok bir sorunun belirtisidir.
Ayırt edici özellik yine oran: meşru iptal, bir bağlantının akışlarının küçük bir kesridir. Saldırı trafiği neredeyse tamamen ve sürekli iptaldir.
Katman katman azaltma
Önce yama. Gerçeklemeler açıklamanın ardından akış iptali muhasebesi ve limitleri ekledi. Yamasız bir sunucu vektöre en ucuz hâliyle açıktır.
Bağlantı başına iptal edilen akışı sınırlayın. Sayın, ve sayı ya da hız kendi istemcilerinizden türetilmiş bir eşiği aştığında bağlantıyı kapatın. Belirtileri değil mekanizmayı karşılayan denetim budur.
Bağlantı başına istek hızını sınırlayın, yalnız adres başına değil, çünkü vektörün bütün mantığı az sayıda adres kullanmasıdır.
İstek maliyetini düşürün. Önbellekleme, sorgu sınırları ve sayfalama her uygulama katmanı selini zayıflatır, ve yukarıdaki denetimlerden farklı olarak henüz kimsenin adlandırmadığı vektörlere karşı da işe yarar.
Davranışsal tespit, istek-bağlantı oranı üzerinden. Bu saldırının biçimi odur, olağan trafiğin biçimi değil.
Operasyonel tuzaklar
Bağlantıları izlemek. Bağlantı temelli her alarm, limit ve grafik burada kör.
Yalnız sıfırlama çerçevesine bakıp engellemek. İptal olağan bir protokol işlemidir; her sıfırlamayı düşmanca sayan bir kural sıradan gezinmeyi reddeder.
Ağ katmanı cihazının bunu gördüğünü varsaymak. Trafik küçük, iyi biçimlenmiş ve hacimce düşüktür. Uygulama katmanının altında hiçbir şey onu ayırt etmez.
Güvenli doğrulama
Bağlantı açan, istek gönderen ve her birini hemen iptal eden bir istemciyle test edin ve üç şeyi ölçün: arka uç doygunluğuna karşı ulaşılan saniyedeki istek, bu olurken bağlantı sayısı, ve izlemenizin hiç alarm verip vermediği.
Üçüncüsü genellikle asıl bulgudur. Kurumların çoğu saldırının tek bir ağ katmanı alarmı olmadan arka uç doygunluğuna kadar çalıştığını fark eder, ki bu bir azaltma boşluğu değil bir izleme boşluğudur.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde ve yetkili testte.
Sık sorulan sorular
- Bu belirli bir sunucunun hatası mı?
- Hayır, ve tek bir ürünü değil gerçeklemeleri geniş biçimde etkilemesinin sebebi bu. Davranış protokol tasarımından çıkıyor: iptal edilen akış eşzamanlılık limitine sayılmayı bırakıyor, ki bu tek başına makul. Gerçeklemeler iptal gelmeden önce ne kadar işe giriştiklerine göre ayrışıyor, ve etkinin değişmesinin sebebi de bu.
- Sürüm yükseltmek çözer mi?
- Yama gerekli ve tek başına cevap değil. Üreticiler iptal edilen akışların sayılmasını ve iptal hızına sınır konmasını ekledi, bu da vektörü sınırlıyor. Kalıcı koruma, bağlantı başına iptal sınırı artı her uygulama katmanı selini zayıflatan istek maliyeti hijyeni.
- Niçin bu kadar yüksek istek hızları üretti?
- Çünkü saldırgan tarafında bir HTTP isteğinin pahalı kısmı bağlantı kurmaktır, ve Rapid Reset o maliyeti binlerce isteğe yayar. Bağlantı bir kez kurulduktan sonra bir akış açıp iptal etmek iki küçük çerçeveye mal olur, yani ulaşılabilir istek hızını protokol limitleri değil bant genişliği belirler.
- HTTP/3 aynı sorunu taşıyor mu?
- Ucuz akış açma ve iptal etmeye izin veren her protokolde aynı biçimde bir sorun var, ve gerçeklemeler aynı dönemde bunu ele aldı. Genel savunma da aynı: iptal edileni say, ve tek bir bağlantının bunu yapabileceği hızı sınırla.
Kaynaklar
- CVE-2023-44487
NVD · 2023-10-10 · standart · erişim 2026-08-18
Vektörün kaydı, 10 Ekim 2023'te yayımlandı.
- RFC 9113 — HTTP/2
IETF · standart · erişim 2026-08-18
Akış çoğullamayı, RST_STREAM'i ve saldırının yanından dolaştığı eşzamanlı akış limitini tanımlar.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz