Temel başvuru
Katman 3, Katman 4 ve Katman 7 DDoS Koruması
Son güncelleme: Ağustos 2026 · Üç katman, üç ayrı kavga · Okuma süresi ~15 dk
Katman 3 saldırıları boruyu doldurur ve sizin yukarınızda kazanılır ya da kaybedilir. Katman 4 saldırıları bağlantı durumunu tüketir ve kenarda, bellek ayırmayarak kazanılır. Katman 7 saldırıları iyi biçimlenmiş istekler gönderir; her biri sunucuya istemciden kat kat pahalıya mal olur ve uygulamayı anlayarak kazanılır. Her katman farklı bir denetim ister, ve hiçbir denetim ikinci bir katmanı kendi katmanı kadar iyi kapsamaz.
Saldırının çalıştığı katman bir taksonomi kolaylığı değil. Saldırıyı hangi cihazın görebileceğini, hangi karşı önlemin ona müdahale edebileceğini ve en yararlısı, kimin sorunu olduğunu belirler.
Bunu yanlış anlamak belirli bir biçimde pahalıdır: kurumlar saldırıya uğramadıkları bir katman için kapasite alır ve uğradıkları katmanda açık kalır.

Kısaca
| Cihaz | Katman | Saldırılan kaynak | Nerede kazanılıyor |
|---|---|---|---|
| L3 — ağ | Hat kapasitesi ve yönlendirici iletimi | Hattınızın yukarısında, her zaman | |
| L4 — taşıma | Bağlantı durumu, oturum tabloları, dinleme kuyrukları | Kenarda, bellek ayırmayı reddederek | |
| L7 — uygulama | İşlemci, veritabanı, istek başına arka uç işi | Uygulamanın kendi terimlerinde, ya da hiç |
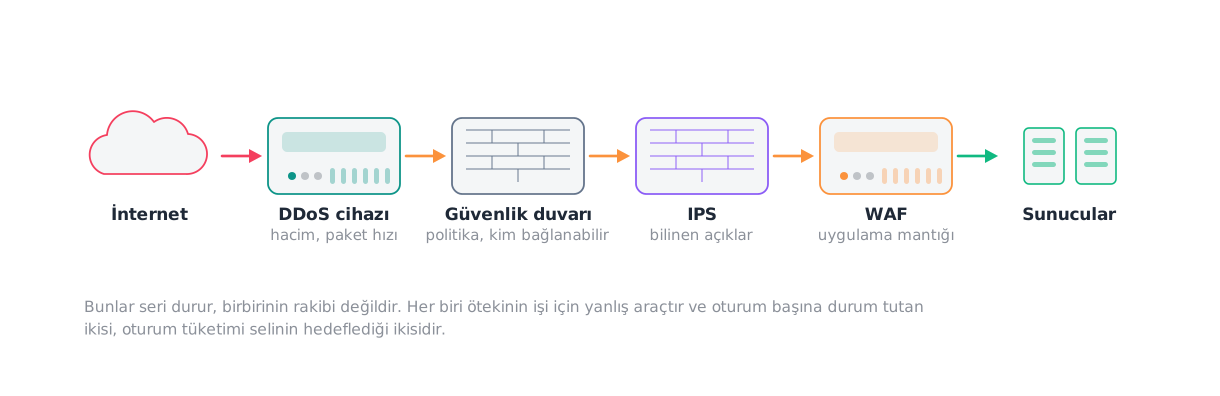
Pratik olan üçüncü sütun. Kavganın nerede geçtiğini söylüyor, ki paranın harcanması gereken yer de orası, ve üç cevap üç ayrı yerde.
Katman 3: sahip olmadığınız kavga
Ağ katmanı saldırıları kapasiteyi hedefler. Yeterince trafik gelir, hat dolar, ve dolduktan sonra atma işlemi sizin kenarınızda değil sağlayıcınızın kenarında olur.
Sonuç rahatsız edici ve açıkça söylenmeye değer: sahip olduğunuz hiçbir ekipman, hattınızdan büyük bir Katman 3 saldırısını kazanamaz. Dolmuş bir bağlantının arkasındaki cihaz seyircidir. 20 Gbps için mi 200 için mi derecelendirildiği o çizginin üstünde hiçbir şey değiştirmez.
İki aile baskın. Doğrudan seller çok sayıda sunucudan hacim gönderir. Yansıtma ve yükseltme, küçük sahte istekleri sizin adresinize çok daha büyük cevaplar veren üçüncü taraf servislere gönderir.
Fiilen işe yarayan şey: internetin kenarlarında giriş filtreleme bu saldırıların dayandığı sahteciliği azaltır; FlowSpec ya da RTBH ile üst katman filtreleme trafiği hâlâ yer varken atar; ve temizleme onu daha çok kapasitesi olan bir yere yönlendirir. Üçü de hattınızın yukarısında olur, ki asıl mesele budur.
Katman 4: kenarda kazanabileceğiniz kavga
Taşıma katmanı saldırıları kapasiteyi değil durumu hedefler. SYN selinin borunuzu doldurmasına gerek yoktur; bağlantı tablolarınızı doldurması gerekir, ve onlar çok daha küçüktür.
Asimetri mekanizmanın tamamıdır. Sahte bir SYN gönderene bir pakete ve başka hiçbir şeye mal olur. Alana saniyelerce tutulan bir tablo kaydına artı bir cevaba mal olur. RFC 4987 bunu onlarca yıl önce ortaya koydu ve o zamandan beri değişen bir şey yok.
Bu, bir savunmanın gerçekten kazanabileceği katmandır, çünkü karşı önlem asimetriyi aşmak yerine ortadan kaldırır. SYN proxy ve çerezleri, bağlantı başına bellek ayırmadan el sıkışmayı tamamlar, yani saldırganın ucuz paketi sizin için de ucuz hâle gelir. Hayatta kalan şey, var olduğu gösterilmiş bir istemcidir.
Bağlantı tüketme varyantları aynı kaynağı daha yavaş zorlar. Slowloris ve yavaş HTTP, bağlantıları hızla açmak yerine açık tutar, ve bant genişliğine bakan her eşiği yener, çünkü ortada neredeyse hiç bant genişliği yoktur.
Katman 7: uygulamanızla ilgili olan kavga
Uygulama katmanı saldırıları tamamen iyi biçimlenmiş istekler gönderir. Paketler geçerli, TCP konuşmaları tamamlanıyor, HTTP doğru. Onları düşmanca yapan şey maliyet oranıdır: istemcinin göndermesi bir mikrosaniye süren bir istek, sizin sunucunuza bir veritabanı sorgusu, bir şablon üretimi ve bir önbellek ıskasına mal olur.
Paket katmanında hiçbir şey bunları popülerlikten ayırmaz. Büyük bir tabloyu tarayan bir arama isteği meşru bir aramayla birebir aynı görünür. L7 savunmasının ağın bilmediği bir şeyi bilmesi gerekmesinin sebebi budur: zaman içindeki oturum davranışı, istemci özellikleri, ya da uygulamanın kendi anlamları.
Pratik karşı önlemler bunu yansıtır. Kaynak başına hız sınırları kaynaklar dağıtılana kadar işe yarar. Meydan okumalar, yani istemcinin gerçek bir tarayıcı olduğunu kanıtlaması, saldırgan gerçek tarayıcı kullanana kadar işe yarar. Oturum biçiminin davranışsal analizi işe yarar ve önce sizin uygulamanızı öğrenmiş olması gerekir. Ve en güvenilir önlem bir güvenlik ürünü bile değildir: pahalı isteği ucuzlatmak — önbellekleme, sorgu sınırları ve sayfalama yoluyla.
Katmanlar niçin birbirinin yerini tutmuyor
Üç arıza örüntüsü, her biri yaygın:
L7 saldırısına karşı kapasite almak. İstekler biçimce meşru ve sayıca azken daha çok bant genişliği ve daha büyük cihaz hiçbir şey değiştirmez. Darboğaz bir veritabanıdır.
L3’e karşı uygulama katmanı denetimine güvenmek. Bağlantı sonlandırmak zorunda olan bir WAF ya da CDN kenarı kendisi bir kaynaktır, ve önündeki yolu doyuracak kadar büyük bir hacim mantığına hiç ulaşmaz.
Güvenlik duvarının L4’ü kapsadığını varsaymak. L4’te politikayı kapsar. Sel altında saldırılan kaynağın kendisidir.
Kendi riskinizi haritalamak
Bir öğleden sonralık iş, ve satın almayı herhangi bir üretici konuşmasından fazla değiştirir:
- İnternetten erişilebilen her şeyi listeleyin, hattı ve amacıyla.
- Her biri için önce neyin arızalandığını sorun. Hat mı, yoldaki bir cihazın bağlantı tablosu mu, uygulama arka ucu mu? Üçünden biri neredeyse her zaman bariz biçimde en yakındır.
- Her cevap için sahibini yazın. Hat, üst katman sağlayıcısı ya da bir temizleme düzeni demektir. Bağlantı tablosu, kenar cihazı ve boyutlandırması demektir. Uygulama arka ucu, mühendislik ekibi ve sık sık bir satın alma değil bir önbellekleme değişikliği demektir.
- Şu anda göremediğinizi kaydedin. Akış aktarımı olmayan bir kurum L3 örüntülerini tespit edemez; uygulama logu olmayan L7 olanları tespit edemez. Görü boşlukları bu listedeki en ucuz düzeltilecek şeydir ve en sık atlanandır.
Çıktı, üç kavgadan hangisinin içinde olduğunuzu söyleyen tek sayfalık bir tablodur. Kurumların çoğu bir katman için alım yapıp başka bir katmanda açık olduklarını fark eder, ve boyutlandırma alıştırması bu yazıya döküldükten sonra çok daha kısalır.
Sık sorulan sorular
- Tek bir ürün üç katmanı da kapsayabilir mi?
- Tek bir cihaz üçünde de karşı önlem gerçekleyebilir, ve birkaçı gerçekliyor. Hiçbir cihazın yapamadığı şey, arkasında durduğu hattan büyük bir Katman 3 saldırısını emmektir, çünkü trafik gelmeden yukarıda düşer. Dolayısıyla tam yığın kapsamının dürüst okuması şu: ürün L3 saldırılarını *hatta kadar* karşılar, ve onun üstündeki hacimsel durum ne kurulu olursa olsun başka bir katmana aittir.
- Hangi katman daha yaygın?
- Bildirilen hacimlere ağ ve taşıma katmanı olayları hâkim, çünkü üretmesi ve saymaları kolay. Uygulama katmanı saldırıları saldırgana birim hasar başına çok daha ucuza gelir ve tespiti çok daha zordur, yani *hasardaki* payları *hacimdeki* paylarıyla aynı değildir. Savunmayı yalnız hacim dağılımına göre boyutlandırmayın.
- WAF bir Katman 7 DDoS savunması mı?
- Kısmen, ve başka bir iş için yapıldı. Web uygulama güvenlik duvarı istekleri sömürü girişimlerine karşı inceler, ki bu enjeksiyon ve kötüye kullanım için doğru denetimdir ve hacme karşı ancak dolaylı olarak işe yarar. Ayrıca durum tutar ve istek başına hesaplama açısından pahalıdır, ki bu da hacim yükseldiğinde onu savunma değil hedef yapar.
- Önce nereye harcamalıyız?
- Riskinizin gerçekten olduğu yere. Servisleri basit ve hattı mütevazı olan bir kurum L3 doygunluğuna açıktır ve önce üst katman ilişkisini sağlama almalıdır. Bol bant genişliğinin arkasında karmaşık uygulamalar çalıştıran bir kurum L7'de açıktır ve daha çok kapasiteden pek bir şey elde etmez. Bu sayfanın sonundaki haritalama alıştırması hangisi olduğunuzu ucuza bulmanın yoludur.
Kaynaklar
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Hizmet engellemenin niçin bir protokol kusuru değil kaynak tüketme sorunu olduğunun hâlâ en net anlatımı.
- RFC 4987 — TCP SYN Flooding Attacks and Common Mitigations
IETF · 2007-08 · standart · erişim 2026-08-18
- RFC 9293 — Transmission Control Protocol (TCP)
IETF · standart · erişim 2026-08-18
Katman 4 saldırılarının sömürdüğü bağlantı kurma davranışı dahil güncel TCP belirtimi.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz