Azaltma tekniği
SYN Proxy ve SYN Çerezleri
Son güncelleme: Ağustos 2026 · Ucuz paketi sizin için de ucuzlatmak · Okuma süresi ~12 dk
SYN seline karşı savunma, saldırganı alt etmeye değil asimetriyi kaldırmaya dayanır. SYN çerezleri durumu sıra numarasına gömer ve istemci onu geri döndürene kadar hiç bellek ayırmaz. SYN proxy el sıkışmayı kendi tamamlar ve bağlantıyı ancak istemci gerçekten var olduğunu kanıtladıktan sonra devreder. İkisi de işe yarar, ve ikisinin de yazılı bir bedeli var.
SYN seli tek bir asimetriden ibarettir. Saldırgan sahte kaynaklı bir SYN gönderir: kendisine bir küçük pakete mal olur. Alıcı bir yarı açık bağlantı kaydı oluşturur: kendisine saniyelerce tutulan bellek ve bir cevap paketi mal olur.
Buna karşı savunmanın yolu daha çok bellek almak değildir. Asimetriyi kaldırmaktır.

Kısaca
| Cihaz | Özellik | SYN çerezleri | SYN proxy |
|---|---|---|---|
| Durum nerede | Hiçbir yerde; sıra numarasına gömülü | Proxy cihazında, sunucuda değil | |
| Bedeli | Bazı TCP seçenekleri taşınamaz, paket başına kripto işi | Cihazda bellek ve işlem; bağlantı iki parçaya bölünür | |
| Sunucuya etkisi | Yok; sunucu yalnız tamamlanmış bağlantıyı görür | Yok; sunucu yalnız devredilmiş bağlantıyı görür | |
| Asimetrik yönlendirmede | Çalışmaz; cevabı görmesi gerekir | Çalışmaz; iki yönü de görmesi gerekir |
Son satır ikisinin de ortak varsayımı. Cihaz konuşmanın iki yönünü de görmüyorsa her iki mekanizma da devre dışı kalır, ve bu topolojiden çıkan bir kısıttır.
SYN çerezleri nasıl çalışıyor
Bir SYN geldiğinde, alıcı hiçbir şey kaydetmez. Bunun yerine, bağlantıyı tanımlayan bilgiyi kriptografik olarak cevabın sıra numarasına gömer ve gönderir.
İstemci gerçekse cevabı geri döndürür, ve o cevaptaki numara gömülü bilgiyi geri verir. Alıcı bilgiyi çıkarır, bağlantıyı kurar, ve ancak o noktada bellek ayırır.
Sahte kaynaklı bir SYN’e verilen cevap hiçbir yere ulaşmaz, kimse geri döndürmez, ve alıcı hiç bellek ayırmamıştır. Saldırganın ucuz paketi sizin için de ucuz hâle gelmiştir.
RFC 4987 mekanizmayı ve takaslarını yazıyor, ve takasları okumak önemli.
SYN proxy nasıl çalışıyor
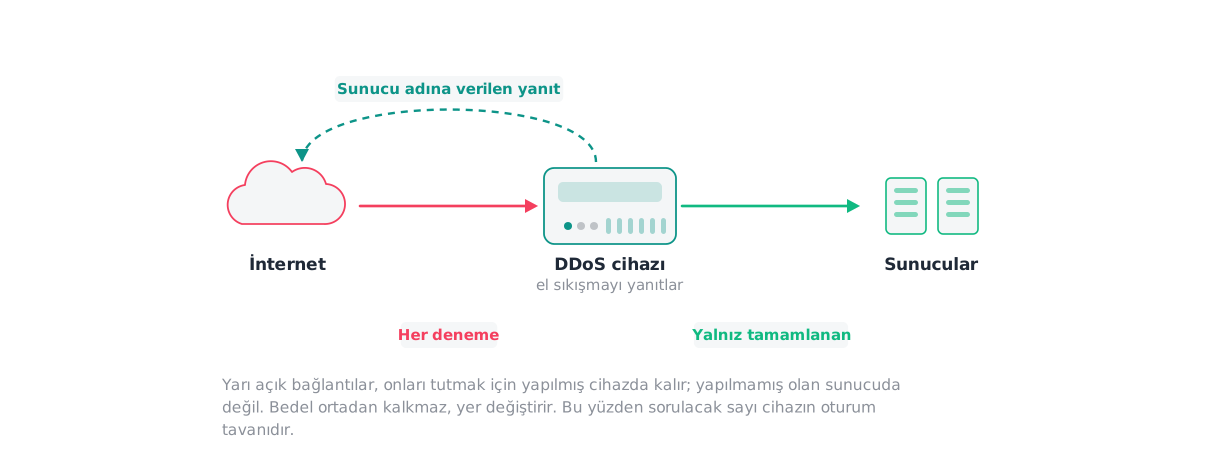
Farklı bir yaklaşım. Yoldaki bir cihaz el sıkışmayı istemciyle kendi tamamlar. İstemci gerçekten var olduğunu kanıtladıktan sonra cihaz arka taraftaki sunucuyla ayrı bir bağlantı kurar ve ikisini birleştirir.
Sunucu yalnız kanıtlanmış istemcileri görür. Bütün yarı açık yük cihazda kalır, ve cihaz bunun için boyutlandırılmıştır.
Bedeli, cihazda tutulan durum ve bağlantının iki parçaya bölünmesidir. Bu, bağlantı özelliklerini uçtan uca izleyen her şey için bir fark yaratır.
Ortak varsayım: simetrik yönlendirme
İkisi de cihazın konuşmanın iki yönünü de görmesini gerektirir. Çerez, geri dönen cevabı görmelidir. Proxy, iki tarafla da konuşmalıdır.
Trafiğiniz asimetrik yönlendiriliyorsa, yani gelen ve giden farklı yollardan geçiyorsa, iki mekanizma da devre dışı kalır. Bu bir ürün eksikliği değil topolojiden çıkan bir kısıttır, ve cihazın kipini buna göre ayarlamak (ya da trafiği simetrik hâle getirmek) gerekir.
Neye karşı işe yarıyor
SYN seline karşı, ve orada kesin biçimde. Bu, bir savunmanın saldırıyı aşmak yerine mekanizmasını ortadan kaldırdığı ender durumlardan biridir.
Ayrıca bağlantı kurma aşamasını hedefleyen diğer varyantlara karşı da işe yarar, çünkü hepsi aynı kaynağı zorlar.
Neye karşı işe yaramıyor
El sıkışma başlatmayan hiçbir şeye karşı. ACK seli, RST ve FIN selleri var olan bir konuşmayı iddia eder ve el sıkışma savunmalarının yanından geçer.
UDP’ye karşı da işe yaramaz, çünkü doğrulanacak el sıkışma yoktur. Oyun platformları gibi UDP ağırlıklı kurumlar bu aracı kullanamaz ve doğrulamayı uygulama protokolünde yapmak zorundadır.
Ve tamamlanmış bağlantılar üzerinden gelen uygulama katmanı saldırılarına karşı işe yaramaz. İstemci gerçektir, el sıkışma tamamlanır, ve pahalı olan şey sonrasında olur.
Operasyonel risk
Yüksek gecikmeli istemcilerde seçenek kaybı. Çerez kullanıldığında pencere ölçekleme gibi seçenekler kaybolabilir, ve etkisi uzak istemcilerde performans düşüşü olarak görünür.
Cihaz kapasitesi. Proxy kullanıldığında yük sunucudan cihaza taşınır, yani cihazın saniyedeki yeni oturum kapasitesi yeni tavandır. Bu rakam, boyutlandırma kaydında ayrıca istenmesinin sebebidir.
Yalnız yük altında açılan çerezler. Birçok yığın çerezleri yalnız kuyruk dolduğunda etkinleştirir. Bu makul bir varsayılan ve eşiğin nerede olduğunu bilmek gerekiyor.
Yanlış pozitif riski
Düşük. Mekanizma bir sınıflandırma yapmaz; yalnız kanıt ister. Meşru bir istemci kanıtı verir ve geçer.
Kalan risk seçenek kaybından gelen performans düşüşüdür, ki bir ret değil bir bozulmadır ve uygulamaya atfedilme eğilimindedir.
Ne zaman başka bir şey daha iyi
Hız sınırlama, saldırı el sıkışmaları tamamlıyorsa. Çerez o durumda hiçbir şey elemez.
Üst katman filtreleme, hacim hattı dolduruyorsa. Yarı açık bağlantı sorunu, hattın dolduğu noktada ikinci sıraya düşer.
Uygulama protokolünde doğrulama, trafik UDP ise.
İhtiyaç duymadan önce nasıl doğrulanır
- Yoldaki her cihazda hangi mekanizmanın etkin olduğunu ve hangi eşikte devreye girdiğini belirleyin.
- Trafiğinizin simetrik olup olmadığını doğrulayın; değilse cihazın kipini buna göre ayarlayın.
- Saniyedeki yeni oturum kapasitesini ölçün; proxy kullanılıyorsa yeni tavan odur.
- Bir test penceresinde SYN seli üretip uzak bir istemciden performansı ölçün, ki seçenek kaybının etkisini görebilesiniz.
Sık sorulan sorular
- SYN çerezleri niçin evrensel çözüm değil?
- Çünkü durumu sıra numarasına sığdırmak, orada yer olmayan şeyleri taşıyamamak demektir. Bazı TCP seçenekleri (pencere ölçekleme gibi) el sıkışma sırasında anlaşılır ve çerez kullanıldığında kaybolabilir, ki bu yüksek gecikmeli yollarda performansı düşürür. Bir de paket başına kriptografik hesaplama vardır. Yararlı ve sınırlı bir araçtır.
- SYN proxy ile SYN çerezleri arasında nasıl seçilir?
- Çoğu durumda seçmezsiniz; cihaz hangisini gerçeklediyse onu kullanırsınız, ve birçok cihaz ikisini birden yükün seviyesine göre kullanır. Fark ettiği yer performans ayrıntısıdır: proxy bağlantıyı ikiye böler ve cihazda kaynak tutar, çerez tutmaz ama bazı seçenekleri kaybeder.
- Asimetrik yönlendirmemiz var, ne yapmalıyız?
- Cihazın modunu buna göre ayarlayın ve bekleyebileceğiniz korumanın sınırlı olduğunu bilin. İki yönü de görmeyen bir cihaz el sıkışmayı doğrulayamaz. Cevap ya trafiği simetrik hâle getirmek ya da savunmayı iki yönü de gören bir noktaya taşımaktır.
- Bu ACK selini de karşılıyor mu?
- Hayır, ve en çok atlanan nokta bu. ACK seli hiç el sıkışma başlatmaz, dolayısıyla el sıkışma etrafına kurulmuş savunmalar onu hiç görmez. SYN koruması kuran ve taşıma katmanını halledilmiş sayan bir kurum [ACK seline](/tr/saldirilar/tcp-ack-seli/) tamamen açıktır.
Kaynaklar
- RFC 4987 — TCP SYN Flooding Attacks and Common Mitigations
IETF · 2007-08 · standart · erişim 2026-08-18
Saldırının ve her karşı önlemin maliyetinin kanonik anlatımı; çerezlerin takasları burada yazılı.
- RFC 9293 — Transmission Control Protocol (TCP)
IETF · standart · erişim 2026-08-18
El sıkışma davranışını ve sıra numarası alanının anlamını tanımlayan güncel belge.
- RFC 2827 / BCP 38 — Network Ingress Filtering
IETF · standart · erişim 2026-08-18
Sahteciliği azaltan üst katman önlemi; SYN selini besleyen şey odur.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz