Sektör
Online Oyun Platformları için DDoS Koruması
Son güncelleme: Ağustos 2026 · Hayatta kalan oturum yine de kaybedilmiş olabilir · Okuma süresi ~13 dk
Oyunda savunmanın erişilebilirlikten daha sıkı bir şeyi koruması gerekiyor: ek gecikmeyle hayatta kalan bir oturum çoktan başarısız olmuştur. İki özellik daha sektörü alışılmadık kılıyor. Meşru trafik UDP ağırlıklı ve bağlantısızdır, ki bu TCP için yazılmış varsayılanları yener. Ve saldırıların büyük bir kısmı oyuncular tarafından oyunculara yapılıyor, hem de kaçırılacak kadar küçük hacimlerde.
DDoS malzemesinin çoğu, tamamlanan bir isteğin başarılı olmuş bir istek olduğunu varsayar. Oyun bu varsayımı kırar, ve sektörle ilgili alışılmadık olan her şey bundan çıkar.
Paketleri 120 milisaniye geç ulaşan bir oyuncu bozulmuş bir hizmet yaşamıyordur. Kaybediyordur, ve gidecektir.

Kısaca
| Cihaz | Özellik | Sıradan kurum | Oyun platformu |
|---|---|---|---|
| Başarı koşulu | İstek tamamlandı | İstek kare bütçesi içinde tamamlandı | |
| Baskın protokol | TCP, üzerine akıl yürütülecek el sıkışmalarla | UDP, bağlantısız, doğrulanacak el sıkışma yok | |
| Tipik saldırgan | Dışarıdan, mali ya da siyasi güdülü | Sık sık bir oyuncu, başka bir oyuncuyu hedefliyor | |
| Önemli olan saldırı boyu | Doyuracak kadar büyük | Gecikme ekleyecek kadar küçük, ve kolayca kaçırılır | |
| Açıktaki varlık | Kamuya açık servisler | Ayrıca oyuncuların denetlemediğiniz kendi adresleri |
Her satır sorunu daha küçük, daha hızlı, daha dağıtık olana kaydırıyor. Yani savunmaların pazarlandığı hacimsel durumun tam tersine.
Gecikme, asıl erişilebilirlik ölçütü
Pratik sonuç şu: işe yarayan kapasite rakamı savunmanın trafiği düşürmeye başladığı nokta değil. Savunmanın gecikme eklemeye başladığı noktadır.
Bunlar farklı sayılardır, ve datasheet’lerde yalnız birincisi görünür. Derecelendirilmiş paket hızının epey altında çalışan bir cihaz bile yük altında titreşim ekleyebilir, ve gerçek zamanlı trafik için titreşim gecikmeden kötüdür: tutarlı 40 milisaniye oynanabilir, 20’den 90’a değişen 20 oynanamaz.
İki tasarım sonucu:
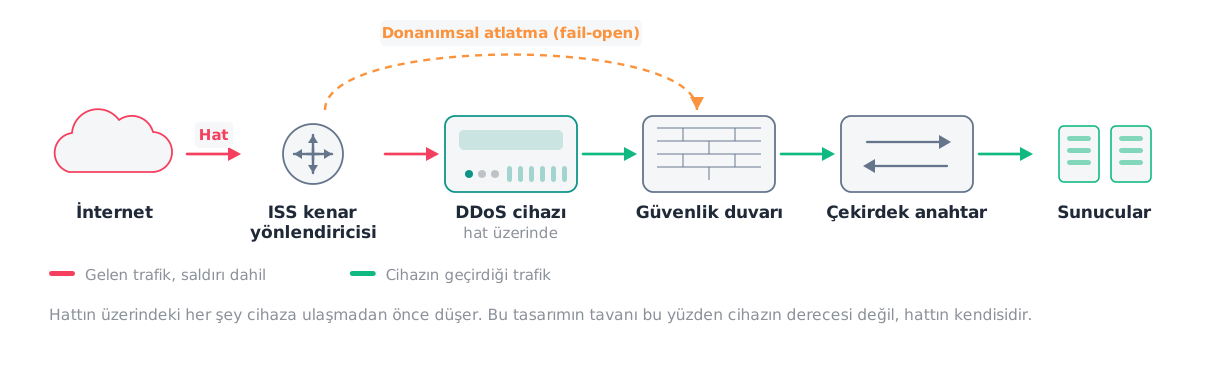
Yönlendirme burada pahalıdır. Doksan saniyede devreye giren yol dışı talep üzerine bir mimari maçı çoktan kaybetmiştir. Oturum gecikmesinin ürün olduğu yerde hat üstü ve sürekli açık genellikle uyan tek duruştur, ve arıza alanı bedeli bilerek ödenir.
Yalnız gecikmeyi değil titreşimi ölçün. Test kabul kriterleri azaltma altında bir titreşim sınırı içermeli, ki bunu neredeyse hiçbir standart test planı içermez.
UDP varsayılanları bozuyor
Gerçek zamanlı oyun trafiği bağlantısızdır, çünkü yük ulaştığında bayatlamış olacak bir konum güncellemesiyken yeniden gönderim yanlış davranıştır.
Bu, alandaki en ucuz savunma aracını ortadan kaldırır. SYN proxy ve çerezleri, bir el sıkışmanın bellek ayrılmadan tamamlanabilmesi ve istemcinin var olduğunu kanıtlaması sayesinde çalışır. UDP’de tamamlanacak el sıkışma yoktur, yani kaynak doğrulaması oyun protokolünün içinde olmak zorundadır (uygulamanın kendi ilk alışverişinde bir jeton ya da meydan okuma) ya da trafiğinizin neye benzediğini bilen hız ve davranış analiziyle.
Ayrıca olağan profil, web kurumlarına göre ayarlanmış her savunma için alarm vericidir: yüksek paket hızları, küçük paketler, bağlantı durumu yok, kesintisiz sürüyor. Yanlış varsayımlarla öğrenilmiş davranışsal bir temel, sıradan oynanışı saldırı sayacaktır.
Saldırgan sık sık bir müşteri
Operasyonel modeli değiştiren sektöre özgü özellik budur.
Oyun DDoS’unun büyük bir kısmı oyuncuların oyunculara saldırmasıdır: kaybeden bir rakibin, başka bir oyuncunun ev bağlantısına ya da küçük bir sunucuya birkaç dakikalık trafik satın alması. Bu alanın ölçülerine göre hacimler minicik, hattınızı hiç zorlamayacak kadar küçük, ve hedef üzerindeki etki tamdır.
Üç sonuç:
Eşler arası bağlantı kök sebeptir. Oyuncular birbirinin adresini görebiliyorsa birbirine saldırabilir, ve sizin altyapınızdaki hiçbir savunma yardım etmez. Röle ya da vekil mimarileri açığı kaldırır, gecikme ve paraya mal olur. Bu bir ürün kararıdır, ve bu bölümdeki en önemli olan da odur.
Kendi eşikleriniz bunu kaçıracaktır. Hat kapasitenize hiç yaklaşmayan bir saldırı hacim alarmı için görünmezdir. Tespit toplamda değil oturum ve oyuncu başına olmalıdır.
Kötüye kullanım yönetimi savunmanın parçası olur. Saldırganın bir hesabı olduğu yerde hesap işlemi, hiçbir cihazın sağlamadığı bir denetimdir, ve bir saldırı penceresini bir maçla ve bir oyuncuyla ilişkilendirmek telemetrinin oyun verisiyle birleştirilebilmesini gerektirir. Bu, olaydan çok önce karar verilen bir mühendislik gereksinimidir.
Kurum üçe ayrılır
Oyun platformlarının nadiren tek bir tekdüze duruşa ihtiyacı olur, ve onları tekdüze saymak yaygın boyutlandırma hatasıdır.
Giriş ve hesap servisleri. Sıradan TCP web trafiği, sıradan web savunmaları, ve saldırgan için en yüksek değer, çünkü girişi düşürmek herkesi durdurur. Anycast, hız sınırı ve meydan okuma mekanizmalarının hepsi burada ürüne zarar vermeden uygulanır.
Eşleştirme ve lobi. İstek-cevap, orta düzeyde gecikmeye duyarlı, ve bir darboğaz. Sık sık en çekici hedeftir ve en az korunandır, çünkü mimari şemada küçük bir iç servis gibi görünür.
Oyun sunucuları. UDP, gecikmeye kritik, uygulama anlamında durum tutan. Titreşim, UDP doğrulaması ve hat üstü duruşla ilgili yukarıdaki her şey burada geçerlidir ve başka hiçbir yerde değildir.
Üçünü ayrı boyutlandırmak, orantılı bir tasarımla web katmanına fazla harcayan ya da eşleştirmeyi eksik koruyan bir tasarım arasındaki farktır.
Şartnameye yazılacaklar
- Derecelendirilmiş kapasitenin yarısında azaltma altında eklenen gecikme ve titreşim, trafik sınıfı başına.
- UDP kaynak doğrulama mekanizması, ve oyun protokolünde değişiklik gerektirip gerektirmediği.
- Yalnız toplam hacim eşikleri değil oturum ve oyuncu başına tespit.
- Oyun verisiyle birleştirilebilir telemetri, ki bir saldırı bir maça ve bir hesaba bağlanabilsin.
- Oyun sunucuları için hat üstü, sürekli açık duruş, atlama davranışı belirtilmiş olarak.
- Oyuncu adresinin açıkta olup olmadığı, ve bir rölenin neye mal olacağı.
Sonuncusu bir güvenlik ürünü kararı değil ve genellikle en çok saldırıyı ortadan kaldıran madde. Ağı işletenlerin değil, oyun mimarisine sahip olanların önüne konmaya değer.
Sık sorulan sorular
- UDP bunu niçin zorlaştırıyor?
- Çünkü ucuz doğrulama hilelerinin çoğu bir el sıkışmaya dayanır. İstemcinin var olduğunu kanıtlayan SYN çerezinin UDP karşılığı yoktur, yani kaynak doğrulaması ya oyun protokolünün kendi içinde ya da hız ve davranış analiziyle yapılmak zorundadır. Ayrıca olağan trafik profili, web kurumları için yazılmış bir savunmaya saldırı gibi görünür.
- UDP'yi tamamen engellesek olmaz mı?
- Olmaz, ve yaygın olduğu için adı konmaya değer bir istek. Gerçek zamanlı oynanış UDP'yi tasarımı gereği kullanır, çünkü veri bir konum güncellemesiyken yeniden gönderim kayıptan kötüdür. UDP'yi engellemek ya da agresif biçimde sınırlamak ürünü bozar. İşe yarayan şey oyun protokolü içinde doğrulama ve varsayılandan değil ölçülmüş oynanıştan türetilmiş kaynak başına hız sınırıdır.
- Oyuncuları doğrudan saldırıdan nasıl koruruz?
- Adreslerini erişilemez tutarak. Eşler arası bağlantı her oyuncunun adresini her oyuncuya açar, ki sektörün en yaygın saldırısının kökü budur. Röle ya da vekil mimarileri o açığı kaldırır, bedeli gecikme ve altyapıdır, ve takas bir güvenlik değil ürün kararıdır.
- Anycast yardım eder mi?
- Giriş, eşleştirme ve diğer istek-cevap servisleri için belirgin biçimde: yükü dağıtır ve yolları kısaltır. Aktif bir oyun oturumu için daha az yararlıdır, çünkü oturum genellikle kararlı bir sunucu ister ve maç ortasında taşımak saldırıdan kötüdür. Kurumu bölün ve uyduğu yere uygulayın.
Kaynaklar
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
- RFC 8085 — UDP Usage Guidelines
IETF · standart · erişim 2026-08-18
Bağlantısız trafiğin kayıp ve tıkanıklık altında niçin böyle davrandığı; bir savunmanın yanlış okumaması gereken davranış.
- RFC 2827 / BCP 38 — Network Ingress Filtering
IETF · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz