Saldırı sınıfı
UDP Seli
Son güncelleme: Ağustos 2026 · Kaldıraçsız hacim · Okuma süresi ~8 dk
UDP seli, el sıkışma gerektirmediği için hedeften hiçbir işbirliği istemez ve saldırganın gönderebildiği kadar büyüktür. Yükseltme yoktur, yani hattınızla sınırlıdır ve yukarıda karara bağlanır. Ayırt edici soru boyut değil şudur: kaynaklar sahte mi gerçek mi, çünkü cevap hangi karşı önlemin işe yarayacağını belirler.
UDP selinde anlatacak mekanizma yoktur. Protokolde el sıkışma yok, durum yok, ve göndermek için alıcıdan izin gerekmez. Saldırgan paket üretir ve gönderir.
İlginç olan tek şey kaynakların gerçek olup olmadığıdır, ve o soru bütün müdahale seçeneklerini belirler.

Kısaca
| Cihaz | Kaynak | Nasıl anlaşılır | Ne işe yarar |
|---|---|---|---|
| Sahte | Kaynaklar dağınık ve hiçbiri cevap beklemiyor | Kaynağa dayalı hiçbir önlem; hacim yukarıda durdurulur | |
| Gerçek (botnet) | Kaynaklar gerçek adresler, bazıları cevap alıyor | Kaynak başına sınır ve coğrafi ayrım işe yarayabilir |
İki satır aynı grafikleri üretir ve farklı müdahale ister. Ayırmadan önce yapılan her müdahale tahmindir.
Neyi tüketiyor
Bant genişliği, saldırgan yeterince gönderebiliyorsa. Hattınız dolduğunda yarışma yukarıda karara bağlanır.
Paket işleme bütçesi, ki daha yaygın sonuç budur. Küçük UDP paketleri yüksek hızda, yoldaki her cihazda paket başına iş üretir, ve cihaz bit hızından çok önce paket hızında doyabilir.
Kapalı porta cevap üretimi, sunucu ICMP “port erişilemez” üretiyorsa. Her paket bir giden paket üretir, ve sahte kaynak yüzünden o cevap ilgisiz birine gider.
Yükseltme yoktur: saldırgan elindekini gönderir. Yansıtma ve yükseltme ile karıştırılmasının sebebi ikisinin de UDP kullanmasıdır, ve ekonomileri tamamen farklıdır.
Benzer saldırılardan farkı
Yansıtma üçüncü taraf sunucuları kullanır ve saldırganın bant genişliğini çarpar. UDP seli çarpmaz.
DNS sorgu seli geçerli sorgulardan oluşur ve bir servisi tüketir. UDP seli çoğu zaman hiçbir servise gitmez; yalnız hacimdir.
ICMP seli neredeyse aynı davranır, ve ICMP bir denetim protokolü olduğu için toptan engellemenin bedeli çok daha yüksektir.
Ekranda görünenler
- Düşük bit hızına karşı yüksek paket hızı, ya da hattı dolduran yüksek bit hızı.
- Kapalı ya da beklenmeyen UDP portlarına yüksek trafik.
- Giden ICMP “port erişilemez” hızının yükselmesi.
- Kaynak dağılımı: sahtelik göstergesi olarak çok geniş, ya da botnet göstergesi olarak gerçek adreslerden oluşan geniş bir küme.
- Oturum sayıları değişmeden cihaz işlemcisinin yükselmesi.
Yaygın yanlış pozitifler
Meşru UDP servisleri. DNS, NTP, VPN, VoIP ve giderek QUIC. Hepsi meşru olarak yüksek UDP hızı üretebilir.
Oyun trafiği. Sürekli, küçük paketli, yüksek hızlı ve bağlantısız. Web kurumları için yazılmış bir savunmaya birebir saldırı gibi görünür.
Yedekleme ve kopyalama işleri. Zamanlanmış ve yüksek hacimli.
Katman katman azaltma
Kullanmadığınız portlara gelen UDP’yi kenarda atın. Ucuz, risksiz, ve hattı korumaz.
Kaynak başına hız sınırı, kaynaklar gerçekse. Sahteyse hiçbir şey yapmaz.
Üst katman filtreleme. Hacim hattı dolduruyorsa tek çalışan şey budur. Saldırının tarif edilebilir bir özelliği varsa FlowSpec, yoksa RTBH.
Giriş filtreleme, sahteciliği kaynağında azaltır ve herkesi korur.
Boyutlandırma. Hattınızın 64 baytlık çerçevede taşıyabileceği paket hızını bilmek, bu saldırı sınıfına karşı ne kadar hazır olduğunuzu belirler.
Operasyonel tuzaklar
UDP’yi toptan engellemek. DNS’i, VPN’i ve giderek web trafiğinin bir kısmını kesersiniz.
Kaynağın sahte olup olmadığını belirlemeden kaynak başına sınır koymak. Sahteyse hiçbir işe yaramaz ve meşru kullanıcıları keser.
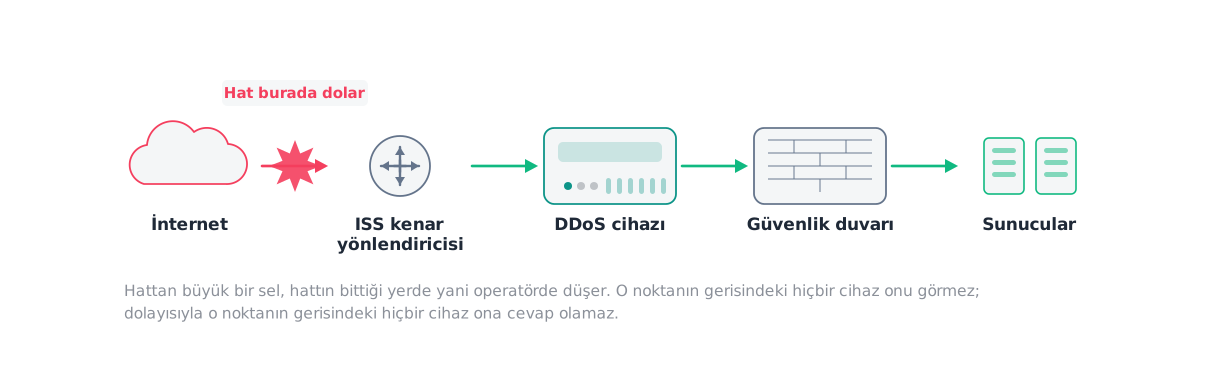
Hattın dolduğu durumda kendi tarafınızda çare aramak. O noktada elinizdeki tek araç telefondur.
Güvenli doğrulama
Hattınızın küçük çerçeve paket hızında bir UDP seli üretin ve cihaz işlemcisinin doyduğu hızı, kullanılan çerçeve boyunu ve meşru UDP servislerinizin (DNS, VPN) hayatta kalıp kalmadığını kaydedin.
Sonra kenar filtresi devredeyken tekrarlayın. Kenar filtresinin arkadaki cihazları koruduğunu ve hattı korumadığını kendi ölçümünüzde görmek, boyutlandırma tartışmasını bitiren şeydir.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde.
Sık sorulan sorular
- UDP selini neden durduramıyoruz?
- Hattınıza kadar gelen kısmı durdurabilirsiniz. Hattınızı dolduran kısmı durduramazsınız, çünkü o trafik sağlayıcınızın kenarında atılır ve sizin ekipmanınıza hiç ulaşmaz. Boyutlandırmanın ve üst katman ilişkisinin bu kadar önemli olmasının sebebi budur.
- Kullanmadığımız portlara gelen UDP'yi atsak?
- Atın, ve bu ucuz ve doğru bir önlemdir. Yalnız hattın dolmasını engellemez: paket kenarınıza ulaştıysa bant genişliği zaten harcanmıştır. Kenar filtresi arkadaki cihazları ve sunucuları korur, hattı korumaz.
- Kaynağın sahte olup olmadığını nasıl anlarım?
- Kaynak dağılımına ve cevap trafiğine bakarak. Sahte kaynaklı bir selde cevaplar hiçbir yere gitmez ve geri saçılma başkalarına düşer. Gerçek kaynaklı bir botnet'te bazı kaynaklar cevap alır ve bazıları protokol davranışı gösterir. Ayrım, kaynak başına sınırın işe yarayıp yaramayacağını belirler.
- QUIC yaygınlaşınca ne değişiyor?
- Meşru UDP trafiğinin payı artıyor, yani "UDP'yi kapat" refleksi giderek daha pahalı hâle geliyor. Savunma protokolü kapatmaktan uzaklaşıp uygulama içinde doğrulamaya ve ölçülmüş trafikten türetilmiş hız sınırlarına yaklaşmak zorunda.
Kaynaklar
- RFC 768 — User Datagram Protocol
IETF · 1980-08 · standart · erişim 2026-08-18
Protokolün tamamı iki sayfa; el sıkışma ve durum olmamasının kaynağı burada.
- RFC 8085 — UDP Usage Guidelines
IETF · standart · erişim 2026-08-18
Meşru UDP uygulamalarının tıkanıklık altında nasıl davranması gerektiği; savunmanın yanlış okumaması gereken davranış.
- RFC 2827 / BCP 38 — Network Ingress Filtering
IETF · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz