Azaltma tekniği
Uzaktan Tetiklenen Kara Delik Filtreleme (RTBH)
Son güncelleme: Ağustos 2026 · Doygunluğu durduran feda · Okuma süresi ~12 dk
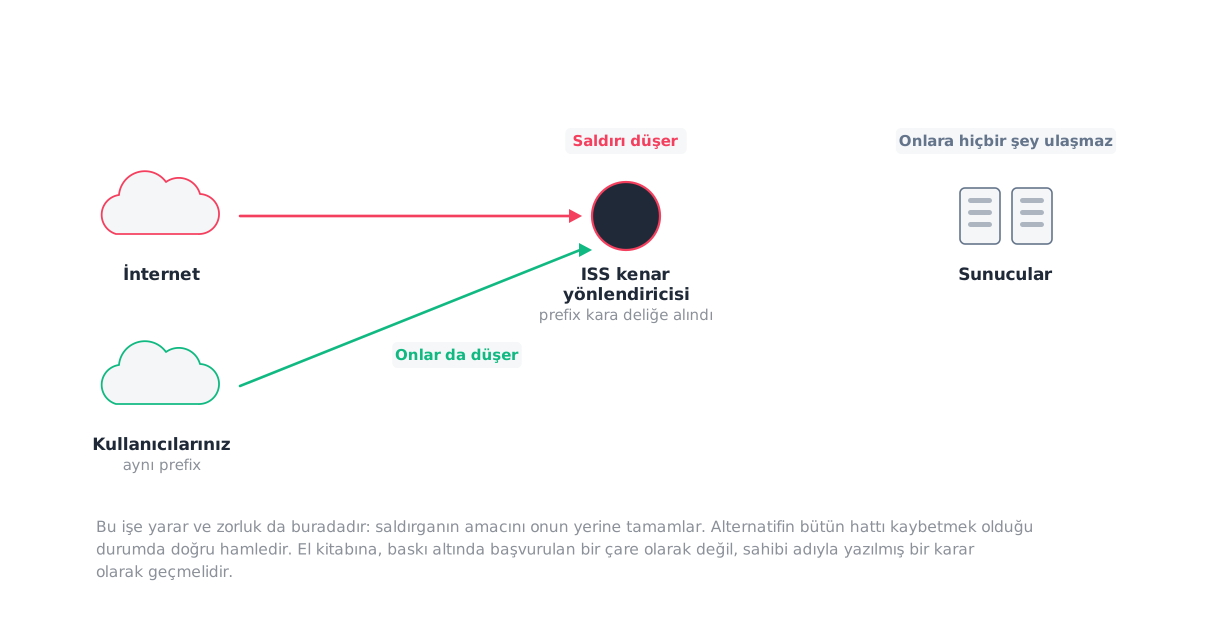
RTBH, bir hedef adrese giden bütün trafiğin atılmasını üst katman ağdan ister; adresi üzerinde anlaşılmış bir BGP topluluğuyla duyurarak. Doygunluğun hattınıza ulaşmasını güvenilir biçimde durdurur, ve bunu o tek hedef için saldırıyı tamamlayarak yapar. Yani bir azaltma değil bilinçli bir fedadır, ve alternatif aynı hattın arkasındaki her şeyi kaybetmekken değerli bir fedadır.
Hattınızı dolduran bir saldırıda sahip olduğunuz hiçbir ekipman yardım edemez, çünkü trafik gelmeden önce sağlayıcınızın kenarında atılıyordur. RTBH bu gerçeği kabul eder ve tek bir şey yapar: üst katmandan, belirli bir adrese giden her şeyi kendi ağında atmasını ister.

Kısaca
| Cihaz | Varyant | Neyi atıyor | Bedeli |
|---|---|---|---|
| Hedef temelli | Duyurulan adrese giden her şeyi | O hedef tamamen erişilemez olur | |
| Kaynak temelli | Duyurulan kaynaklardan gelen her şeyi | uRPF ister; kaynak listesi sınırlı ve dağıtık saldırıda yetersiz |
Kaynak temelli varyant daha az yıkıcı görünür ve dağıtık bir saldırıda nadiren işe yarar, çünkü listelenecek kaynak sayısı liste kapasitesini aşar.
Nasıl çalışıyor
Sağlayıcınızla önceden bir BGP topluluğu üzerinde anlaşırsınız. Saldırı sırasında, saldırıya uğrayan adresi o toplulukla duyurursunuz. Sağlayıcı duyuruyu görür, o adrese giden trafiği bir atma arayüzüne yönlendirir, ve trafik hattınıza hiç ulaşmaz.
Mekanizma ilan edecek kadar basittir ve gücü de buradan gelir. Yeni bir protokol, yeni bir cihaz ya da bir servis sözleşmesi gerektirmez. Zaten konuştuğunuz BGP oturumunu kullanır.
RFC 7999 ağlar arası tek biçimli kullanım için iyi bilinen bir topluluk değeri ayırdı, ki bu birden fazla sağlayıcıyla çalışan kurumlarda işi belirgin biçimde kolaylaştırıyor.
İki varyant
Hedef temelli olan yaygın olanıdır. Saldırıya uğrayan adresi duyurursunuz ve o adrese giden her şey atılır. Meşru trafik de atılır. Feda budur.
Kaynak temelli olan saldırı kaynaklarını duyurur ve o kaynaklardan gelen her şeyi attırır. Kulağa çok daha iyi gelir ve pratikte nadiren işe yarar: uRPF’in düzgün yapılandırılmış olmasını gerektirir, ve dağıtık bir saldırıda listelenecek kaynak sayısı yönlendiricinin taşıyabileceği kural sayısını hızla aşar. Az sayıda ısrarcı kaynağa karşı yararlıdır, botnet’e karşı değil.
Neye karşı işe yarıyor
Hattınızı dolduran hacimsel saldırılara karşı. Tek işe yaradığı yer budur ve orada güvenilirdir.
Ayrıca saldırının hedefi, kaybedilmesi diğer her şeyin kaybedilmesinden ucuz olan tek bir adres olduğunda işe yarar. Aynı hattın arkasında yüz servis varsa ve saldırı birine yönelmişse, o birini feda etmek doksan dokuzunu kurtarır.
Neye karşı işe yaramıyor
Hattınızı doldurmayan hiçbir şeye karşı. Uygulama katmanı saldırıları, oturum tüketme, düşük ve yavaş teknikler — hiçbirine RTBH cevap vermez, ve denemek yalnızca hedefi kendi elinizle kapatmaktır.
Ayrıca korunması gereken şey hedefin kendisiyse işe yaramaz. Ana web siteniz saldırı altındaysa onu kara deliğe atmak saldırganın istediğini yapmaktır.
Operasyonel risk
Süre. Duyurunun yayılması ve geri çekilmesi anlık değildir. Sağlayıcıya göre saniyelerden dakikalara değişir, ve geri çekmenin de zaman aldığını olaydan önce bilmek gerekir.
Önek uzunluğu. Sağlayıcıların çoğu kara delik duyuruları için kabul ettikleri en uzun öneki sınırlar. Tek bir adresi atmak isteyip yalnız /24 duyurabiliyorsanız, hedeflenmeyen 255 adresi de feda ediyorsunuz demektir.
Kalıcılaşma. Bir kara delik, olay bittikten sonra kaldırılmazsa aylarca sürebilen sessiz bir kesintiye dönüşür. Yapıldığı anda bir son kullanma tarihi verin ve kaydedin.
Yanlış hedef. Duyuruda yanlış önek, kendi ağınıza karşı bir kesinti üretir ve saldırıdan hızlı yayılır.
Yanlış pozitif riski
Teknik anlamda yok: RTBH bir sınıflandırma yapmaz, dolayısıyla yanlış sınıflandıramaz. Risk tamamen kararın kendisindedir. Kimin, hangi eşikte, hangi yetkiyle tetikleyeceği yazılı değilse karar ya çok geç verilir ya da vermemesi gereken biri tarafından verilir.
Bu, otomasyon sınırı sayfasındaki tablonun en alt satırıdır: hızlı, etkili, ve geri alınması pahalı. İnsana ait.
Ne zaman başka bir şey daha iyi
FlowSpec, sağlayıcı destekliyorsa ve saldırının tarif edilebilir bir özelliği varsa. Yalnız o özelliği taşıyan trafiği atar, hedefi ayakta bırakır.
Temizleme, trafiği atmak yerine temizleyip geri getirir. Daha pahalı, daha yavaş devreye girer, ve hedefi çalışır hâlde tutar.
Sağlayıcı tarafında hız sınırı, doygunluk sınırdaysa ve tamamen atmak gerekmiyorsa.
RTBH, bunların hiçbiri yeterince hızlı ya da yeterince büyük olmadığında kalan seçenektir.
İhtiyaç duymadan önce nasıl doğrulanır
Dört adım, hepsi bir bakım penceresinde yapılabilir:
- Sağlayıcınızın topluluk değerini ve kabul ettiği en uzun öneki yazılı olarak alın.
- Test amaçlı bir adresi duyurun ve yayılma süresini ölçün.
- Duyuruyu geri çekin ve geri dönüş süresini ölçün.
- Tetikleme yetkisini, eşiği ve son kullanma tarihini tırmanma matrisine yazın.
Bu dört adım bir öğleden sonra sürer ve olay sırasında yarım saat kazandırır. Aynı zamanda hazırlık değerlendirmesinin üst katman bölümündeki maddeleri de kapatır.
Sık sorulan sorular
- RTBH bir azaltma mı yoksa teslim olmak mı?
- İkisi de. Trafiği hattınızdan uzak tutar ve hedefe karşı hizmet engellemeyi tamamlar. Doğru okuma şudur: tek bir hedefi feda ederek aynı hattın arkasındaki diğer her şeyi kurtaran bir araçtır. O takas kabul edilebilirse doğru araçtır, edilemezse yanlış araçtır, ve kararı sabahın üçünde bir işletmenin vermemesi gerekir.
- Sağlayıcımız destekliyor mu nasıl anlarım?
- Sorarak, ve sonra test ederek. Çoğu transit sağlayıcısı bir kara delik topluluğu yayımlar, ancak hangi önek uzunluklarını kabul ettikleri, duyurunun ne kadar sürede yayıldığı ve ne kadar süreyle geçerli kaldığı sağlayıcıya göre değişir. Üçünün de cevabı olay öncesinde alınmalı ve bir bakım penceresinde bir kez denenmelidir.
- Ne kadar süre açık kalmalı?
- Yalnız saldırı sürerken, ve yapıldığı anda konmuş bir son kullanma tarihiyle. Kara deliklerin olaydan uzun yaşayıp aylar sonra "o adres niye çalışmıyor" sorusuna dönüşmesi, bu alandaki en yaygın kalıcı hasar biçimlerinden biridir.
- FlowSpec varken RTBH'ye gerek var mı?
- Var, çünkü ikisi farklı yerlerde çalışıyor. FlowSpec daha seçicidir ve daha fazla eşgüdüm, daha fazla destek ve daha fazla kural kapasitesi ister. RTBH kabadır, neredeyse evrensel biçimde desteklenir ve saniyeler içinde uygulanır. Yeterince büyük bir doygunlukta tek seçenek RTBH olabilir.
Kaynaklar
- RFC 5635 — Remote Triggered Black Hole Filtering with Unicast Reverse Path Forwarding (uRPF)
IETF · 2009-08 · standart · erişim 2026-08-18
Hem hedef hem kaynak temelli varyantı ve uRPF ile ilişkisini tanımlayan belge.
- RFC 3882 — Configuring BGP to Block Denial-of-Service Attacks
IETF · standart · erişim 2026-08-18
Tekniğin BGP topluluklarıyla nasıl tetiklendiğine dair erken ve hâlâ okunabilir anlatım.
- RFC 7999 — BLACKHOLE Community
IETF · standart · erişim 2026-08-18
Ağlar arası tek biçimli kullanım için ayrılmış iyi bilinen topluluk değeri.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz