Azaltma tekniği
DDoS Azaltmasında Anycast
Son güncelleme: Ağustos 2026 · Saldırıyı da dağıtıyor · Okuma süresi ~12 dk
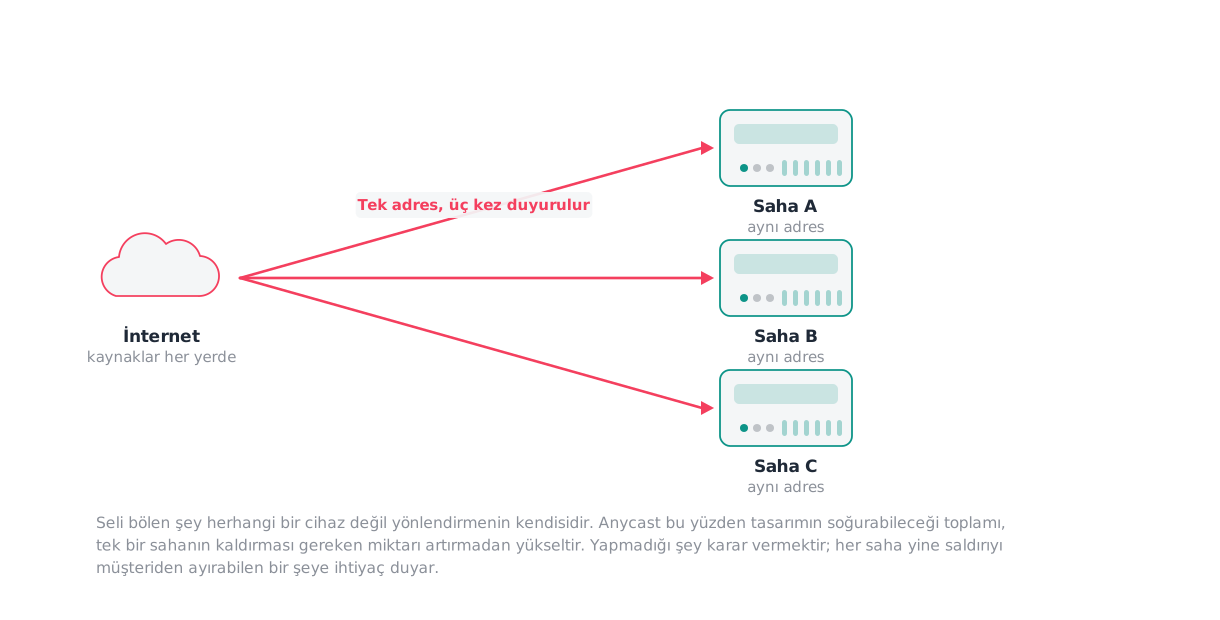
Anycast, aynı adresi birçok konumdan duyurur ve internetin yönlendirmesi her istemciyi en yakın düğüme götürür. DDoS açısından değeri, dağıtık bir saldırının da dağılmasıdır: her düğüm toplamın bir kesrini görür. Karşılığında iki şey ister — gerçekten dağıtık bir altyapı, ve oturum durumunun düğümler arasında taşınmasına ihtiyaç duymayan servisler.
Anycast basit bir fikirdir: aynı IP adresini birçok farklı konumdan duyurun, ve internetin yönlendirmesi her istemciyi kendisine en yakın olana götürsün.
Amacı aslında gecikmedir. DDoS’a faydası ikincil bir sonuçtur, ve gerçek bir faydadır.

Kısaca
| Cihaz | Trafik tipi | Anycast'in etkisi | Neden |
|---|---|---|---|
| Dağıtık hacimsel saldırı | Belirgin biçimde iyi | Kaynaklar dağınık olduğu için yük düğümlere bölünür | |
| Tek kaynaklı büyük sel | Sınırlı | Tek kaynak tek düğüme gider; o düğüm toplamı yer | |
| İstek-cevap servisleri | İyi | Her istek bağımsız; düğüm değişimi zararsız | |
| Uzun oturumlu servisler | Sorunlu | Yönlendirme değişimi oturumu başka düğüme taşıyabilir |
İkinci ve dördüncü satır anycast'in "her şeyi çözer" diye anlatıldığı yerde atlanan iki sınırdır.
Neyi çözüyor
Dağıtık bir saldırı, tanımı gereği çok sayıda yerden gelir. Anycast altında o kaynakların her biri kendisine en yakın düğüme yönlendirilir, yani saldırı da tıpkı meşru trafik gibi bölünür.
Tek bir noktaya gelecek 100 Gbps, on düğüme yayıldığında düğüm başına yaklaşık 10 Gbps olur, ve o her düğümün karşılayabileceği bir sayı olabilir. Toplam kapasite değişmemiştir; değişen şey, o kapasitenin tek bir noktada yoğunlaşmak zorunda olmamasıdır.
İkinci bir fayda, saldırının coğrafi kaynağına yakın yerde emilmesidir. Uzak bir bölgeden gelen sel o bölgedeki düğümde durur ve merkezî altyapınıza hiç ulaşmaz.
Neyi çözmüyor
Tek kaynaklı ya da dar kaynaklı sel. Bütün trafik tek bir düğüme gider ve o düğüm toplamı yer. Anycast dağıtır, çoğaltmaz.
Belirli bir düğüme nişan alınmış saldırı. Saldırgan bir düğümün özel adresini bulabiliyorsa dağıtımı atlayabilir.
Uygulama katmanı saldırıları. Anycast yükü böler ve isteklerin pahalılığını değiştirmez. Her düğüm daha az istek görür, ve her istek hâlâ arka ucu tüketir.
Uzun oturumlar. Aşağıda.
Oturum sorunu
Bu, anycast’in en çok hafife alınan sınırıdır.
Anycast, yönlendirmenin kararlı kalacağına dair hiçbir söz vermez. İnternette bir rota değiştiğinde, aynı istemcinin sonraki paketleri farklı bir düğüme gidebilir. O düğümün önceki konuşmadan haberi yoktur.
İstek-cevap yapısındaki servisler için sorun değildir: her istek bağımsızdır, hangi düğüm cevaplarsa cevaplasın. DNS’in anycast’in en yaygın kullanım alanı olmasının sebebi budur.
Uzun oturumlar için sorundur. Süren bir oturum ortasında düğüm değişmesi, oturumun kopması demektir, ve bu bir saldırıdan değil sıradan bir yönlendirme değişiminden kaynaklanabilir.
Pratik sonuç: kurumu bölün. İstek-cevap servisleri anycast’in arkasında, kararlı yol gerektiren servisler onun dışında. Oyun platformları bu bölmenin en net örneğidir: giriş ve eşleştirme anycast’e uygun, oyun oturumu değil.
Operasyonel risk
Yakınsama. Düğüm ekleme ya da çıkarma, internetin yönlendirmesinin yakınsamasını gerektirir, ve bu anlık değildir. Saldırı altında bir düğümü devreden çıkarmak, o süre boyunca trafiğin belirsizliğe düşmesi demektir.
Eşitsiz dağılım. Yönlendirme “en yakın”ı ağ topolojisine göre seçer, coğrafyaya göre değil. Düğümlerin aldığı yük eşit olmayabilir, ve tasarımda eşit varsayılmışsa bir düğüm beklenenden çok önce doyar.
Yönetim karmaşıklığı. Düğümler tutarlı yapılandırılmalıdır. Bir düğümde farklı bir eşik, kullanıcıların hangi düğüme düştüğüne bağlı olarak farklı deneyim yaşaması demektir.
Yanlış pozitif riski
Mekanizmanın kendisinde yok. Anycast bir sınıflandırma yapmaz.
Dolaylı risk, düğüm başına ayarlanan eşiklerin toplam trafiğe göre değil düğüm payına göre belirlenmesi gerektiğidir. Toplamdan türetilmiş bir eşik, tek bir düğümde fazla gevşek kalır.
Ne zaman başka bir şey daha iyi
Temizleme, saldırı bütün düğümlerin toplam kapasitesini aşıyorsa. Anycast bölerek yardım eder ve yeni kapasite yaratmaz.
Yerinde cihaz, tek sahalı bir kurumsanız. Anycast birden çok konum ister; yoksa uygulanacak bir şey yoktur.
Kararlı yönlendirme, oturum durumu taşıyan servisler için.
İhtiyaç duymadan önce nasıl doğrulanır
- Düğüm başına gerçek trafik payını ölçün; eşit varsaymayın.
- Her düğümün kendi hattına göre boyutlandırıldığını doğrulayın, toplama göre değil.
- Bir düğümü bakım penceresinde çıkarıp yakınsama süresini ölçün.
- Uzun oturum tutan servisleri listeleyin ve anycast’in arkasında olup olmadıklarını kontrol edin.
- Eşikleri düğüm payından türetin.
Sık sorulan sorular
- Anycast tek başına DDoS koruması mı?
- Değil, bir kapasite ve dağıtım mekanizması. Saldırıyı yok etmez, düğümlere böler. Her düğümün hâlâ kendi savunmasına ihtiyacı var, ve kendi hattının kaldırabileceğinden büyük bir pay düşen düğüm yine doyar. Değeri, aynı toplam saldırının çok daha küçük parçalar hâlinde karşılanmasıdır.
- Oturum durumu niçin sorun?
- Çünkü yönlendirme değişebilir. İnternette bir rota değiştiğinde, aynı istemcinin sonraki paketleri farklı bir düğüme gidebilir, ve o düğümün önceki oturumdan haberi yoktur. İstek-cevap servisleri bundan etkilenmez; uzun oturumlar etkilenir. Uzun oturumlu servisleri anycast'in arkasında değil kararlı bir yolda tutun.
- Kaç düğüm gerekiyor?
- Yeterli sayı, tek bir düğüme düşecek payın o düğümün hattını doldurmayacağı sayıdır, ve o da kaynak dağılımına bağlıdır. İki düğüm bir dağıtım değil bir yedeklemedir. Anlamlı bir DDoS faydası için düğümlerin hem sayıca hem coğrafi olarak dağıtık olması gerekir.
- Hangi servisler için en uygun?
- DNS, ki zaten en yaygın kullanım alanıdır. Ayrıca giriş, eşleştirme ve API uç noktaları gibi istek-cevap yapısındaki her şey. Sabit bir sunucuya bağlı kalması gereken oturumlar için uygun değildir.
Kaynaklar
- RFC 4786 — Operation of Anycast Services
IETF · standart · erişim 2026-08-18
Anycast servislerinin işletilmesi; kararlılık, yakınsama ve düğüm ekleme çıkarma davranışı.
- RFC 7094 — Architectural Considerations of IP Anycast
IETF · standart · erişim 2026-08-18
Mimari değerlendirmeler, oturum durumu ve yönlendirme değişimiyle ilgili sınırlar dahil.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz