Saldırı sınıfı
DNS Sorgu Seli
Son güncelleme: Ağustos 2026 · Geçerli sorular, cevaplayabileceğinizden çok · Okuma süresi ~9 dk
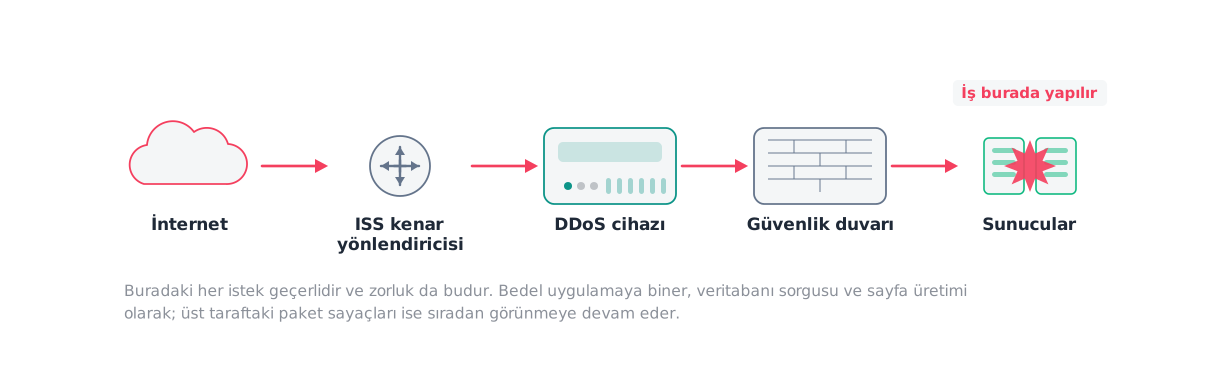
Sorgu seli, sunucunun cevaplayabileceğinden çok geçerli DNS sorgusu gönderir. Yükseltme ve bozuk paket yoktur, dolayısıyla ayırt edici tek şey hız, kaynak dağılımı ve neyin sorulduğudur. DNS'in arızası her şeyi birlikte götürdüğü için — kimsenin çözemediği bir servis kapalı bir servistir — çoğu kurumdaki en yüksek kaldıraçlı tek hedef odur.
DNS sorgu selinde zekice hiçbir şey yoktur. Sorgular iyi biçimlenmiştir, adlar genellikle gerçektir, ve her biri sunucunun cevaplaması gereken bir soru sorar. Yalnızca sunucunun kaldırabileceğinden çok sayıdadırlar.
Zorluk bu sadelikte. İmzalanacak bir bozukluk, fark edilecek bir yükseltme katsayısı, işaret edilecek bir protokol ihlali yok. Yalnızca popülerlikten ayrılması gereken hacim var.

Kısaca
| Cihaz | Özellik | Sorgu seli | Su işkencesi | Yükseltme |
|---|---|---|---|---|
| Sorgular neyi soruyor | Var olan adları | Var olmayan rastgele adları | Cevabı büyük olan her şeyi | |
| Hedef | Sizin DNS sunucunuz | Sizin sunucunuz ve başka çözümleyiciler | Başkası; DNS yansıtıcı olarak kullanılıyor | |
| Önbellek davranışı | Önbellek çoğunu emer | Önbellek yapısal olarak işe yaramaz | Konuyla ilgisiz | |
| Ayırt edici sinyal | Hız ve kaynak yayılımı | NXDOMAIN oranı | Cevap boyu ve sahte kaynaklar |
DNS trafiği olarak gelen ve üç ayrı müdahale isteyen üç saldırı. DNS azaltmasının bu kadar sık yanlış ayarlanmasının sebebi bunları tek kategori saymak.
Neyi tüketiyor
Sorgu işleme kapasitesi: ayrıştırma, arama ve cevap üretimi, hepsi sorgu başına.
Bant genişliği, ancak beklenenden az. DNS mesajları küçüktür, yani sorgu seli hattı zorlamadan çok önce sunucuyu doyurabilir. Bu da onu sık sık hacimsel bir sorundan çok paket hızı sorunu yapar.
Özyinelemeli çözümleyiciler için üst katman kapasitesi, çözümleyicinin önbelleğinde olmayan adlardan oluşan bir sel her birini iletmeye zorladığında.
Sonuç orantısızdır. DNS bir kurumdaki neredeyse her şeyin bağımlılığıdır, yani onu tüketmek kısmi bir saldırıdan toplam bir kesinti üretir.
Benzer saldırılardan farkı
DNS trafiği olarak gelen ve rutin olarak karıştırılan üç saldırı var, ki yukarıdaki tablonun onları ayırmasının sebebi budur.
Sorgu seli var olan adları sorar. Önbellekleme büyük bir kısmını emer, yani yetkili sunucuya ulaşan yük gönderilenden çok daha küçüktür.
Su işkencesi var olmayan rastgele adları sorar, yani önbellekleme yapı gereği yardım edemez. Ayırt edici sinyal sorgu hızı değil NXDOMAIN oranıdır.
Yükseltme sizin DNS’inizi hedeflemez bile. Onu başkasına saldırmak için kullanır, ve ele veren şey sahte kaynaklara karşı cevap boyudur.
Yanlış olanı azaltmak emeği boşa harcar, bazen de işleri kötüleştirir: üçüncü duruma göre ayarlanmış cevap hız sınırı birincisi için pek bir şey yapmaz.
Ekranda görünenler
- Sabit bir NXDOMAIN oranına karşı keskin yükselen sorgu hızı, ki bu onu su işkencesinden hemen ayırır.
- Sorgu adı dağılımı: bir ya da birkaç ada yönelmiş bir sel, meşru talepten çok farklı görünür.
- Cevap gecikmesinin yükselmesi, sonra zaman aşımları, sonra yeniden denemeler. Yeniden denemeler yük ekler ve eğriyi saldırının kendisinden dik yapar.
- Kaynak dağılımı: az sayıda kaynak yüksek hızda mı, çok sayıda kaynak düşük hızda mı? Her biri hangi denetimin işe yarayacağını değiştirir.
- Özyinelemeli bir çözümleyicide önbellek isabet oranının düşmesi.
Yaygın yanlış pozitifler
Gerçek bir trafik olayı. Bir kampanya açılışı, viral bir bağlantı ya da bir haber tam olarak bu biçimi üretir, ve ardından gelen geri besleme döngüsü klasik kendi kendine açılan kesintidir: yılın en yoğun meşru saatinde eşikler sıkılır.
Hatalı davranan bir istemci topluluğu. Bozuk bir yeniden deneme döngüsü ya da yok sayılan bir TTL, tamamen meşru adreslerden saldırıdan ayırt edilemeyen sorgu hızları üretebilir.
TTL süresinin eşzamanlanması. Çok sayıda çözümleyici aynı kaydı aynı anda düşürdüğünde yetkili sunucu gerçek ve periyodik bir sıçrama görür.
Katman katman azaltma
Gerçekte sahip olduğunuz tepeye göre kapasite ayırın. DNS, koruduğu şeye göre ucuza ölçeklenir, ve bu sorunun büyük kısmı savunmadan çok yetersiz kapasitedir.
Anycast, ki yapısal cevap budur. Servisi çok sayıda düğüme dağıtmak, dağıtık bir selin yoğunlaşmak yerine bölünmesi demektir, ve aynı zamanda olağan gecikmeyi de iyileştirir.
Kaynak başına sorgu hız sınırları, varsayılandan değil ölçülmüş meşru çözümleyici davranışından türetilmiş. Büyük çözümleyiciler meşru olarak çok gönderir, önce onları beyaz listeye alın.
Yetkili sunucularda cevap hız sınırı, öncelikle yansıtma durumunu karşıladığını bilerek.
Şüpheli kaynaklar için kesip TCP’ye zorlama, ki sahteciliği bir gidiş dönüş bedeliyle filtreler ve TCP yolunun buna hazırlanmış olmasını gerektirir.
Yetkiliyi özyinelemeliden ayırın. Kullanıcılarınıza hizmet eden bir çözümleyici ile internete hizmet eden yetkili bir sunucunun riski ve arıza sonucu farklıdır, ve birleştirmek tek bir saldırının ikisini birden götürmesi demektir.
Operasyonel tuzaklar
Gerçek bir tepede sınırları sıkmak. Burada mevcut en pahalı hata, ve konsoldan bakınca tam olarak doğru eylem gibi görünür.
Büyük çözümleyicileri hız sınırlamak. Bir avuç büyük çözümleyici meşru sorguların büyük bir kısmını taşır, ve onlar hesaba katılmadan konan kaynak başına sınır internetin çoğunu reddeder.
Yeniden deneme çoğaltmasını yok saymak. Cevaplar yavaşlayınca istemciler yeniden dener, ve gözlenen hız saldırının kendi hızının üstüne çıkar. Bunu tırmanma olarak okumak aşırı düzeltmeye götürür.
Güvenli doğrulama
Var olan adlar için artan hızda geçerli sorgulardan oluşan bir sel üretin ve şunları kaydedin: cevap gecikmesinin bozulduğu sorgu hızı, baştan sona NXDOMAIN oranı, ve bir kontrol kaynağından meşru çözümlemenin sürüp sürmediği.
Su işkencesi varyantını ayrıca çalıştırın ve karşılaştırın. İkisi farklı eğriler ve farklı sayaçlar üretir, ve ikisini yan yana görmüş bir ekip gerçek olayı onuncu dakikada değil ilk dakikada sınıflandırır.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde ve yetkili testte.
Sık sorulan sorular
- DNS niçin bu kadar iyi bir hedef?
- Çünkü her şeyin bağımlılığıdır ve koruduğu şeye göre sık sık yetersiz kapasiteyle kurulmuştur. Milyonlarca isteğe göre boyutlanmış bir web kurumu, onun bir kesrine göre boyutlanmış DNS altyapısının arkasında durabilir, ve kimsenin çözemediği bir servis kapalı bir servisten ayırt edilemez.
- Önbellekleme bizi korur mu?
- Sorgu seline karşı belirgin biçimde. Çözümleyiciler aynı adlar için tekrarlanan soruları emer, yani yetkili sunucuya ulaşan yük gönderilenin bir kesridir. Saldırganların rastgele alt alan varyantlarını tercih etmesinin sebebi de tam olarak budur, çünkü orada önbellek yardım edemez. İkisinden birini varsaymadan önce farkı anlamaya değer.
- Cevapları mı sorguları mı sınırlamalı?
- Cevap hız sınırı yetkili sunucularda yerleşik araçtır ve yansıtma durumu için tasarlanmıştır: muhtemelen sahte olan bir kaynağa giden tekrarlanan aynı cevapları bastırır. Gerçek kaynaklardan gelen dağıtık bir sorgu seline karşı daha az yardım eder, ve kaynak başına sorgu sınırı ile kapasite daha çok iş görür.
- TCP üzerinden cevaplamak nasıl?
- Kesip istemcileri TCP'den yeniden denemeye zorlamak etkili bir filtredir, çünkü sahte bir kaynak el sıkışmayı tamamlayamaz. Aynı zamanda her meşru istemciye bir gidiş dönüş maliyeti çıkarır ve TCP yolunuzun bunun için hazırlanmış olmasını gerektirir, ki birçok DNS kurulumu değildir.
Kaynaklar
- RFC 1035 — Domain Names: Implementation and Specification
IETF · 1987-11 · standart · erişim 2026-08-18
- RFC 9210 — DNS Transport over TCP: Operational Requirements
IETF · standart · erişim 2026-08-18
TCP'ye düşmenin operasyonel gereklilikleri, savunma olarak kullanılan kesme cevabı dahil.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz