Azaltma tekniği
DDoS Temizleme: Yönlendirme, Temizleme ve Geri Dönüş
Son güncelleme: Ağustos 2026 · Üç adım, üç ayrı arıza kipi · Okuma süresi ~13 dk
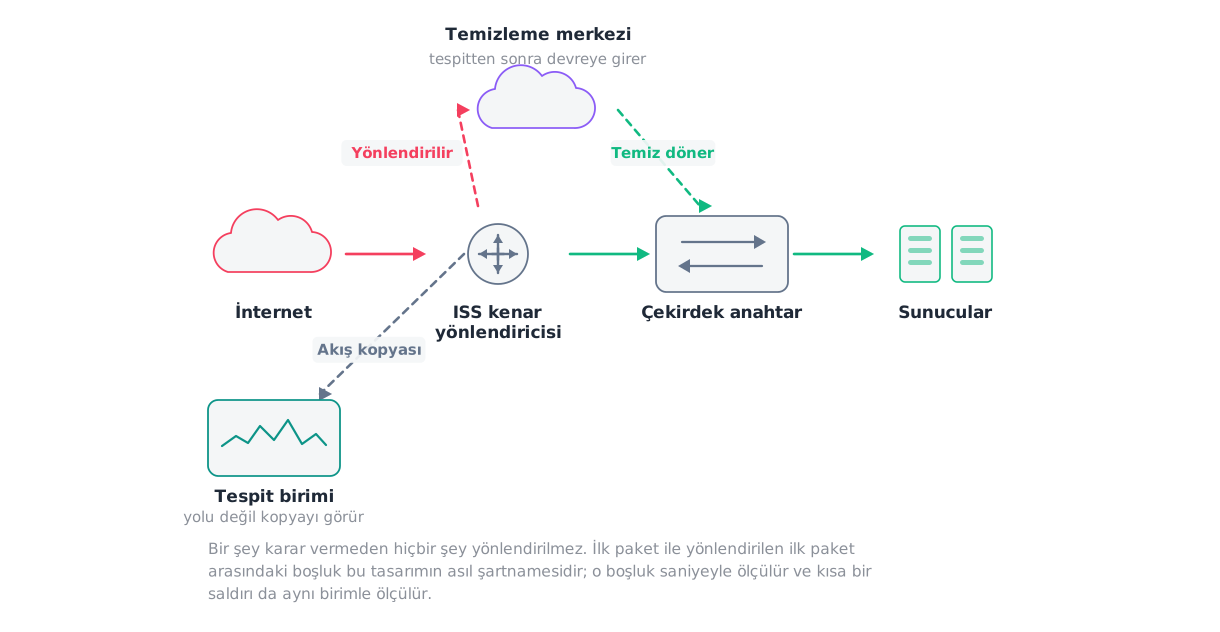
Temizleme üç adımdır ve üçü de ayrı ayrı bozulabilir: trafiği bir temizleme merkezine yönlendir, orada kirliyi ayıkla, ve temizi hedefe geri gönder. Değeri, hattınızın üstündeki kapasiteye erişmenizdir. Bedeli, yönlendirme penceresi, kalıcı ya da olay boyunca süren bir dolambaç, ve geri dönüş yolunun kendisinin bir bağımlılık hâline gelmesidir.
Temizlemenin çözdüğü sorun basit: saldırı hattınızdan büyükse hattınızda hiçbir şey yapamazsınız. Çözümü de basit görünür — trafiği daha büyük bir yere götür, temizle, geri getir.
Üç adımın her birinin kendi gecikmesi ve kendi arıza kipi var, ve tasarımı değerlendirmek üçünü ayrı ayrı sormak demek.

Kısaca
| Cihaz | Adım | Nasıl yapılıyor | Kendi arıza kipi |
|---|---|---|---|
| Yönlendirme | BGP duyurusu ya da DNS değişikliği | Yakınsama süresi; trafik o sürede korumasız | |
| Temizleme | Merkezde inceleme ve ayıklama | Meşru trafiğin de ayıklanması, yani yanlış pozitif | |
| Geri dönüş | Tünel, özel devre ya da doğrudan yol | Yolun kendisi darboğaz ya da arıza noktası olur |
Üçüncü satır en az konuşulan ve en çok sürpriz üretenidir. Temiz trafiğin size dönmesi gerekiyor, ve o dönüş yolu saldırı altında da ayakta olmak zorunda.
Yönlendirme
Trafiğin temizleme merkezine gitmesi için yolun değişmesi gerekir. İki yaygın yol var.
BGP duyurusu: korunan öneki temizleme sağlayıcısı duyurur, ve internet trafiği oraya taşır. Bütün öneği kapsar, tetiklemesi hızlıdır, ve yakınsama zaman alır.
DNS değişikliği: adı temizleme merkezinin adresine çevirirsiniz. Daha ince taneli, ve TTL’lere ve önbelleklere bağlı olduğu için yayılması yavaş ve düzensizdir. Ayrıca saldırgan gerçek adresi biliyorsa doğrudan ona gidebilir.
İkisinde de ölçülecek rakam tetiklemeden trafiğin fiilen merkeze varmasına kadar geçen süredir, ve o süre boyunca hizmet korumasızdır.
Temizleme
Merkezde trafik incelenir ve ayıklanır. Ne kadar derin incelendiği tamamen sağlayıcıya ve sözleşmeye bağlıdır, ve bu, sorulmadan varsayılan en önemli şeydir.
Hacimsel ve protokol katmanı saldırıları için ayıklama olgunlaşmıştır ve iyi çalışır. Uygulama katmanı saldırıları için merkezin oturumu görmesi, kimi durumda TLS’i sonlandırması gerekir, ki bu da anahtarların nerede durduğu sorusunu açar.
Burada üretilen sayı meşru trafiğin hayatta kalmasıdır, ve sağlayıcıdan bu rakamı anlaşılmış bir temele karşı istemek, düşürme yüzdesi istemekten çok daha bilgilendiricidir.
Geri dönüş
En az konuşulan adım. Temizlenmiş trafiğin size dönmesi gerekir, ve dönüş yolu genellikle bir tünel ya da özel bir devredir.
Üç şey sorulmalı:
Kapasite. Geri dönüş yolu temizlenmiş trafiğin tamamını taşıyabiliyor mu? Sık sık merkezin kapasitesine göre planlanır ve sizin tepe trafiğinize göre planlanmaz.
Dayanıklılık. O yol saldırı altında ayakta kalıyor mu? Aynı fiziksel yoldan geçiyorsa kalmayabilir.
Gecikme. Dolambaç ne ekliyor? Sürekli açık düzenlerde bu kalıcı bir maliyettir.
Neye karşı işe yarıyor
Hattınızı dolduran hacimsel saldırılara karşı, ve bu kategoride en iyi cevaptır: kara delikten farklı olarak hizmeti ayakta tutar.
Kapsamı sözleşmede tanımlıysa protokol katmanı ve uygulama katmanı saldırılarına karşı da işe yarar.
Neye karşı işe yaramıyor
Yönlendirme penceresinden kısa süren saldırılara karşı. Darbeli dalgalar tam olarak bu boşluğu hedefler, ve talep üzerine bir temizleme düzeni onlara karşı yapısal olarak zayıftır.
Ayrıca merkezin göremediği hiçbir şeye karşı işe yaramaz. Sözleşme yalnız hacimsel kapsıyorsa uygulama katmanı bileşeni temizlenmeden geri gelir.
Operasyonel risk
Yönlendirme penceresi, yukarıda anlatıldı ve ölçülmesi gerekiyor.
Asimetrik trafik. Yönlendirme genellikle yalnız gelen yönü etkiler; giden trafik doğrudan gider. Oturum durumuna bakan her inceleme bunu bilmelidir.
Kota ve faturalama. Birçok temizleme sözleşmesi devreye girme sayısına ya da temizlenen hacme göre ölçülür. Otomatik tetikleme bu durumda bir maliyet kararıdır.
Kalıcılaşan yönlendirme. Olay bitince geri alınmayan bir yönlendirme, kalıcı bir dolambaç ve kalıcı bir gecikme bırakır.
Yanlış pozitif riski
Gerçek ve sizin göremediğiniz bir yerde. Ayıklama merkezde yapılır, yani reddedilen meşru trafik sizin ağınıza hiç ulaşmaz ve sizin telemetrinizde görünmez.
Tek çare, temizleme dışında bir kontrol yolundan meşru trafiği ölçmektir. Onsuz sağlayıcının raporuna bağımlısınız, ve o rapor kendi işini değerlendiriyordur.
Ne zaman başka bir şey daha iyi
Yerinde cihaz, saldırı hattınızı doldurmuyorsa. Temizleme, hattınızın kaldırabileceği bir saldırı için gereksiz bir dolambaçtır.
RTBH, hedef feda edilebiliyorsa ve hız her şeyden önemliyse.
FlowSpec, saldırının tarif edilebilir bir özelliği varsa ve sağlayıcı destekliyorsa. Daha ucuz ve daha hızlı.
Çoğu ciddi kurumda doğru cevap tek bir teknik değil ikisi birden: gelen için yerinde bir katman, hattı dolduracak olan için temizleme. Bölüşme bulut, yerinde ya da hibrit sayfasında işleniyor.
İhtiyaç duymadan önce nasıl doğrulanır
- Yönlendirme süresini bir tatbikatta ölçün, tarif olarak kabul etmeyin.
- Geri dönüş yolunun kapasitesini kendi tepe trafiğinizle karşılaştırın.
- Sözleşmedeki kapsamı okuyun: hangi katmanlar, hangi saldırı tipleri.
- Temizleme dışında bir kontrol yolu kurun, ki meşru trafiğin hayatta kalmasını kendiniz ölçebilesiniz.
- Devreye girme kotasını ve faturalama modelini öğrenin, otomatik tetikleme kararını ona göre verin.
Sık sorulan sorular
- Yönlendirme ne kadar sürüyor?
- Tetiklemeden sonra saniyelerden dakikalara, mekanizmaya ve yayılmaya bağlı olarak. Bu pencere hizmetin korumasız olduğu süredir, ve temizlemeye dayalı bir tasarımın taahhüt edebileceği her şeyin üst sınırıdır. Ölçülmüş bir rakam olarak isteyin, tarif olarak değil.
- Temiz trafik nasıl geri geliyor?
- Genellikle bir tünelle, bazen özel bir devreyle. Hangisi olursa olsun o yol saldırı altında ayakta kalmalı ve temizlenmiş trafiğin tamamını taşıyacak kapasitede olmalıdır. Geri dönüş yolunun kapasitesi sık sık temizleme merkezinin kapasitesinden düşük planlanır, ve darboğaz orada oluşur.
- Sürekli açık temizleme mantıklı mı?
- Zaman aşımı toleransı düşük servisler için evet, çünkü yönlendirme penceresini tamamen kaldırır. Bedeli kalıcı bir dolambaç, kalıcı bir gecikme ve kalıcı bir bağımlılıktır. Karar, [hat üstü mü yol dışı mı](/tr/hat-ustu-mu-yol-disi-mi/) sayfasındaki iki eksenin ikincisidir.
- Temizleme uygulama katmanı saldırılarını karşılıyor mu?
- Merkez trafiği paket düzeyinde görüyorsa ve gerekli sonlandırmayı yapıyorsa kısmen, evet. Yalnız akış kayıtlarıyla çalışan bir tespit üzerine kurulmuşsa hayır. Kapsamı sormadan varsaymayın; ikisi arasındaki fark, hacimsel bir saldırıyla arka ucu tüketen bir saldırı arasındaki farktır.
Kaynaklar
- RFC 5635 — Remote Triggered Black Hole Filtering with Unicast Reverse Path Forwarding
IETF · standart · erişim 2026-08-18
- RFC 7011 — Specification of the IP Flow Information Export (IPFIX) Protocol
IETF · standart · erişim 2026-08-18
Yönlendirme kararını tetikleyen tespitin genellikle üzerinde çalıştığı kayıt biçimi.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz