Saldırı sınıfı
ICMP Seli
Son güncelleme: Ağustos 2026 · Sınırlaması kolay, abartması daha kolay · Okuma süresi ~8 dk
ICMP seli, oturum ve el sıkışma gerektirmeyen mesajlarla bant genişliğini ve paket işleme bütçesini tüketir. Üretmesi kolay, sınırlaması kolaydır, ve standart hata ICMP'yi toptan engellemektir — bu yol MTU keşfini bozar, herkes için performansı sessizce düşürür ve bir sonraki olayda isteyeceğiniz teşhis araçlarını ortadan kaldırır. Tipe göre hız sınırlayın.
Ping seli herkesin ilk öğrendiği saldırıdır, ve savunması en çok abartılan saldırıdır. Kaldıracı yok, el sıkışması yok, tüketilecek durumu yok: yalnızca paketler, saldırganın gönderebildiği hızda.
Bu sadelik azaltmayı kolaylaştırır ve aşırı azaltmayı pahalı kılar.

Kısaca
| Cihaz | ICMP mesajı | Saldırıda kullanımı | Engellemek güvenli mi? |
|---|---|---|---|
| Yankı isteği ve cevabı | Klasik ping seli | Engellemek yerine sınırlayın; teşhis buna bağlı | |
| Hedefe ulaşılamıyor | Saldırgana nadiren yarar | Hayır: yol MTU bilgisini taşıyor | |
| Süre aşıldı | Sel vektörü değil | Hayır: traceroute ve döngü tespiti buna bağlı | |
| Yönlendirme (redirect) | Yönlendirmeyi değiştirmek için kötüye kullanılabilir | Ağ sınırında genellikle evet | |
| Bozuk ya da kesik | Parçalama ve ayrıştırıcı saldırıları | Evet: meşru karşılığı yok |
Yalnız iki satır doğrudan engellenebilir. ICMP'yi kategori olarak düşürme refleksi, bütün protokolü ilk satırmış gibi ele alıyor.
Neyi tüketiyor
Bant genişliği, saldırganın yeterince bandı varsa. O durumda yarışma her hacimsel saldırıda olduğu gibi hattınızın yukarısında karara bağlanır.
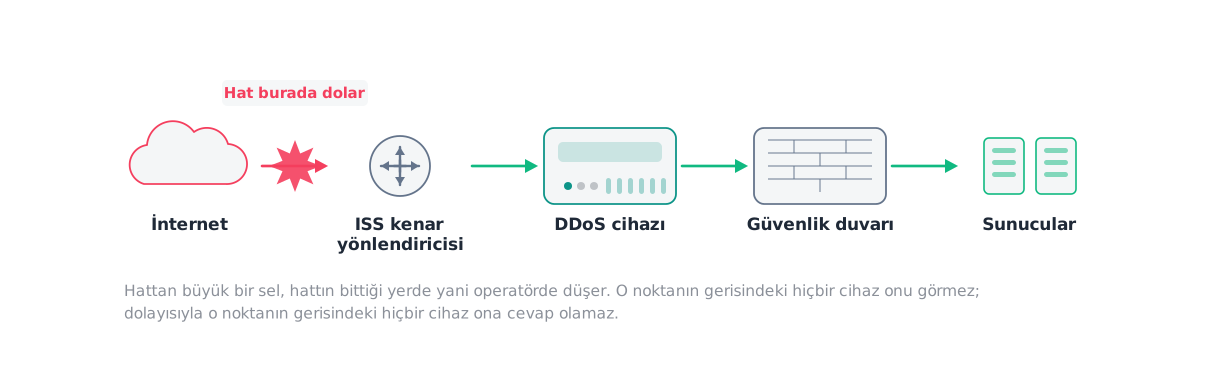
Paket işleme bütçesi, ki daha yaygın sonuç budur. Yüksek hızda küçük ICMP paketleri yoldaki her cihazda paket başına iş üretir, ve bir cihaz hattı zorlayacak bit hızının çok altında paket hızında doyabilir.
Cevap üretimi, yankı isteklerine cevap veren sunucularda. Her istek bir cevap üretir, yani korumasız bir sunucu gelen kadar giden kapasite de harcar.
Doğrudan selde yükseltme yoktur: saldırgan elindekini gönderir. Bu da onu hatla sınırlı saldırılar arasına yerleştirir, ve kapasite aritmetiğinin soruyu hızla bitirmesinin sebebi budur.
Benzer saldırılardan farkı
UDP seli ağ katmanında neredeyse birebir aynı davranır, ve ikisi sık sık aynı kampanyada aynı araçlarla üretilir. Operasyonel olarak önemli fark şu: ICMP bir denetim protokolüdür, bazı mesajları sıradan bağlantı için yük taşır, kapalı bir porta giden UDP taşımaz.
Bu asimetri bu sayfanın var olma sebebi. Azaltma aynı, yanlış yapmanın bedeli çok daha yüksek.
Ekranda görünenler
- Düşük bit hızına karşı keskin yükselen ICMP paket hızı.
- Normalde küçük bir kesir olan yankı isteklerinin ICMP karışımına hâkim olması.
- Cevap veren sunucularda giden yankı cevaplarının aynı adımda yükselmesi.
- Kaynak dağılımının ya çok dar olması, ki basit bir araca işaret eder, ya çok geniş olması, ki sahte kaynaklara işaret eder.
- Oturum sayıları değişmeden cihaz işlemcisinin yükselmesi.
Yaygın yanlış pozitifler
İzleme sistemleri. Erişilebilirlik izlemesi ping üzerine kuruludur, ve çok sayıda hedefi sık kontrol eden bir sistem, kaynak başına sınırların reddedeceği meşru bir ICMP hızı üretir. Sınırı koymadan önce beyaz listeye alın, sonra değil.
Traceroute ve teşhis. Sıradan sorun giderme, sakin bir temele karşı anormal görünen ICMP patlamaları üretir.
Yol MTU keşfi. Meşru paket-çok-büyük mesajları bir yol değiştiğinde patlamalar hâlinde gelir, ki bu tam olarak onları düşürmenin en çok zarar verdiği andır.
Katman katman azaltma
Protokole göre değil mesaj tipine göre hız sınırlayın. Yankı istekleri ölçülmüş izleme trafiğinizden türetilmiş bir tavan alır; denetim mesajlarına dokunulmaz.
Denetim mesajlarını asla engellemeyin. Hedefe ulaşılamıyor ve süre aşıldı mesajları TCP’nin ve uygulamaların bağlı olduğu bilgiyi taşır. RFC 4890 ICMPv6 durumunu açıkça yazıyor, ve akıl yürütme IPv4 için de geçerli.
Yönlendirilmiş yayını kapatın, ki modern ekipmanda varsayılandır ve varsaymak yerine doğrulamaya değer.
Üst katman hız sınırı, hacim hatta yaklaştığında, çünkü o noktada sizin sahanızdaki hiçbir şey yardım edemez.
Ağ sınırlarında giriş filtreleme, bu sellerin genellikle taşıdığı sahte kaynakları azaltır.
Operasyonel tuzaklar
ICMP’yi kategori olarak engellemek. Bu alandaki en yaygın aşırı düzeltme. Haftalar sonra aralıklı, teşhisi zor uygulama arızaları üretir ve güvenlik duvarı kuralı dışında her şeye atfedilir.
Yankı sınırını sakin bir dönemden belirlemek. İzleme sistemleri, boş bir pencereden türetilmiş bir sınırın reddedeceği düzenli meşru bir hız üretir.
IPv6’yı unutmak. Toptan ICMPv6 filtrelemesi komşu keşfini bozar, ki bu segmenti düşürmek demektir, yavaşlatmak değil.
Güvenli doğrulama
Artan hızda bir yankı selini laboratuvar hedefine karşı üretin ve cihaz işlemcisinin doyduğu paket hızını, kullanılan çerçeve boyunu ve meşru izleme trafiğinin hayatta kalıp kalmadığını kaydedin. Sonra hedeflediğiniz hız sınırı devredeyken tekrarlayın ve izlemenin onu da atlattığını doğrulayın.
Asıl önemli koşu ikincisi, çünkü bu saldırının savunmasının arıza kipi saldırıyı içeri almak değil kendi sistemlerinizi reddetmektir. Yalıtım gereklilikleri test laboratuvarı rehberinde.
Sık sorulan sorular
- Kenarda bütün ICMP'yi engellesek olmaz mı?
- Olmaz, ve verdiği zarar gerçek ve kaynağı zor bulunur. Yol MTU keşfi paket-çok-büyük mesajına bağlıdır; o olmadan bağlantılar kurulur ve büyük bir paket gönderildiğinde asılı kalır. Bu bir güvenlik duvarı politikası olarak değil aralıklı bir uygulama arızası olarak görünür. RFC 4890 hangi mesajların filtrelemeden sağ çıkması gerektiğini yazıyor.
- ICMP seli ne kadar büyüyebilir?
- Saldırganın bant genişliği kadar, çünkü doğrudan ping selinde yükseltme yoktur. Bu da onu hattınızla sınırlı düz bir hacimsel sorun yapar, ve cevabın sizin sahanızda değil yukarıda olmasının sebebi budur.
- Smurf saldırıları ne oldu?
- Büyük ölçüde tarihe karıştı. Smurf, her sunucunun sahte kaynağa cevap vermesi için yönlendirilmiş yayın kullanıyordu ve böylece yükseltme sağlıyordu. Modern ekipmanda yönlendirilmiş yayın varsayılan olarak kapalıdır, ve teknik esas olarak çok eski yapılandırmalarla çalışan ağlarda sürüyor.
- ICMPv6 farklı mı?
- Belirgin biçimde, ve aşırı filtrelemesi daha tehlikeli. Komşu keşfi, yönlendirici duyurusu ve paket-çok-büyük mesajlarının hepsi ICMPv6 üzerinden çalışır, yani toptan engelleme performansı düşürmekle kalmaz, segmentteki temel bağlantıyı bozar.
Kaynaklar
- RFC 792 — Internet Control Message Protocol
IETF · 1981-09 · standart · erişim 2026-08-18
Bu saldırının kötüye kullandığı yankı isteği ve cevabı dahil özgün belirtim.
- RFC 4890 — Recommendations for Filtering ICMPv6 Messages in Firewalls
IETF · standart · erişim 2026-08-18
Hangi ICMP mesajlarının filtrelenmemesi gerektiğine dair en açık yayımlanmış kaynak.
- RFC 8201 — Path MTU Discovery for IP version 6
IETF · standart · erişim 2026-08-18
Paket-çok-büyük mesajını düşürmenin niçin teşhisi çok zor bir bağlantı arızası ürettiği.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz