Saldırı sınıfı
DNS Su İşkencesi ve Rastgele Alt Alan Saldırıları
Son güncelleme: Ağustos 2026 · Önbelleğin yardım edemediği yer · Okuma süresi ~8 dk
Rastgele alt alan saldırısı, sizin bölgeniz altında var olmayan adları sorar (a8f3k2.ornek.com), dolayısıyla hiçbir önbellek cevaplayamaz ve her sorgu yetkili sunucularınıza kadar gelir. Aynı anda hem yetkili altyapıyı hem de aradaki özyinelemeli çözümleyicileri tüketir, ki hedef olmayan tarafları da zarara uğratmasının sebebi budur.
DNS’i internet ölçeğinde ayakta tutan şey önbelleklemedir, ve önbellekleme adlar tekrar ettiği için çalışır. Her seferinde rastgele başka bir ad sorulduğunda önbellek yapısal olarak işe yaramaz hâle gelir.
Saldırının tamamı bu tek gözlemin üzerine kurulu.

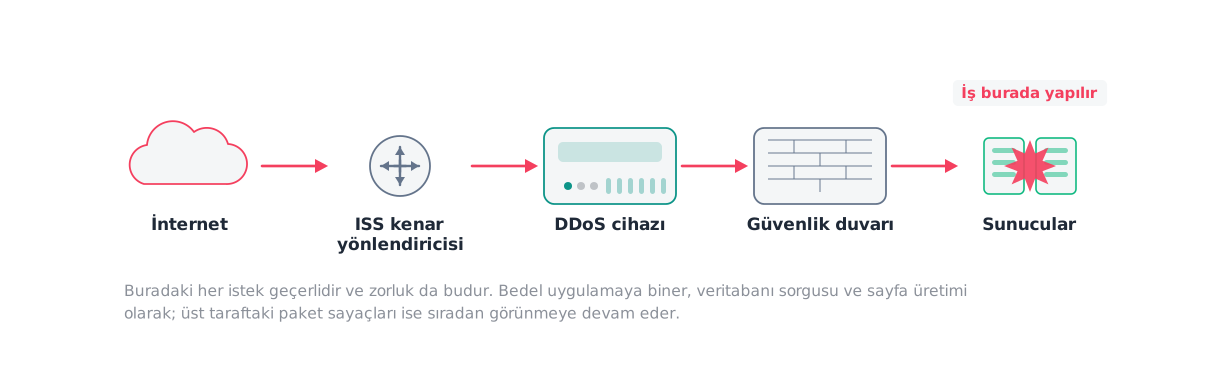
Neyi tüketiyor
Yetkili DNS sunucularının kapasitesini, ve yol üzerindeki her özyinelemeli çözümleyicinin bekleyen sorgu yuvalarını.
İki tüketimin aynı anda olması bu saldırıyı olağandışı kılar. Zararın bir kısmı sizde birikir, bir kısmı hiç tanımadığınız operatörlerde.
Benzer saldırılardan farkı
DNS yükseltme saldırısı DNS sunucularını üçüncü bir tarafa karşı yansıtıcı olarak kullanır; orada DNS altyapısı silahtır. Burada DNS altyapısı hedeftir ve yansıtma yoktur.
Düz bir DNS sorgu seli adları tekrar eder, dolayısıyla önbellekleme onu emebilir. Tekrarı ortadan kaldırmak, bu saldırının getirdiği tek yenilik.
Ekranda görünenler
- Bir bölgeye gelen sorgu hızı yükselirken o bölgenin önbellek isabet oranının çökmesi.
- NXDOMAIN cevaplarının payının çok yükselmesi.
- En soldaki etikette yüksek rastlantısallık, sağdaki alan adında değişmezlik.
- Kaynak olarak son kullanıcılar değil özyinelemeli çözümleyicilerin görünmesi, çünkü yol odur.
- Kendiniz özyineleme çalıştırıyorsanız bekleyen sorgu sayacınızın tırmanması.
Yaygın yanlış pozitifler
Bazı meşru sistemler tasarımı gereği yüksek rastlantısallıkta alt alan sorgusu üretir: belirli CDN uygulamaları, telemetri sistemleri ve DNS tabanlı servis keşfi. İstenmeyen posta engelleme listelerine yapılan sorgular da değişmez bir üst alan altında büyük hacimde benzersiz ad üretir, ki bu yukarıda tarif edilen imzanın birebir aynısıdır.
Yalnız rastlantısallığa bakan bir kural hepsini yakalar.
Katman katman azaltma
Yetkili altyapı. Dağıtmak için anycast, ve toplam sorgu üzerine değil özellikle NXDOMAIN cevapları üzerine ayarlanmış cevap hız sınırlaması.
Bölge tasarımı. Bir joker kayıt cevabı NXDOMAIN olmaktan çıkarıp gerçek bir cevaba çevirir, ki bu olumsuz önbellekleme sorununu ortadan kaldırır ve yerine başka birini koyar: artık her rastgele ad çözülür. Bilinçli bir takas, ve zaman zaman doğru olan.
Özyineleme tarafı, kendiniz çözümleyici işletiyorsanız. Agresif olumsuz önbellekleme RFC 8020 SU TR ve bölge başına bekleyen sorgu sınırı, saldırı altındaki tek bir bölgenin çözümleyicinin tamamını tüketmesini engeller.
Taşıma. TCP desteği bir seçenek değil işletme gerekliliğidir RFC 9210 SU TR, ve UDP cevaplarını bastırırken ortaya çıkan TCP tekrarlarını hesaba katmayan bir hız sınırlaması davranışı iyileştirmek yerine kötüleştirebilir.
Operasyonel tuzaklar
Üst bölgeye toptan hız sınırı koymak, ki rastgele adların yanında gerçek adlar için gelen meşru sorguları da boğar.
Çözümleyicileri engellemek. Görünen kaynak onlardır ve saldırgan onlar değildir; büyük bir kamusal çözümleyiciyi engellemek meşru kullanıcılarınızın önemli bir kısmını engellemektir.
Baskı altında joker kayıt eklemek, artık neyin cevaplandığını düşünmeden. Başarısız olması gereken adlar da dâhil.
Güvenli doğrulama
Kendi bölgeniz ve kendi yetkili sunucularınız üzerinde, yetkiyle. Bir test bölgesi altında var olmayan adlar için sorgu üretin ve NXDOMAIN işlemenin hangi hızda bozulduğunu ölçün. Sonra aynı hızda, aynı bölgedeki gerçek adların hâlâ çözüldüğünü doğrulayın.
Önemli olan ikinci ölçümdür, ve genellikle atlanan da odur.
Yetki çerçevesi yetkili testte.
Kaynaklar
Sık sorulan sorular
- Adı niçin su işkencesi?
- Çünkü tek tek sorgularda kayda değer hiçbir şey yok, zararı biriktirme yapıyor. Hiçbir sorgu yanlış görünmez; her biri sizin bölgeniz altındaki bir ad için düzgün biçimlenmiş bir istektir ve yetkili sunucunuz cevaplamakla yükümlüdür.
- Hedef olmayan çözümleyicilere niçin zarar veriyor?
- Çünkü sorgular genellikle operatörlere ve kamuya açık sağlayıcılara ait özyinelemeli çözümleyiciler üzerinden geliyor. Her ad farklı olduğunda o çözümleyiciler olumsuz cevabı işe yarar biçimde saklayamaz, ve bekleyen sorgu kapasiteleri sizin bölgeniz için yapılan işle dolar. Sizin saldırınız onların kesintisi hâline gelir, ki bu sınıf operatörlerin dikkatini bu kadar çabuk çekmesinin sebebidir.
- NXDOMAIN önbelleklemesi işe yarıyor mu?
- Kısmen. Agresif olumsuz önbellekleme, çözümleyicinin tek bir ad yerine var olmayan bütün bir aralık için cevap vermesini sağlar ve çözümleyiciye ciddi biçimde yardım eder. Yetkili sunucuya yardım etmez; her aralığın ilk sorgusunu o yine cevaplar.
- Anycast cevap mı?
- Yükü noktalara dağıtır, ve bu yetkili DNS için gerçekten değerlidir; ciddi yetkili operatörlerin neredeyse tamamının anycast olmasının sebebi budur. Toplam işi azaltmaz, yani yeterince büyük bir saldırı yine hız sınırlama ve kapasite ister.
Kaynaklar
- RFC 9210 — DNS Transport over TCP: Operational Requirements
IETF · 2022-03 · standart · erişim 2026-08-18
TCP desteğinin bir seçenek değil işletme gerekliliği olduğu; hız sınırlamanın niçin TCP tekrarlarını hesaba katması gerektiği.
- RFC 8020 — NXDOMAIN: There Really Is Nothing Underneath
IETF · 2016-11 · standart · erişim 2026-08-18
Olumsuz cevabın bir ad yerine bütün bir alt ağacı kapsayabilmesinin dayanağı.
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz