Saldırı sınıfı
IP Parçalama Saldırıları
Son güncelleme: Ağustos 2026 · Hiç tamamlanmayacak paketler için tutulan durum · Okuma süresi ~9 dk
Bir paketin ilk parçasını gören alıcı, gerisi gelene ya da bir zamanlayıcı dolana kadar elindekini tutmak zorundadır. İlk parçaları gönderip gerisini hiç göndermeyen saldırgan o tamponu neredeyse bedavaya doldurur. Parçalama aynı zamanda incelemeyi de yener, çünkü porta bakan bir kural, ikinci parçaya düşmüş bir portu göremez.
IP parçalama, bir bağlantı için fazla büyük olan paketin parçalar hâlinde geçip hedefte yeniden birleştirilebilmesi için vardır. Birleştirme, alıcının gerisi gelene kadar elindekini tutmasını gerektirir.
Saldırı o zorunluluğun kendisidir. Alıcı, eksik parçaların geç mi kaldığını yoksa hiç mi gönderilmediğini bilemez, dolayısıyla beklemek zorundadır. Beklemek de bellek demektir.

Kısaca
| Cihaz | Varyant | Ne yapıyor | Alıcıya maliyeti |
|---|---|---|---|
| Tamamlanmayan parçalar | İlk parçaları gönderir, gerisini hiç göndermez | Zamanlayıcı dolana kadar tutulan birleştirme tamponu | |
| Örtüşen ofsetler | Aralıkları çakışan parçalar | Ayrıştırıcının çözmesi gereken belirsizlik | |
| Küçücük parçalar | Başlığı parçalara böler | İnceleme, göremediği alana göre eşleşemez | |
| Sırasız seller | İlk parçalar en sonda gelir | Tamponlar daha uzun tutulur, en kötü durum davranışı |
Üçüncü satır erişilebilirliğin ötesinde önemli olan: bu bir tüketme tekniği olduğu kadar bir atlatma tekniği.
Neyi tüketiyor
Birleştirme tamponları. Sonlu, sunucu ya da cihaz başına, ve genellikle saniyelerle ölçülen bir zamanlayıcı süresince tutuluyor. İlk parçaları mütevazı hızda gönderen bir saldırgan tamponu sürekli işgal edebilir.
Ayrıştırıcı emeği. Örtüşen ve sırasız parçalar birleştirme kodunda en kötü durumu zorlar: eklemek yerine sıralamak, karşılaştırmak ve çakışmaları çözmek.
İnceleme yeteneği, ki ikincil etki budur. Parçaları ayrı ayrı inceleyen bir cihaz taşıma alanlarına göre eşleşme yeteneğini kaybeder, yani saldırgan parçalamayı trafiği bir filtrenin yanından geçirmek için kullanır. Önce birleştiren cihaz yeteneği korur ve bedelini bellekle öder, ki bu da bizi listenin ilk maddesine geri getirir.
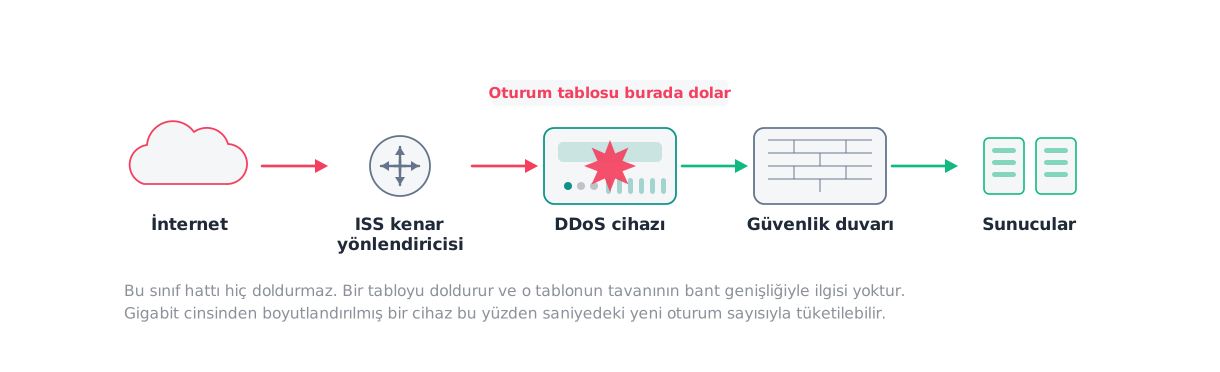
Kaynak bant genişliği değil. Parçalama saldırıları, herhangi bir bit hızı grafiğinde sıradan görünen hızlarda başarılı olur.
Benzer saldırılardan farkı
SYN seli bağlantı durumunu tüketir ve istemci var olduğunu kanıtlayana kadar durum ayırmayı reddederek karşılanır. Burada eşdeğer bir kanıt yok: parçalar el sıkışma taşımaz, yani alıcı saldırganın ilk parçasını meşru olandan zamanlayıcı dolana kadar ayırt edemez.
Tarihî adlarla anılan saldırılar, yani teardrop ve ping of death, belirli ayrıştırıcı kusurlarından kaynaklanan çökmelerdi ve düzeltildi. Geriye kalan yapısal maliyettir, ve belirtimden çıktığı için yamayla ortadan kaldırılamaz.
Ekranda görünenler
- Birleştirme hataları ve zaman aşımları yükselir, ki teşhis sayacı budur ve çoğu yığın tarafından dışa aktarılır.
- Düz bir bit hızına karşı parça hızının yükselmesi.
- İlk parçaların sonraki parçalara oranının yüksek olması, ki olağan trafik bunu üretmez.
- Birleştiren cihazlarda oturum sayıları değişmeden bellek baskısı.
- Linux’ta bir arayüz grafiğinde değil ağ yığınındaki parçalama sayaçlarında görünür.
Yaygın yanlış pozitifler
Tünellenmiş trafik. VPN ve kapsülleme etkin MTU’yu düşürür, yani bunları yoğun kullanan kurumlarda gerçek parçalama görülür.
UDP üzerinden büyük DNS cevapları, özellikle DNSSEC ile. Parçalamanın kazara değil rutin olduğu birkaç yerden biri budur.
Yol MTU değişimi. Bir yönlendirme değişikliği, daha önce sığan trafikten meşru parça patlaması üretebilir.
Üçü de, parça düşüren herhangi bir kural uygulamadan önce kendi parça oranınızı ölçmeniz için sebeptir.
Katman katman azaltma
Önce ölçün, sonra düşürmeyi düşünün. Birçok kurum neredeyse hiç parçalamıyor, ve onlar için kenarda parçaları düşürmek ucuz ve güvenlidir. RFC 8900 yönü destekliyor; sizin için geçerli olup olmadığına kendi ölçümünüz karar verir.
Parçaları hız sınırlayın, düşürülemedikleri yerde, kaynak başına ve toplamda.
Bozuk parçaları imzaya göre düşürün: örtüşen ofsetler, imkânsız uzunluklar, çok küçük ilk parça. Bunların meşru karşılığı olmadığı için kural yanlış pozitif riski taşımaz.
Birleştirme zaman aşımını dikkatle kısaltın. Tamponları daha erken serbest bırakır ve yavaş yollardaki meşru trafiği bozar, ki bu onu acil bir müdahale değil ölçülmüş bir değişiklik yapar.
Değişiklikten sonra yol MTU keşfinin hâlâ çalıştığını doğrulayın, çünkü arıza kipi ret değil asılı kalmadır ve uygulamaya atfedilecektir.
Operasyonel tuzaklar
Ölçmeden parça düşürmek. Arıza günler sonra, kimsenin değişiklikle ilişkilendirmediği tek bir protokolde aralıklı bir sorun olarak görünür.
Tek çare olarak birleştirme belleğini artırmak. Saldırganın ulaşması gereken tavanı yükseltir ve ekonomiyi değiştirmez, çünkü tutulan tampon başına maliyeti hâlâ tek küçük pakettir.
İncelemenin parçalanmış trafiği gördüğünü varsaymak. Cihazlarınızın incelemeden önce birleştirip birleştirmediğini doğrulayın, çünkü cevap parçalamanın kurumunuzda bir atlatma yolu olup olmadığını belirler.
Güvenli doğrulama
Artan hızda, devamı olmayan ilk parçalar gönderin ve arayüz grafiklerine değil birleştirme zaman aşımı sayaçlarına ve belleğe bakın. Birleştirmenin bozulmaya başladığı hızı kaydedin. Sayı odur, ve genellikle cihazın datasheet’indeki her şeyin çok altındadır.
Sonra parçalı ama tam bir akışla tekrarlayıp kurallarınızın meşru parçalamayı bozmadığını, ve taşıma başlığı sınır aşan bir paketle incelemenizin hâlâ eşleşip eşleşmediğini doğrulayın.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde ve yetkili testte.
Sık sorulan sorular
- Bütün parçaları düşürsek olmaz mı?
- Birçok kurumda olur, ve aksini varsaymadan önce araştırmaya değer. Modern protokoller tasarımı gereği parçalamadan kaçınıyor ve RFC 8900 ona güvenilmemesini öneriyor. Kontrol edilecek istisnalar IPsec, bazı tünellenmiş trafik ve büyük yük taşıyan bazı UDP tabanlı protokoller, ki genellikle DNS. Karar vermeden önce kendi parça oranınızı ölçün.
- Parçalama incelemeyi niçin yeniyor?
- Çünkü TCP ya da UDP portuna bakan bir filtre taşıma başlığına ihtiyaç duyar, ve o başlık ilk parçada yaşar. Bir paketi başlık sınırı aşacak biçimde bölün, parçaları ayrı ayrı inceleyen bir cihaz baktığı alanı göremez. Önce birleştirip sonra inceleyen cihazlar bundan kurtulur ve bedelini bellekle öder.
- Modern yığınlarda hâlâ geçerli mi?
- Tarihî çökme hataları düzeltildi, kaynak tüketimi düzelmedi, çünkü bir kusuru değil zorunlu bir davranışı kullanıyor. Birleştiren her alıcı tamamlanmamış paketler için durum tutmak zorundadır, ve sonlu her tampon doldurulabilir. Değişen şey, arızanın artık çökme değil bozulma olması.
- Yol MTU keşfiyle ilişkisi ne?
- Doğrudan, ve toptan parça engellemenin özen gerektirmesinin sebebi bu. Bir yol parçalama gerektiriyorsa ve hem parçalar hem ICMP paket-çok-büyük mesajı düşürülüyorsa bağlantılar kurulur ve sonra asılı kalır. Parça işlemesini sıkmadan önce yol MTU keşfinin çalıştığını doğrulayın.
Kaynaklar
- RFC 791 — Internet Protocol
IETF · 1981-09 · standart · erişim 2026-08-18
Parçalamayı ve birleştirmeyi, örtüşme saldırılarının kötüye kullandığı ofset alanı dahil tanımlar.
- RFC 8900 — IP Fragmentation Considered Fragile
IETF · standart · erişim 2026-08-18
Parçalamanın pratikte niçin güvenilmez olduğuna ve tasarımda kaçınılması gerektiğine dair güncel uzlaşı.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz