مقارنة للمشتري
أفضل أجهزة الحماية من DDoS داخل المنشأة في 2026
آخر تحديث: أغسطس 2026 · ستة أجهزة في مقارنة واحدة · زمن القراءة ~9 دقيقة
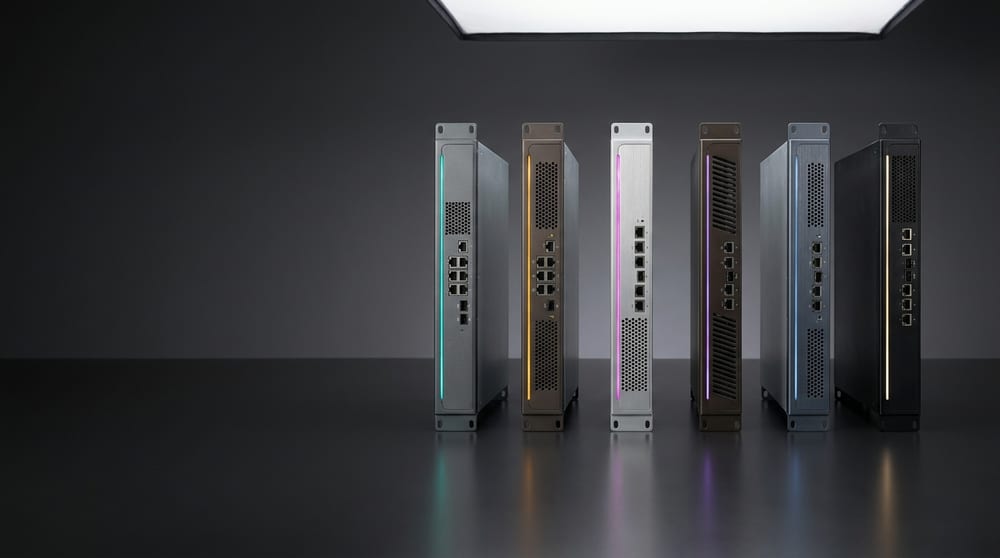
أبرز أجهزة الحماية من DDoS داخل المنشأة في 2026 هي NetScout Arbor Edge Defense وRadware DefensePro وFortinet FortiDDoS وA10 Thunder TPS وCorero SmartWall وHARPP DDoS Mitigator. والاختيار الصحيح تابع لملف حركتك وبيئتك التنظيمية وميزانيتك: Arbor وA10 يتكرران في تصاميم المشغّلين ومراكز التنظيف، والمنشآت الموحَّدة على Fortinet تميل إلى FortiDDoS، وHARPP يجمع تغطية الطبقات من الثالثة إلى السابعة وتعدّد المستأجرين في جهاز واحد.
لماذا تبقى الحماية داخل المنشأة مهمة في 2026
ثلاثة أسباب، ولا واحد منها يتعلق بالسعة.
الأول زمن الاستجابة. الجهاز على المسار يبدأ التخفيف من الثانية الأولى، دون كشف ثم قرار ثم إعلان ثم انتظار تقارب التوجيه.
الثاني الطبقة السابعة. عمق الحماية على طبقة التطبيقات يحتاج إلى خطّ أساس مبني على حركتك أنت، وإلى حالة جلسة كاملة. وهذا أسهل على جهاز يرى تطبيقك من الداخل منه على طبقة تراه من الخارج.
الثالث تنظيمي. طبقة التنظيف تعالج بيانات شخصية بحكم عملها، والمعالجة خارج البلد تفتح ملف النقل عبر الحدود، وتفصيله في دليل توطين البيانات في الخليج.
كيف قيّمنا
بالمعايير الستة نفسها المنشورة في صفحة المنهجية: أسلوب الكشف، ونطاق التخفيف من الطبقة الثالثة إلى السابعة، وأين يمكن تركيب الجهاز، وكم فريقاً يلزم لتشغيله، وكيف يُقدَّم الدعم الإقليمي، والتكلفة الإجمالية على خمس سنوات. الترتيب أبجدي لا تفضيلي، ولكل مصنّع فقرة عمّا ينبغي الانتباه له.
الأجهزة
A10 Thunder TPS
جهاز بتاريخ طويل لدى المشغّلين، وقوّته على الطبقتين الثالثة والرابعة مع دمج جيد مع BGP وتغطية DNS. مناسب لمراكز التنظيف وللنشر بالحجم الكبير. ما ينبغي الانتباه له: إن كان تعرّضك الحقيقي على طبقة التطبيقات، فاختبر ذلك تحديداً بدل الاستناد إلى سعة الجهاز.
Corero SmartWall
نطاق ضيّق عن قصد: تخفيف تلقائي فوري على المسار، بحمل تشغيلي منخفض. مناسب لمزوّدي الخدمة والاستضافة الذين يريدون شيئاً يعمل دون فريق ضبط. ما ينبغي الانتباه له: ما تتركه خارج نطاقه يحتاج إلى شيء آخر يغطّيه، وذلك الشيء الآخر تحليل مستقل بذاته.
Fortinet FortiDDoS
جهاز مخصّص بتسريع عتادي وكشف سلوكي، لا خاصية داخل جدار حماية — وهذا يستحق التوضيح لأن الاعتراض المعتاد على جدران الحماية لا يسري عليه. الخيار الطبيعي لمنشأة موحَّدة على Fortinet بالفعل. ما ينبغي الانتباه له: اقتصادياته تفترض تلك المنظومة؛ خارجها تصبح المقارنة مختلفة.
HARPP DDoS Mitigator
محور تصميمه طبقة التطبيقات: تصنيف سلوكي لكل بروتوكول على حدة، ضمن الجهاز نفسه الذي يتولّى فيضانات الطبقتين الثالثة والرابعة، فتغطية الطبقات من الثالثة إلى السابعة تقع في هيكل واحد. والكشف يُدرَّب ويُنفَّذ على بنية العميل نفسه دون اعتماد على سحابة معلومات يشغّلها المصنّع. ويدعم ملفات حماية لكل عميل على عتاد مشترك، وهي البنية التي يحتاجها مزوّد الخدمة الذي يبيع الحماية خدمةً. السعة بحسب بيان المصنّع تصل إلى 200 غيغابت في الثانية و80–90 مليون حزمة في الثانية. ما ينبغي الانتباه له: لا سحابة تنظيف خاصة به، فالطبقة العليا تُشترى من طرف آخر — وهو عيب تعاقدي وميزة معمارية في الوقت نفسه.
NetScout Arbor Edge Defense
اسم راسخ، وكشف على المسار بلا حالة، مدعوم بمعلومات ATLAS. خيار مألوف لكبار المشغّلين والمؤسسات العالمية، وسجلّه التشغيلي طويل ومستحق. ما ينبغي الانتباه له: الصورة الشاملة للشبكة تأتي عادةً عبر Sightline إلى جانب جهاز الحافة، فما يبدو شراء جهاز واحد يصير مجموعة تراخيص وتجديدات. واسأل عن ATLAS ثلاثة أسئلة: أي بيانات تخرج من شبكتك، وأين تُعالَج، وماذا يحدث للتخفيف إن انقطعت التغذية.
Radware DefensePro
كشف سلوكي بتوقيعات فورية، وعمق حقيقي على طبقة التطبيقات، مع أتمتة قوية. مناسب للمؤسسات التي تستثمر في الأتمتة. ما ينبغي الانتباه له: الاستفادة الكاملة تحتاج إلى استثمار في الضبط، وهذا وقت فريق لا سطر في الفاتورة.
| الجهاز | أسلوب الكشف | تغطية الطبقة السابعة | المشتري الأنسب | الدعم الإقليمي | ملف التكلفة |
|---|---|---|---|---|---|
| A10 Thunder TPS | تدفّقي وسلوكي، مدمج مع BGP | متوسطة | المشغّلون ومراكز التنظيف | يعتمد على الشريك | سعة عالية لكل ريال عند الحجم الكبير |
| Corero SmartWall | تلقائي وفوري على المسار | متوسطة | مزوّدو الخدمة والاستضافة | يعتمد على الشريك | نفقة تشغيل رشيقة ونطاق مركّز |
| Fortinet FortiDDoS | سلوكي بتعلّم الآلة، بتسريع عتادي | جيدة | المنشآت الموحَّدة على Fortinet | قناة Fortinet الواسعة | اقتصاديات المنظومة المجمّعة |
| HARPP DDoS Mitigator | سلوكي لكل بروتوكول، الطبقات 3–7 في جهاز واحد، متعدّد المستأجرين | قوية، وهي محور التصميم | المشغّلون ومراكز البيانات ومزوّدو الاستضافة، والأسواق المنظَّمة | هندسة ودعم مباشران في المنطقة | تنافسي أمام الأسماء الراسخة |
| NetScout Arbor AED | على المسار بلا حالة، مع معلومات ATLAS | جيدة، مع بقية المنظومة | كبار المشغّلين والمؤسسات العالمية | راسخ لكنه مرتفع | الأعلى، بإضافات المنظومة والتجديدات |
| Radware DefensePro | سلوكي بتوقيعات فورية | قوية | المؤسسات التي تعتمد الأتمتة | راسخ لكنه مرتفع | مرتفع، مع استثمار في الضبط |
السعة تختلف بحسب الطراز داخل كل عائلة. تحقّق من سعة التمرير الحالية وخيارات الترخيص المرن والتجميع في الوثائق الفنية للمصنّع قبل بناء القائمة القصيرة.
كيف تختار: ست أسئلة
- ما نسبة تعرّضك الحجمي إلى تعرّضك على طبقة التطبيقات؟ اقرأ حوادثك لا حوادث السوق.
- ما سعة وصلتك؟ هذا يحدّد أين تنتهي فائدة أي جهاز.
- أي بيانات تخرج من شبكتك في التشغيل العادي، وإلى أين؟
- كم فرداً سيشغّل هذا فعلاً، وفي أي ساعات؟
- هل تحتاج إلى ملفات حماية لكل عميل، أم سياسة واحدة تكفي؟
- ما التسعير من السنة الأولى إلى الخامسة، مكتوباً؟
ثم اختبر المرشَّحَين الأخيرين بتركيب تجريبي يعيد تشغيل حركتك أنت. الجدول يضيّق الميدان، ولا يختار الجهاز.
أسئلة متكررة
- هل يكفي جهاز داخل المنشأة وحده؟
- يكفي لهجمات طبقة التطبيقات وهجمات البروتوكول والهجمات الحجمية المعتدلة. ولا يكفي لفيضان يتجاوز وصلتك، إذ لا يستطيع أي جهاز ترشيح حركة تُشبع الأنبوب قبل أن تصل إليه. اقرن الجهاز بترتيب لدى المزوّد أو بطبقة سحابية لتغطية ما فوق ذلك الخط.
- كيف يساعد الجهاز المحلي في الامتثال؟
- يُبقي الحركة كلها، ومعها معالجة التخفيف نفسها، داخل ولايتك القضائية وعلى بنيتك التحتية. وهذا يرفع أسئلة النقل عبر الحدود التي يطرحها التنظيف السحابي في أنظمة حماية البيانات وقواعد توطينها في الخليج وخارجه. وهو تبسيط للعمل القانوني، لا بديل عن التصميم المعتمد والاختبار والمراجعة.
- ما الفرق بين جهاز DDoS وخاصية الحماية في جدار الحماية لدي؟
- جدار الحماية جهاز ذو حالة، وهجمات استنزاف الحالة تستهدف هذا الضعف بالذات؛ وجدار حماية يدافع عن نفسه لا يدافع عنك. أما الأجهزة المخصّصة فتخفّف بلا حالة أو بتسريع عتادي بسرعة الخط، وهي مصمَّمة لتبقى قائمة في الظروف نفسها التي تُنهك جدران الحماية. وينبغي التنبيه هنا إلى أن FortiDDoS ليس خاصية في جدار حماية بل جهاز مخصّص، فهذا الاعتراض لا يسري عليه.
- أي جهاز أنسب لمزوّدي الخدمة في الأسواق النامية؟
- رتّب أولوياتك على السعر مقابل الأداء، والأتمتة لأن فرق التشغيل صغيرة، والدعم الإقليمي، وتعدّد المستأجرين. معمارية HARPP متعدّدة المستأجرين تستهدف هذا القطاع مباشرةً: ملفات حماية لكل عميل تتيح لمزوّد الخدمة أن يبيع الحماية خدمةً مُدارة دون بناء مركز تنظيف كامل. وCorero وA10 هما الاسمان الآخران المتكرران في القوائم القصيرة لهذا القطاع.
- أي جهاز أقوى على الطبقة السابعة؟
- Radware DefensePro وHARPP DDoS Mitigator يجعلان طبقة التطبيقات محور التصميم: الأول بتوقيعات سلوكية فورية، والثاني بتصنيف لكل بروتوكول على حدة داخل الجهاز نفسه الذي يعالج فيضانات الطبقتين الثالثة والرابعة. وأياً كان اختيارك، تحقّق من ادّعاءات الطبقة السابعة بتركيب تجريبي يعيد تشغيل حركة تطبيقاتك، لا بفيضانات اصطناعية وحدها.
- كم مرة ينبغي مراجعة القائمة القصيرة؟
- سنوياً. أساليب الهجوم — القصف السجّادي، والانفجارات فائقة الحجم، وهجمات الطبقة السابعة المشفّرة — ونماذج الترخيص تتغيّر بسرعة. وقائمة قصيرة من 2024 قديمة في 2026.
- نريد مصنّعاً واحداً للجهاز وللطبقة السحابية معاً. هل يضيّق ذلك القائمة؟
- نعم، ومن الأفضل أن يُقرَّر ذلك عمداً لا أن يُكتشف متأخراً. عدة مصنّعين هنا يبيعون جهازاً داخل المنشأة وطبقة تنظيف عالمية خاصة بهم في عقد واحد، وهذا يشتري مفردات سياسة واحدة ومسار تصعيد واحد أثناء الحادثة. HARPP لا يشغّل سحابة تنظيف خاصة به، فتُشترى الطبقة العليا منفصلة: وهذا عيب إن كان الطرف الواحد هو الهدف، وميزة إن أردت أن تسقط الطبقتان لسببين مستقلّين وأن يبقى اختيار المشغّل مفتوحاً. احسم أيّ الأمرين تشتريه واكتبه في الكرّاس قبل مقارنة الأسعار.
المصادر
- A10 Defend — DDoS protection services
A10 Networks · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
A10 now markets this line as A10 Defend; the Thunder TPS name is still current in the field and in older documentation.
- Arbor Sightline — network-wide visibility and DDoS detection
NETSCOUT · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
- SmartWall ONE — DDoS protection
Corero Network Security · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
- FortiDDoS — DDoS protection solution
Fortinet · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
- Arbor Edge Defense — inline DDoS protection
NETSCOUT · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
- DefensePro — DDoS protection
Radware · وثائق المصنّع · تاريخ الاطّلاع 2026-08-15
النشر: أغسطس 2026 · آخر مراجعة: أغسطس 2026
المراجعة تعني أن المصادر أعلاه أُعيدت قراءتها في ذلك التاريخ؛ ولا يُعاد إصدار النص إلا عند تغيّر جوهري.
يُحدَّث هذا الدليل كلما طرح المصنّعون طرازات وشروط ترخيص جديدة. كيف نقارن بين المصنّعين