Saldırı sınıfı
TLS El Sıkışma ve Yeniden Anlaşma Saldırıları
Son güncelleme: Ağustos 2026 · El sıkışma size onlardan pahalı · Okuma süresi ~9 dk
Bir TLS oturumu kurmak sunucuya istemciden belirgin biçimde fazla hesaplamaya mal olur, ve istemci aynı bağlantı üzerinde tekrar tekrar yenisini isteyebilir. Böylece az istemci emeği çok sunucu emeğine dönüşür. Modern sürümler istemci başlatmalı yeniden anlaşmayı kaldırdı, yani kalıcı cevap herhangi bir sürümün davranışına güvenmek değil bağlantı ve kaynak başına el sıkışmayı sınırlamaktır.
Her TLS oturumu bir el sıkışmayla başlar, ve el sıkışma simetrik değildir. İstemci bir miktar iş yapar, sunucu daha fazlasını yapar, üstelik tam da tersine çevrilmesi zor olduğu için seçilmiş işlemleri.
Bu asimetri kriptografinin bir özelliği ve yük altında bir açıktır. Olabildiğince hızlı el sıkışma isteyen ve sonrasında işe yarar hiçbir şey yapmayan bir istemci, küçük bir bütçeyi büyük bir bütçeye çevirir.

Kısaca
| Cihaz | Varyant | İstemci ne gönderiyor | Sunucu ne harcıyor |
|---|---|---|---|
| Yeniden anlaşma seli | Tek bağlantıda tekrarlanan yeniden anlaşma isteği | Her seferinde tam bir anahtar değişimi | |
| El sıkışma seli | Çok sayıda yeni bağlantı, her biri el sıkışma başlatıyor | Bağlantı başına anahtar değişimi artı bağlantı durumu | |
| Yarıda bırakılan el sıkışmalar | El sıkışmayı başlatıp bırakıyor | Zaman aşımına kadar tutulan kısmi durum | |
| Pahalı parametre seçimi | Desteklenen en maliyetli seçeneği tercih ediyor | El sıkışma başına gerekenden fazla hesaplama |
Yalnız ilk satır yeniden anlaşmaya bağlı. Yeniden anlaşmayı kaldırmak bir satırı kapatıyor ve üçünü bırakıyor, ki sürümün tek başına savunma olmamasının sebebi bu.
Neyi tüketiyor
Kriptografik kapasite: anahtar değişimine ayrılmış işlemci ya da hızlandırıcı bütçesi. Bu, bant genişliğinden, bağlantı durumundan ve uygulama kapasitesinden ayrı bir kaynaktır, ve sık sık hiç izlenmez.
Bağlantı durumu, el sıkışma seli varyantında, çünkü her yeni bağlantı el sıkışma başlamadan önce bir kayıt ister.
Kısmi el sıkışma durumu, yarıda bırakma varyantında: el sıkışmayı başlatmış bir sunucu zaman aşımına kadar bağlam tutar, ki bu bir üst katmanda SYN seliyle aynı biçimde bir sorundur.
Bit hızı baştan sona mütevazı kalır. Trafik küçüktür ve hasar hesaplamadadır, ki bir bant genişliği grafiğinin sakin bir öğleden sonra göstermesinin sebebi budur.
Benzer saldırılardan farkı
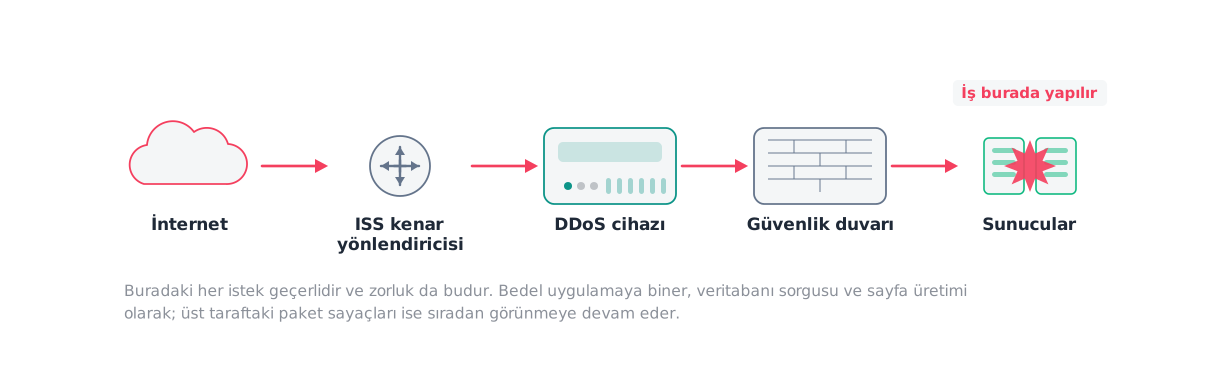
HTTP seli, isteğin uygulamaya yaptırdığı iş yüzünden pahalıdır. Bu, herhangi bir istek var olmadan önce pahalıdır: bağlantı istek taşıma noktasına hiç ulaşmaz.
Pratik sonucu şu: istek hızı sınırı, WAF kuralları ve uygulama önbellekleme burada tamamen ilgisizdir. Hepsi henüz olmamış bir şey üzerinde çalışır.
Yeniden anlaşma varyantının tarihî adı, tek bir istemcinin kendisinden çok daha güçlü bir sunucuyu meşgul edebildiğini gösteren 2011 civarı bir stres aracıdır. RFC 5746 sık sık çözüm diye anılır, oysa yeniden anlaşmadaki bir güvenlik kusurunu giderdi, hesaplama maliyetini değil. Eski malzeme okurken bu karışıklıktan kaçınmaya değer.
Ekranda görünenler
- Saniyedeki el sıkışma yükselirken tamamlanan istek hızının düz kalması ya da düşmesi. Bu saldırıdaki en teşhis edici ikili.
- İşlemci ya da kripto hızlandırıcı kullanımının, karşılığında uygulama yükü olmadan yükselmesi.
- El sıkışma hatası ve yarıda bırakma oranlarının yükselmesi.
- Oturum sürdürme oranının düşmesi, çünkü saldırı istemcileri sürdürmez.
- Bağlantı süresi dağılımının çok kısa değerlere doğru çökmesi.
Kurumların çoğu bunların hiçbirini izlemiyor. Özellikle el sıkışma hızı, ciddi her sonlandırma noktasından alınabilir ve neredeyse hiçbir yerde grafiklenmez.
Yaygın yanlış pozitifler
Hiç sürdürmeyen istemciler. Bazı gömülü ve betikli istemciler tasarımı gereği her seferinde yeni oturum açar, ve gerçekten yüksek bir el sıkışma-istek oranı üretir.
Mobil ağlar. Adres değişimleri ve bağlantı devinimi, sabit hat topluluğuna göre kullanıcı başına daha çok el sıkışma üretir.
Sürdürme önbelleğinde bir değişiklik. Oturum önbelleğini küçültmek ya da bilet ömrünü kısaltmak el sıkışma hızını kurum genelinde bir gecede yükseltir, ki haberi olmayan herkes bunu saldırı olarak okuyacaktır.
Katman katman azaltma
İstemci başlatmalı yeniden anlaşmayı kapatın, protokol sürümünün hâlâ izin verdiği yerde. Modern sürümlerde kapatılacak bir şey yoktur, ki bu onlarda olmak için iyi bir sebeptir.
Bağlantı ve kaynak başına el sıkışmayı sınırlayın. Bir varyantı değil mekanizmayı karşılayan denetim budur, ve bir sonraki varyant her ne çıkarsa çıksın ayakta kalır.
TLS’i bunun için boyutlanmış bir yerde sonlandırın, uygulama sunucularından ayrı. Bir vekil ya da yük dengeleyici maliyeti ölçülebilir ve sınırlanabilir bir yerde toplar.
Verimli parametreleri tercih edin ve ihtiyacınızdan maliyetli seçenekler sunmayın, ki saldırgan pahalı yolu seçemesin.
Oturum sürdürmeyi düzgün açın. Meşru maliyeti belirgin biçimde düşürür, bu da olağan trafikle saldırı trafiği arasındaki farkı açar ve oranı alarm kurulabilir hâle getirir.
Yarıda bırakılan el sıkışmaları agresif biçimde zaman aşımına uğratın. Kısmi durum kalıcı olmamalı, ve varsayılan çoğu zaman cömerttir.
Operasyonel tuzaklar
Modern bir protokol sürümünü yeterli saymak. Yukarıdaki tablodaki dört satırdan birini kapatır.
El sıkışma hızını izlememek. Onsuz saldırı, işlemci doyana kadar görünmez, ve o noktada sebep belli değildir.
El sıkışma yerine bağlantıyı hız sınırlamak. Yeniden anlaşma varyantı çok az bağlantı kullanır, yani bağlantı sınırı hiçbir şey yapmaz.
Güvenli doğrulama
Az sayıda istemciden artan hızda el sıkışma sürün ve el sıkışma hızına karşı işlemci ya da hızlandırıcı kullanımını kaydedin, sonra meşru istemcilerin bağlanamamaya başladığı hızı bulun.
İki kez çalıştırın: bir kez oturum sürdürme açıkken, bir kez kapalıyken. Aradaki fark sürdürme yapılandırmanızın değeridir, ve genellikle ne kadar sonlandırma kapasitesi gerektiğine dair bir satın alma kararını değiştirecek kadar büyüktür.
Yalıtım ve yetki gereklilikleri test laboratuvarı rehberinde ve yetkili testte.
Sık sorulan sorular
- TLS 1.3 bunu çözüyor mu?
- Yeniden anlaşma varyantını kapatıyor, çünkü protokolde artık yeniden anlaşma yok; yerini alan anahtar güncelleme çok daha ucuz. El sıkışma selini kapatmıyor, çünkü yeni bir oturum kurmak sunucuya hâlâ istemciden pahalıya mal oluyor. Sürüm yardım ediyor, tek başına cevap değil.
- Bu ekstra adımlı bir HTTP seli değil mi?
- Maliyet başka bir yere düşüyor, ve bu azaltmayı değiştiriyor. HTTP seli uygulama ve veritabanı kapasitesini tüketir, bu ise herhangi bir istek ayrıştırılmadan önce kriptografik kapasiteyi tüketir. İstek hızına göre ayarlanmış bir savunma hiçbir şey görmeyebilir, çünkü bağlantı istek yapma noktasına hiç ulaşmıyor.
- Donanım hızlandırma çözer mi?
- Tavanı yükseltir, oranı değiştirmez. Yük boşaltma sahip olmaya değer ve saldırganın aynı etkiye ulaşmak için daha çok istemciye ihtiyaç duyması demektir. Ekonomi yine saldırganın lehinedir, dolayısıyla aşağıdaki sınırlar her hâlükârda gerekir.
- El sıkışma nerede sonlanmalı?
- Bunun için boyutlanmış ve uygulamadan ayrı bir yerde, ki bu genellikle sunucunun kendisi değil bir yük dengeleyici ya da ters vekildir. Maliyeti ölçülebilir ve sınırlanabilir bir yerde toplar, ve bir el sıkışma selinin uygulama sunucularına hiç ulaşmamasını sağlar.
Kaynaklar
- RFC 8446 — The Transport Layer Security (TLS) Protocol Version 1.3
IETF · standart · erişim 2026-08-18
Yeniden anlaşmayı tamamen kaldırır ve yerine anahtar güncelleme ile ayrı bir sürdürme mekanizması koyar.
- RFC 5746 — TLS Renegotiation Indication Extension
IETF · standart · erişim 2026-08-18
Yeniden anlaşmanın hizmet engelleme maliyetini değil güvenlik kusurunu giderir; ikisi sık sık karıştırılıyor.
- RFC 4732 — Internet Denial-of-Service Considerations
IETF · 2006-11 · standart · erişim 2026-08-18
Yayım: Ağustos 2026 · Son gözden geçirme: Ağustos 2026
Gözden geçirme, yukarıdaki kaynakların o tarihte yeniden okunduğu anlamına gelir; metin ancak esaslı bir değişiklik olduğunda yenilenir.
Bu rehber, üreticiler yeni modeller ve fiyatlandırma açıkladıkça güncellenir. Üreticileri nasıl karşılaştırıyoruz